עמוד חדשות הסייבר של הבלוג
כאן תוכלו לעקוב אחר חדשות הסייבר האחרונות מישראל ומהעולם. העמוד מרכז עדכוני אבטחת מידע, מתקפות סייבר, חולשות ופרצות אבטחה, אירועי כופרה ופישינג, איומים על תשתיות, אבטחת ענן ואירועים הקשורים לבינה מלאכותית.
העדכונים נאספים ממקורות סייבר וטכנולוגיה בארץ ובעולם ומתעדכנים כל 3 שעות. בכל ידיעה מופיעים תקציר, המקור וקישור לכתבה המקורית.
אשמח לתגובותיכם על התוכן בעמוד "צרו קשר".
תוכלו להירשם בתחתית העמוד לקבלת עדכוני סייבר יומיים/שבועיים ועדכוני פגיעויות יומיים והם יגיעו אליכם גם במייל.
צוות PHP מזהיר מפני שתי פרצות קריטיות ומכין עדכוני אבטחה דחופים
צוות הפיתוח של שפת התכנות PHP פרסם אזהרה רשמית למנהלי מערכות ברחבי העולם, לקראת שחרור עדכוני אבטחה דחופים הצפויים להתפרסם ביום הקרוב. האזהרה מגיעה בעקבות זיהוי שתי פרצות אבטחה המוגדרות כקריטיות, אשר פרטים עליהן דלפו לרשת עוד לפני מועד החשיפה המתוכנן על ידי היצרנית. מנהלים נקראים להיערך לעדכון הגרסאות באופן מיידי כדי לצמצם את הסיכון לניצול אפשרי של הפרצות במערכות המבוססות על שפה זו. נכון לעכשיו, הצוות טרם פירט את זהות הפרצות או את דרכי הניצול שלהן, אך מדגיש את החשיבות הקריטית ביישום התיקונים מיד עם שחרורם לציבור.
קראו במקור ←ה-FBI: ארגון הכופר SafePay תקף מעל 600 קורבנות מאז שנת 2024
סוכנות ה-FBI בשיתוף עם רשויות הסייבר בבריטניה ובגרמניה פרסמה התרעה בנוגע לקבוצת הכופר SafePay, המוגדרת כאחד מארגוני הפשיעה המקוונת הפעילים ביותר כיום. לפי הדיווחים, הקבוצה פגעה בלמעלה מ-600 ארגונים ברחבי העולם, תוך התמקדות בעסקים ובתשתיות קריטיות. שיטות הפעולה של התוקפים כוללות ניחוש סיסמאות, ניצול חולשות אבטחה קיימות וביצוע מתקפות פישינג ממוקדות. רשויות האכיפה מדגישות כי היקף הפעילות הנרחב של הקבוצה והפגיעה בתשתיות חיוניות מחייבים את הארגונים לנקוט באמצעי הגנה מוגברים ובערנות גבוהה מול האיומים הנשקפים מהם.
קראו במקור ←פלטפורמת הפיתוח Zeabur נסגרת בעקבות פריצה שנייה תוך חודשיים
פלטפורמת הפיתוח Zeabur הודיעה על הפסקת פעילותה בעקבות אירוע אבטחה חמור, השני במספר בתוך חודשיים בלבד. על פי הדיווחים, תוקף הצליח לחדור לתשתית הארגון באמצעות שימוש בפרטי גישה פנימיים שנשמרו בטקסט גלוי. במסגרת התקיפה נחשפו ונגנבו נתונים של כ-321,810 חשבונות משתמש, לצד גישה ליותר מ-3.2 מיליון רשומות של משתני סביבה. בעקבות רצף אירועי האבטחה והפגיעה הממשית בפרטיות המשתמשים, החברה קיבלה החלטה אסטרטגית על סגירת שירותיה באופן סופי. מדובר במקרה נוסף המדגיש את החשיבות הקריטית של הגנה על נתונים פנימיים וניהול מאובטח של הרשאות גישה בסביבות פיתוח ובענן.
קראו במקור ←חולשת אבטחה בממשק ה-API של Xerj מאפשרת מעקף אימות וגישה בלתי מורשית
חוקרי אבטחה פרסמו התרעה אודות פגיעות קריטית ב-Xerj, מנוע חיפוש ואינדוקס המיועד לסוכני בינה מלאכותית, המזוהה תחת המזהה CVE-2026-97406. הפגיעות מאפשרת לתוקף המחזיק בטוקן גישה קיים לעקוף את דרישות האימות מבוססות ה-passkey וליצור אישורי גישה עצמאיים וקבועים. בשל כשל ארכיטקטוני המטפל באופן זהה בסוגי סשנים שונים, תוקפים יכולים להסלים הרשאות ולשמור על גישה מתמשכת למערכת גם לאחר ביטול הטוקן המקורי. נכון לעת זו, היצרן טרם פרסם תיקון רשמי לפגיעות, ומומלץ למשתמשים לעקוב אחר עדכוני התוכנה במאגר ה-GitHub של הפרויקט ולנקוט באמצעי זהירות עד להפצת עדכון אבטחה מסודר.
קראו במקור ←פריצה למפתחות פרטיים של חברת eMudhra מובילה לעדכוני אבטחה בדפדפנים
תוכניות אישורי השורש של גוגל ומוזילה אישרו כי שמונה מפתחות פרטיים של רשות אישורים (CA) ביניים השייכת לחברת eMudhra נפרצו. מפתחות אלו מאפשרים הנפקת תעודות דיגיטליות עבור כל אתר אינטרנט, באופן שדפדפנים היו עשויים לקבל כאותנטיות. בעקבות חשיפת הפרצה על ידי חוקר אבטחה, החברות נדרשו לנקוט בצעדי חירום כדי להגן על המשתמשים ולמנוע אפשרות של התחזות לאתרים לגיטימיים. הפרצה מהווה סיכון משמעותי לאבטחת התעבורה המוצפנת ברשת, שכן גורמים בעלי גישה למפתחות אלו יכלו לחתום על תעודות מזויפות שהיו נחשבות למהימנות על ידי מערכות הפעלה ודפדפנים מובילים ברחבי העולם.
קראו במקור ←המשרד לביטחון המולדת של ארה״ב אוסר על שימוש במוצרי DeepSeek בסוכנויות פדרליות
המשרד לביטחון המולדת של ארה״ב פרסם הנחיה רשמית לסוכנויות פדרליות אזרחיות להפסיק באופן מיידי את השימוש במוצרי הבינה המלאכותית של חברת DeepSeek ולהסירם מכל מערכות המחשוב הממשלתיות. צעד זה מגיע על רקע חששות ביטחוניים ממוקדים הנוגעים לשימוש בטכנולוגיות אלו בתוך התשתיות הפדרליות. בהתאם להנחיה, על הסוכנויות לנקוט פעולות לזיהוי והסרה של כל כלי העבודה המבוססים על מוצרי החברה, במטרה לצמצם את החשיפה לאיומי אבטחת מידע פוטנציאליים ולשמור על שלמות הרשתות הממשלתיות בארצות הברית מפני סיכונים העלולים לנבוע משימוש בתוכנות אלו.
קראו במקור ←דוח מחקר חדש: דפדפני אנטי-דיטקט המשלבים בינה מלאכותית מעצימים הונאות והפצת מידע כוזב
דוח חדש של חברת Check Point Research חושף כיצד דפדפני אנטי-דיטקט מסחריים כמו Kameleo, AdsPower ו-MultiLogin משמשים גורמים עוינים לביצוע הונאות מקוונות והפצת השפעה זרה. כלים אלו, המטשטשים את הזהות הדיגיטלית של המשתמש ומאפשרים ניהול של אלפי חשבונות מבודדים בו-זמנית, שולבו לאחרונה עם יכולות בינה מלאכותית המאפשרות אוטומציה של תוכן וניהול פרסונות בקנה מידה רחב. השימוש בהם מאפשר לתוקפים לעקוף מנגנוני זיהוי ומניעת הונאות בפלטפורמות חברתיות מרכזיות, לבצע השתלטויות על חשבונות, להפעיל הונאות פיננסיות מורכבות ולקיים קמפיינים מאורגנים של הנדסה חברתית תחת זהויות שנראות לגיטימיות לחלוטין בעיני המערכות.
קראו במקור ←פרצות אבטחה קריטיות בספריית ה-Go הוסרו בעדכון גרסה
פרויקט Go פרסם עדכון אבטחה עבור חבילת golang.org/x/crypto בגרסה 0.56.0, אשר מתקן שתי פגיעויות קריטיות מסוג מניעת שירות (DoS). הפגיעויות, שקיבלו את המזהים CVE-2026-78662 ו-CVE-2026-56855, עלולות היו לאפשר לתוקפים לגרום לנעילת תהליכי SSH ולשיבוש זמינות התשתית. החוקרים מציינים כי מדובר בבעיות במימוש מנגנון ה-Deadlock אשר היוו סיכון משמעותי לסביבות המשתמשות בספרייה זו. מומחים ממליצים לכל הארגונים והמפתחים העושים שימוש בספריית הקריפטוגרפיה של Go לעדכן בהקדם את גרסת התוכנה כדי למנוע ניצול פוטנציאלי של הפרצות ולהבטיח את יציבות ואבטחת תשתיות המחשוב שלהם.
קראו במקור ←חברת OVHcloud מזהירה: גרסאות זדוניות של כלי ה-CLI שלה הופצו ב-GitHub
חברת הענן והאחסון הצרפתית OVHcloud פרסמה אזהרת אבטחה ללקוחותיה בעקבות זיהוי פריצה לכלי ה-CLI בקוד פתוח שהיא מפתחת. על פי הדיווחים, תוקפים הצליחו להחדיר קוד זדוני לגרסאות של הכלי שפורסמו בפלטפורמת GitHub, במטרה לגנוב סודות ופרטי גישה ממפתחים שהורידו והשתמשו בתוכנה הנגועה. החברה קוראת לכלל המשתמשים לבחון את גרסאות התוכנה שברשותם ולנקוט באמצעי זהירות מידיים כדי למנוע דליפה של מידע רגיש וגישה בלתי מורשית לסביבות העבודה שלהם. נכון לעכשיו, החברה פועלת לחקירת האירוע ותיקון התשתית שנפגעה.
קראו במקור ←מיקרוסופט מציגה בקרות אבטחה חדשות לניהול סיכונים בסוכני בינה מלאכותית
חברת מיקרוסופט הכריזה על הטמעת יכולות אבטחה חדשות המיועדות לסוכני בינה מלאכותית בארגונים, מתוך תפיסה שיש להתייחס לסוכנים אלו כאל משתמשים פנימיים בעלי גישה למערכות המידע. המערכת החדשה כוללת מתן הרשאות דינמיות לפי משימות ספציפיות ודירוג סיכונים מתמשך, המאפשר להקשיח את בקרות הגישה ככל שרמת הסיכון של הסוכן עולה. צעד זה מגיע על רקע החשש הגובר מפעילות לא מורשית של סוכני בינה מלאכותית בארגונים, ומטרתו להעניק למנהלי אבטחת מידע כלים מעשיים לצמצום חשיפת נתונים רגישים ומניעת ניצול לרעה של יכולות אוטונומיות בסביבה העסקית.
קראו במקור ←ניצול פעיל של פגיעות בתוכנת Siemens Software Center להפצת סוס טרויאני
חברת סימנס פרסמה עדכון אבטחה עבור פגיעות מסוג DLL sideloading בתוכנת Siemens Software Center, המדורגת בחומרה גבוהה תחת המזהה CVE-2026-110936 ובעלת ציון CVSS של 8.4. על פי הדיווח, הפגיעות נוצלה באופן פעיל במסגרת מתקפות מסוג ClickFix, אשר אפשרו לתוקפים להציב קבצי DLL זדוניים בספריות חיפוש של התוכנה. מהלך זה הוביל להרצת קוד זדוני בעל הרשאות מוגברות על מערכות המשתמשים, מה שאפשר את התקנתו של סוס טרויאני לגישה מרחוק. מומלץ למשתמשים וארגונים לעדכן את התוכנה בהקדם כדי לחסום את נתיב התקיפה שנוצל על ידי הגורמים העוינים.
קראו במקור ←מהנדס לשעבר ב-OpenAI נעצר בחשד לריגול תעשייתי באמצעות מכשירי הקלטה
בית משפט בארצות הברית הורה על מעצרו של עבדולרחמן אלפוזאן, מהנדס לשעבר בחברת OpenAI, לאחר שנחשד בהטמנת מכשיר הקלטה בחדר ישיבות של החברה בסן פרנסיסקו במטרה לגנוב מידע רגיש. על פי מסמכים שהוגשו לבית המשפט על ידי התביעה, החשוד, אזרח סעודי בן 35, קיים תכתובות תכופות באמצעות אפליקציית וואטסאפ עם גורמים המקושרים למשפחת המלוכה הסעודית. האירוע מעלה דאגות משמעותיות בנוגע להגנה על סודות מסחריים וקניין רוחני בחברות טכנולוגיה מובילות, כאשר הרשויות האמריקאיות ממשיכות בחקירת המעורבות של גורמים זרים בניסיון להשיג גישה למידע פנימי של החברה.
קראו במקור ←קמפיין תקיפה אוטונומי: תוקף פרץ ל-100 חברות באמצעות סוכני AI בעלות נמוכה
חברת הסייבר NorForge חשפה מחקר אודות קמפיין תקיפה שבו תוקף מסין השתמש בסוכני בינה מלאכותית מבוססי פלטפורמת הקוד הפתוח Cairn כדי לבצע מתקפות אוטונומיות נגד אתרי מסחר. על פי הממצאים, התוקף תקף מעל 1,200 אתרים בארצות הברית, קנדה, אוסטרליה ויפן, והצליח לפרוץ ליותר מ-100 מהם, כולל חברות כמו Deere, SharkNinja ו-Cummins. הסוכנים ביצעו סריקות, זיהוי וניצול חולשות ואף התקנת נוזקות, בעלות תפעולית מוערכת של כ-5,000 דולר בלבד. החוקרים הצליחו להתחקות אחר הפעילות לאחר שהתוקף הותיר את ממשק הניהול של סוכני ה-AI חשוף לגישה ציבורית ברשת האינטרנט.
קראו במקור ←תחקיר: תוקפים פרצו לרשת Staples והנפיקו כרטיסי מתנה בשווי מיליוני דולרים
תחקיר של 404 Media המבוסס על מסמכי בית משפט חשף כי קבוצת תקיפה מסין חדרה בשנת 2023 למערכת שירות הלקוחות הפנימית Nexus של רשת Staples האמריקאית. התוקפים השתלטו על סשיינים של נציגי שירות והנפיקו כ-15,000 כרטיסי מתנה בשווי כולל של כ-5 מיליון דולר. מתוכם, מומשו כרטיסים בשווי של כ-425 אלף דולר לרכישת מוצרי אלקטרוניקה שנשלחו לסין. לפי משרד המשפטים של ארה״ב, אירוע זה הוא חלק מקמפיין נרחב יותר שכלל הנפקת כרטיסים בשווי של כ-100 מיליון דולר. שלושה מעורבים בפרשה נשפטו למאסר בחודש אפריל 2025.
קראו במקור ←חוקרים מזהירים מפלטפורמת ROMULUS להפצת נוזקות בשיטת ClickFix
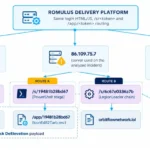
חוקרי אבטחה מחברת Forescout Research - Vedere Labs חשפו פרטים אודות פלטפורמת הפצת נוזקות חדשה בשם ROMULUS, הפועלת כמודל שירות עבור גורמי פשיעה. הפלטפורמה עושה שימוש בטכניקות הונאה מסוג ClickFix, הכוללות דפי נחיתה מזויפים המעוצבים כך שמשתמשים יפעילו פקודות זדוניות בעצמם. באמצעות שיטה זו, התוקפים מפיצים מגוון רחב של תוכנות זדוניות, לרבות Legion Loader. המערכת מנצלת הנדסה חברתית מתוחכמת כדי להטעות משתמשים תמימים ולגרום להדבקה עצמית של המחשבים במטרה להשיג שליטה על המערכות ולגנוב מידע רגיש. מדובר באיום משמעותי המדגיש את הצורך בערנות מוגברת מצד משתמשים כלפי הודעות ושגיאות המוצגות בדפדפן בעת גלישה לאתרים לא מוכרים.
קראו במקור ←