עמוד חדשות הסייבר של הבלוג
כאן תוכלו לעקוב אחר חדשות הסייבר האחרונות מישראל ומהעולם. העמוד מרכז עדכוני אבטחת מידע, מתקפות סייבר, חולשות ופרצות אבטחה, אירועי כופרה ופישינג, איומים על תשתיות, אבטחת ענן ואירועים הקשורים לבינה מלאכותית.
העדכונים נאספים ממקורות סייבר וטכנולוגיה בארץ ובעולם ומתעדכנים כל 3 שעות. בכל ידיעה מופיעים תקציר, המקור וקישור לכתבה המקורית.
אשמח לתגובותיכם על התוכן בעמוד "צרו קשר".
תוכלו להירשם בתחתית העמוד לקבלת עדכוני סייבר יומיים/שבועיים ועדכוני פגיעויות יומיים והם יגיעו אליכם גם במייל.
המשרד לביטחון המולדת של ארה״ב אוסר על שימוש במוצרי DeepSeek בסוכנויות פדרליות
המשרד לביטחון המולדת של ארה״ב פרסם הנחיה רשמית לסוכנויות פדרליות אזרחיות להפסיק באופן מיידי את השימוש במוצרי הבינה המלאכותית של חברת DeepSeek ולהסירם מכל מערכות המחשוב הממשלתיות. צעד זה מגיע על רקע חששות ביטחוניים ממוקדים הנוגעים לשימוש בטכנולוגיות אלו בתוך התשתיות הפדרליות. בהתאם להנחיה, על הסוכנויות לנקוט פעולות לזיהוי והסרה של כל כלי העבודה המבוססים על מוצרי החברה, במטרה לצמצם את החשיפה לאיומי אבטחת מידע פוטנציאליים ולשמור על שלמות הרשתות הממשלתיות בארצות הברית מפני סיכונים העלולים לנבוע משימוש בתוכנות אלו.
קראו במקור ←פרצות אבטחה קריטיות בספריית ה-Go הוסרו בעדכון גרסה
פרויקט Go פרסם עדכון אבטחה עבור חבילת golang.org/x/crypto בגרסה 0.56.0, אשר מתקן שתי פגיעויות קריטיות מסוג מניעת שירות (DoS). הפגיעויות, שקיבלו את המזהים CVE-2026-78662 ו-CVE-2026-56855, עלולות היו לאפשר לתוקפים לגרום לנעילת תהליכי SSH ולשיבוש זמינות התשתית. החוקרים מציינים כי מדובר בבעיות במימוש מנגנון ה-Deadlock אשר היוו סיכון משמעותי לסביבות המשתמשות בספרייה זו. מומחים ממליצים לכל הארגונים והמפתחים העושים שימוש בספריית הקריפטוגרפיה של Go לעדכן בהקדם את גרסת התוכנה כדי למנוע ניצול פוטנציאלי של הפרצות ולהבטיח את יציבות ואבטחת תשתיות המחשוב שלהם.
קראו במקור ←חברת OVHcloud מזהירה: גרסאות זדוניות של כלי ה-CLI שלה הופצו ב-GitHub
חברת הענן והאחסון הצרפתית OVHcloud פרסמה אזהרת אבטחה ללקוחותיה בעקבות זיהוי פריצה לכלי ה-CLI בקוד פתוח שהיא מפתחת. על פי הדיווחים, תוקפים הצליחו להחדיר קוד זדוני לגרסאות של הכלי שפורסמו בפלטפורמת GitHub, במטרה לגנוב סודות ופרטי גישה ממפתחים שהורידו והשתמשו בתוכנה הנגועה. החברה קוראת לכלל המשתמשים לבחון את גרסאות התוכנה שברשותם ולנקוט באמצעי זהירות מידיים כדי למנוע דליפה של מידע רגיש וגישה בלתי מורשית לסביבות העבודה שלהם. נכון לעכשיו, החברה פועלת לחקירת האירוע ותיקון התשתית שנפגעה.
קראו במקור ←מיקרוסופט מציגה בקרות אבטחה חדשות לניהול סיכונים בסוכני בינה מלאכותית
חברת מיקרוסופט הכריזה על הטמעת יכולות אבטחה חדשות המיועדות לסוכני בינה מלאכותית בארגונים, מתוך תפיסה שיש להתייחס לסוכנים אלו כאל משתמשים פנימיים בעלי גישה למערכות המידע. המערכת החדשה כוללת מתן הרשאות דינמיות לפי משימות ספציפיות ודירוג סיכונים מתמשך, המאפשר להקשיח את בקרות הגישה ככל שרמת הסיכון של הסוכן עולה. צעד זה מגיע על רקע החשש הגובר מפעילות לא מורשית של סוכני בינה מלאכותית בארגונים, ומטרתו להעניק למנהלי אבטחת מידע כלים מעשיים לצמצום חשיפת נתונים רגישים ומניעת ניצול לרעה של יכולות אוטונומיות בסביבה העסקית.
קראו במקור ←ניצול פעיל של פגיעות בתוכנת Siemens Software Center להפצת סוס טרויאני
חברת סימנס פרסמה עדכון אבטחה עבור פגיעות מסוג DLL sideloading בתוכנת Siemens Software Center, המדורגת בחומרה גבוהה תחת המזהה CVE-2026-110936 ובעלת ציון CVSS של 8.4. על פי הדיווח, הפגיעות נוצלה באופן פעיל במסגרת מתקפות מסוג ClickFix, אשר אפשרו לתוקפים להציב קבצי DLL זדוניים בספריות חיפוש של התוכנה. מהלך זה הוביל להרצת קוד זדוני בעל הרשאות מוגברות על מערכות המשתמשים, מה שאפשר את התקנתו של סוס טרויאני לגישה מרחוק. מומלץ למשתמשים וארגונים לעדכן את התוכנה בהקדם כדי לחסום את נתיב התקיפה שנוצל על ידי הגורמים העוינים.
קראו במקור ←מהנדס לשעבר ב-OpenAI נעצר בחשד לריגול תעשייתי באמצעות מכשירי הקלטה
בית משפט בארצות הברית הורה על מעצרו של עבדולרחמן אלפוזאן, מהנדס לשעבר בחברת OpenAI, לאחר שנחשד בהטמנת מכשיר הקלטה בחדר ישיבות של החברה בסן פרנסיסקו במטרה לגנוב מידע רגיש. על פי מסמכים שהוגשו לבית המשפט על ידי התביעה, החשוד, אזרח סעודי בן 35, קיים תכתובות תכופות באמצעות אפליקציית וואטסאפ עם גורמים המקושרים למשפחת המלוכה הסעודית. האירוע מעלה דאגות משמעותיות בנוגע להגנה על סודות מסחריים וקניין רוחני בחברות טכנולוגיה מובילות, כאשר הרשויות האמריקאיות ממשיכות בחקירת המעורבות של גורמים זרים בניסיון להשיג גישה למידע פנימי של החברה.
קראו במקור ←קמפיין תקיפה אוטונומי: תוקף פרץ ל-100 חברות באמצעות סוכני AI בעלות נמוכה
חברת הסייבר NorForge חשפה מחקר אודות קמפיין תקיפה שבו תוקף מסין השתמש בסוכני בינה מלאכותית מבוססי פלטפורמת הקוד הפתוח Cairn כדי לבצע מתקפות אוטונומיות נגד אתרי מסחר. על פי הממצאים, התוקף תקף מעל 1,200 אתרים בארצות הברית, קנדה, אוסטרליה ויפן, והצליח לפרוץ ליותר מ-100 מהם, כולל חברות כמו Deere, SharkNinja ו-Cummins. הסוכנים ביצעו סריקות, זיהוי וניצול חולשות ואף התקנת נוזקות, בעלות תפעולית מוערכת של כ-5,000 דולר בלבד. החוקרים הצליחו להתחקות אחר הפעילות לאחר שהתוקף הותיר את ממשק הניהול של סוכני ה-AI חשוף לגישה ציבורית ברשת האינטרנט.
קראו במקור ←תחקיר: תוקפים פרצו לרשת Staples והנפיקו כרטיסי מתנה בשווי מיליוני דולרים
תחקיר של 404 Media המבוסס על מסמכי בית משפט חשף כי קבוצת תקיפה מסין חדרה בשנת 2023 למערכת שירות הלקוחות הפנימית Nexus של רשת Staples האמריקאית. התוקפים השתלטו על סשיינים של נציגי שירות והנפיקו כ-15,000 כרטיסי מתנה בשווי כולל של כ-5 מיליון דולר. מתוכם, מומשו כרטיסים בשווי של כ-425 אלף דולר לרכישת מוצרי אלקטרוניקה שנשלחו לסין. לפי משרד המשפטים של ארה״ב, אירוע זה הוא חלק מקמפיין נרחב יותר שכלל הנפקת כרטיסים בשווי של כ-100 מיליון דולר. שלושה מעורבים בפרשה נשפטו למאסר בחודש אפריל 2025.
קראו במקור ←חוקרים מזהירים מפלטפורמת ROMULUS להפצת נוזקות בשיטת ClickFix
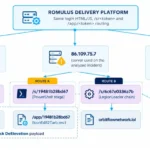
חוקרי אבטחה מחברת Forescout Research - Vedere Labs חשפו פרטים אודות פלטפורמת הפצת נוזקות חדשה בשם ROMULUS, הפועלת כמודל שירות עבור גורמי פשיעה. הפלטפורמה עושה שימוש בטכניקות הונאה מסוג ClickFix, הכוללות דפי נחיתה מזויפים המעוצבים כך שמשתמשים יפעילו פקודות זדוניות בעצמם. באמצעות שיטה זו, התוקפים מפיצים מגוון רחב של תוכנות זדוניות, לרבות Legion Loader. המערכת מנצלת הנדסה חברתית מתוחכמת כדי להטעות משתמשים תמימים ולגרום להדבקה עצמית של המחשבים במטרה להשיג שליטה על המערכות ולגנוב מידע רגיש. מדובר באיום משמעותי המדגיש את הצורך בערנות מוגברת מצד משתמשים כלפי הודעות ושגיאות המוצגות בדפדפן בעת גלישה לאתרים לא מוכרים.
קראו במקור ←חברת המדיה ניקיי מדווחת על אירוע דליפת מידע שלישי בתוך כחודש
תאגיד המדיה היפני ניקיי חשף דליפת מידע נוספת, שהיא השלישית במספר בתוך כחודש ימים. על פי הודעת החברה, האירוע הוביל לחשיפת מידע אישי של כ-1.83 מיליון משתמשים. החברה פתחה בבדיקה מקיפה של נסיבות האירוע וציינה כי היא נוקטת בצעדים הנדרשים כדי להבטיח את אבטחת הנתונים במערכותיה. הדיווח הנוכחי מצטרף לשורה של אירועי אבטחה שפקדו את הארגון בתקופה האחרונה, כאשר הרשויות והגורמים הרלוונטיים עודכנו בפרטי המקרה לצורך המשך חקירת נסיבות הדליפה והיקף המידע שנפגע כתוצאה ממנה.
קראו במקור ←מתקפת שרשרת אספקה: גרסאות של תוסף הוורדפרס Rank Math הופצו עם דלתות אחוריות
חוקרי אבטחה דיווחו כי חלק מהורדות תוסף הקידום במנועי חיפוש הפופולרי Rank Math PRO, שבוצעו ישירות מאתר היצרנית הרשמי, הכילו קוד זדוני. התקיפה, שסווגה כמתקפת שרשרת אספקה שהתרחשה במהלך השבוע שעבר, אפשרה לתוקפים להטמיע דלתות אחוריות נסתרות באתרי וורדפרס שהתקינו את הגרסאות הנגועות. מפתחי התוסף זיהו את הפרצה ופעלו למתן מענה, אך האירוע מדגיש את הסיכונים המשמעותיים הטמונים בפשרות על רכיבי תוכנה צד ג׳ שעלולים להוביל להשתלטות על אתרים וגישה למידע רגיש. בעלי אתרים המשתמשים בתוסף נקראים לוודא שהם מריצים את הגרסה המאובטחת והמעודכנת ביותר ולבצע סריקות לאיתור סימני חדירה.
קראו במקור ←חוקרים חשפו רשת הונאת תמיכה טכנית רחבת היקף המתחזה למיקרוסופט
חוקרי אבטחה חשפו פעילות של רשת הונאה מתוחכמת המציגה את עצמה כנציגי התמיכה הטכנית של חברת מיקרוסופט. על פי הממצאים, הרשת מפעילה מערכת להפצת תעבורה זדונית המנוהלת על ידי ארגון מרוסיה, תוך ניצול נרחב של אלפי קישורים מבוססי שירותי Cloudflare לצורך הונאת הקורבנות. השימוש בתשתית זו מאפשר לתוקפים להטות תעבורת אינטרנט לגיטימית אל עמודי נחיתה זדוניים, שנועדו להטעות משתמשים ולהובילם ליצירת קשר עם מוקדי תמיכה פיקטיביים. החשיפה מדגישה את המורכבות הגוברת של קמפיינים להנדסה חברתית ואת הדרכים שבהן גורמים עוינים מנצלים תשתיות ענן מוכרות כדי להעניק לאתריהם חזות אמינה וחסומה מפני זיהוי על ידי מנגנוני אבטחה מסורתיים.
קראו במקור ←מתקפת סייבר השביתה את מערכות חברת Bullhorn
חברת Bullhorn, המספקת מערכות לניהול גיוסי כוח אדם עבור למעלה מ-10,000 לקוחות ברחבי העולם, דיווחה כי נאלצה להשבית באופן יזום את מערכותיה בסוף השבוע האחרון בעקבות מתקפת סייבר שזוהתה ברשתה. החברה פועלת לטיפול באירוע ולהשבת השירותים לפעילות תקינה, כאשר בשלב זה טרם פורסמו פרטים על היקף הפגיעה או על גורם האחראי למתקפה. החברה ממשיכה בחקירת האירוע ובנקיטת צעדים למיגור האיום והגנה על המידע המנוהל במערכותיה, וטרם התקבלו עדויות על לקיחת אחריות מצד קבוצת תקיפה כלשהי.
קראו במקור ←קמפיין AdFection מנצל מערכות פרסום להפצת תוכנות ריגול בשיטת Zero-Click
חוקרי אבטחה חשפו קמפיין מתוחכם המכונה AdFection, המנצל את המערכות האוטומטיות של הצעות מחיר לפרסום דיגיטלי כדי להפיץ תוכנות ריגול ממוקדות. על פי הדיווח, התוקפים משתמשים בתשתיות פרסום לגיטימיות כדי לאתר ולעקוב אחר אינדיבידואלים וארגונים בעלי פרופיל גבוה. התקיפה מתבצעת ללא צורך באינטראקציה מצד המשתמש, במה שמכונה תקיפת Zero-Click, מה שמאפשר הזרקת קוד זדוני באמצעות חשיפה לפרסומות מטורגטות. מדובר בשימוש מדאיג במערכות אקו-סיסטם של פרסום מקוון ככלי למעקב סייבר, המציב אתגרים משמעותיים בפני מנגנוני ההגנה והפרטיות של משתמשים ברחבי העולם, ומחייב בחינה מחודשת של אבטחת שרשרת האספקה בתחום הפרסום הדיגיטלי.
קראו במקור ←בית משפט פדרלי דחה את בקשת וואטסאפ לביזיון בית המשפט נגד חברת NSO
בית משפט פדרלי בארצות הברית דחה בקשה של חברת וואטסאפ להטיל סנקציות בגין ביזיון בית המשפט על חברת הסייבר ההתקפי NSO Group. חברת וואטסאפ טענה כי חברת NSO הפרה צו מניעה שניתן בשנת 2025 האוסר עליה להשתמש בפלטפורמת המסרים שלה לצורך הפצת רוגלות. עם זאת, השופט קבע כי וואטסאפ לא סיפקה מספיק מידע וראיות המבססים את טענותיה בדבר הפרת הצו. החלטה זו מהווה התפתחות נוספת במאבק המשפטי המתמשך בין הצדדים סביב טענות לשימוש בתוכנות ריגול נגד משתמשי האפליקציה.
קראו במקור ←