עמוד חדשות הסייבר של הבלוג
כאן תוכלו לעקוב אחר חדשות הסייבר האחרונות מישראל ומהעולם. העמוד מרכז עדכוני אבטחת מידע, מתקפות סייבר, חולשות ופרצות אבטחה, אירועי כופרה ופישינג, איומים על תשתיות, אבטחת ענן ואירועים הקשורים לבינה מלאכותית.
העדכונים נאספים ממקורות סייבר וטכנולוגיה בארץ ובעולם ומתעדכנים כל 3 שעות. בכל ידיעה מופיעים תקציר, המקור וקישור לכתבה המקורית.
אשמח לתגובותיכם על התוכן בעמוד "צרו קשר".
תוכלו להירשם בתחתית העמוד לקבלת עדכוני סייבר יומיים/שבועיים ועדכוני פגיעויות יומיים והם יגיעו אליכם גם במייל.
תוקפים מנצלים את פגיעות Plex2Shell להפצת כורי מטבעות דיגיטליים ודלתות אחוריות
חוקרי אבטחה מדווחים על גל תקיפות אקטיבי המנצל שרשרת של ארבע פגיעויות בשרת המדיה Plex, הידועות תחת השם המשותף Plex2Shell. התוקפים החלו לנצל את הפרצות הללו זמן קצר לאחר פרסום קוד הוכחת היתכנות ברשת. ניצול הפגיעויות מאפשר לגורמים עוינים להריץ פקודות מרחוק, מה שמוביל להשתלת תוכנות לכריית מטבעות דיגיטליים ותוכנות פרוקסי המשמשות כדלתות אחוריות על גבי מערכות לינוקס. מדובר בסיכון משמעותי למשתמשי השרת, שכן הניצול מאפשר השתלטות על המשאבים וגישה לא מורשית לרשתות שבהן מותקן השרת הפגיע, ומחייב את המשתמשים לעדכן את המערכת בהקדם כדי למנוע את המשך הפעילות הזדונית.
קראו במקור ←פריצה לפרויקט הקוד הפתוח OpenCode הובילה לחשיפת מפתחות API של משתמשים
פרויקט הבינה המלאכותית מבוסס הקוד הפתוח OpenCode דיווח על אירוע אבטחה שבו נחשפו מפתחות API של מספר משתמשים ששימשו לעבודה עם ספקי שירות חיצוניים. האירוע מגיע על רקע ניסיונות תקיפה מסוג AI distillation כנגד מודלים של בינה מלאכותית, המבקשים לחלץ מידע מוגן מתוך המודלים. החברה החלה בתהליך הודעה למשתמשים שהושפעו מהפריצה וקראה להם לנקוט בצעדים להחלפת המפתחות שנחשפו. נכון לעת זו, היקף הפגיעה מוגדר כמשמעותי עבור המשתמשים שחשבונותיהם נחשפו, והחברה ממשיכה בחקירת נסיבות האירוע כדי למנוע דליפות מידע נוספות מתוך המערכת.
קראו במקור ←ענקית הקמעונאות Ahold Delhaize חוותה מתקפת סייבר ששיבשה את פעילותה בארה״ב ובאירופה
קבוצת Ahold Delhaize, תאגיד קמעונאות מזון בינלאומי, אישרה כי חוותה מתקפת סייבר שהובילה להשבתת מערכות מחשוב ברוב המותגים שלה בארצות הברית ובאירופה. התקיפה גרמה לשיבושים משמעותיים בשירותים הניתנים ללקוחות משני עברי האוקיינוס האטלנטי. נכון לעכשיו, החברה פועלת לטיפול באירוע ולהשבת המערכות לפעילות תקינה לאחר שהפעלת ״פעולות זדוניות״ בתוך התשתית שלה אילצה אותה לנתק מערכות באופן יזום. פרטים נוספים על אופי התקיפה או על זהות התוקפים טרם פורסמו על ידי החברה, והחקירה בנושא עדיין נמשכת כדי להעריך את היקף הפגיעה במערכות ובמידע.
קראו במקור ←דיווח על פריצה לרשת NBC Universal וגניבת מידע פנים-ארגוני
תוקף טוען כי הצליח לחדור לרשת חברת ההפקות NBC Universal ולגנוב כמות גדולה של מסמכים ארגוניים רגישים. לדבריו, המידע שנגנב כולל תוכניות הפקה עתידיות לשנת 2027, פרטי תקציבים, בקשות להטבות מס וכן פרקים של סדרות שטרם הופצו לציבור. החשוד פרסם דוגמאות מתוך מאגר הנתונים בפורום בפורום בקהילת הסייבר, על מנת להוכיח את אמיתות הפריצה. חוקרי אתר Cybernews בחנו חלק מהקבצים שפורסמו וקבעו כי המידע נראה אותנטי וכולל חומרים פנימיים של הארגון, מה שמעלה חשש כבד לדליפת מידע משמעותית מהחברה.
קראו במקור ←קבוצת תקיפה מאיימת במכירת מידע רגיש המיוחס למשפחת ראש הממשלה
קבוצת תקיפה המעוררת חשד למעורבות של גורמים איראניים ממשיכה לפרסם מידע אישי ורגיש המיוחס לראש הממשלה בנימין נתניהו ובני משפחתו. במסגרת הפרסומים בערוצי טלגרם, הציעו התוקפים את כלל המידע שברשותם למכירה תמורת סכום של 3 מטבעות ביטקוין, השווים כ-240,000 דולר. בין הקבצים שפורסמו נכללו תמונות משפחתיות, סרטוני וידאו של ראש הממשלה, ומסמכים אישיים המיוחסים לאבנר נתניהו מהאוניברסיטה העברית. מומחי סייבר מעריכים כי מדובר בקמפיין ממוקד בעל רקע מדיני ולא בניסיון סחיטה פיננסי רגיל, שכן הדגש המרכזי של התוקפים הוא על הפצת המידע והסבתו לצרכי תעמולה.
קראו במקור ←דיווח איומי סייבר: פריצות נתונים רחבות היקף וניצול חולשות קריטיות
דוח מודיעין האיומים השבועי מצביע על שורה של אירועי סייבר משמעותיים, בהם פריצות נתונים שחשפו מידע אישי של למעלה ממיליון לקוחות בחברת האנרגיה CenterPoint Energy ושל כ-11.18 מיליון משתמשים ברשת Burger King יפן. במקביל, חוקרי אבטחה זיהו ניצול פעיל של חולשות קריטיות במוצרי Microsoft, Ivanti ו-BeyondTrust, לצד מתקפות ממוקדות על תשתיות קירור של רשתות שיווק בצרפת. בנוסף, דווח על קמפיינים רחבי היקף של דיוג מבוסס הזמנות ליומנים דיגיטליים ופעילות ריגול של קבוצות מאורגנות נגד גופי אנרגיה וממשל, המדגישים את הצורך בעדכוני תוכנה מיידיים ובערנות מוגברת מצד ארגונים ומשתמשים פרטיים כאחד.
קראו במקור ←מתקפת שרשרת אספקה: חבילות npm זדוניות מפיצות את נוזקות CloudSyncD ו-Atomic Stealer
חוקרי אבטחה זיהו קמפיין ממוקד של מתקפת שרשרת אספקה המכונה Apex Accelerator, הכולל הטמעה של חבילות npm זדוניות במערכות פיתוח. הקמפיין נועד להדביק מחשבי מפתחים בנוזקות מסוג CloudSyncD ו-Atomic Stealer, המאפשרות לגורמים עוינים גישה למערכות המותקפות וביצוע פעולות של ריגול קריפטוגרפי. החבילות הזדוניות מתחזות לכלי האצה לפיתוח תוכנה כדי להטעות מפתחים ולהתקין את הקוד הזדוני בסביבת עבודתם. הארגון המפרסם מדגיש את הצורך בבדיקה קפדנית של רכיבים המורדים ממאגרי קוד פתוח כדי למנוע חשיפת מידע רגיש וגישה לא מורשית למערכות פיתוח וסביבות ענן.
קראו במקור ←מתקפת שרשרת אספקה על גיטהאב: 94 מאגרים נפרצו באמצעות גופנים זדוניים
חוקרי אבטחה חשפו מתקפת שרשרת אספקה רחבת היקף שכוונה נגד פלטפורמת גיטהאב וגררה פריצה ל-94 מאגרי קוד. התוקפים עשו שימוש בטכניקות של פישינג מבוסס פרוקסי הפוך בשילוב עם תוכנות זדוניות המוסוות כקבצי גופנים כדי לדלות פרטי הזדהות רגישים של שירותי ענן ומערכות בינה מלאכותית. מדובר בהתפתחות משמעותית של קבוצת התקיפה המכונה GhostAction, המנצלת טכניקות מתוחכמות לעקיפת מנגנוני האבטחה של הפלטפורמה. האירוע מדגיש את הסיכונים הגוברים לשרשרת האספקה של מפתחים ואת הצורך בהגברת ערנות בעת שימוש במאגרי קוד חיצוניים ובקבצים שאינם מוכרים.
קראו במקור ←מחקר חושף את שוק הונאות ה-KYC: שימוש בתיעוד מזויף וזיופים עמוקים לעקיפת אימות זהות
דוח מחקר חדש של חברת Flare סוקר את התפתחות השוק העברייני המציע כלים לעקיפת הליכי זיהוי לקוח, המכונים KYC, באתרי אינטרנט ובשירותים פיננסיים. על פי הממצאים, תוקפים סוחרים כיום במסמכי זהות מזויפים, בסרטוני זיוף עמוק (Deepfake) ובשירותי אימות בזמן אמת, המאפשרים לגורמים עוינים ליצור חשבונות מאומתים באופן הונאתי. השיטות הללו נועדו לנצל את הפערים בטכנולוגיות אימות הזהות ולסייע לעברייני סייבר לעקוף מנגנוני אבטחה המיועדים למנוע הלבנת הון והונאות מקוונות, תוך שימוש בכלים המותאמים למערכות סינון מודרניות.
קראו במקור ←חברת F5 שחררה עדכוני אבטחה דחופים עבור שרת ה-NGINX
חברת F5 פרסמה עדכוני אבטחה חריגים ודחופים לשרת ה-NGINX, במטרה לתקן מספר פרצות אבטחה משמעותיות שנחשפו במוצר. בין הפגיעויות שתוקנו נמצאות שלוש פרצות המוגדרות בדרגת חומרה קריטית, אשר ניצול מוצלח שלהן עלול לאפשר לתוקפים להריץ קוד מרחוק על גבי מערכות פגיעות. העדכונים נועדו למנוע פוטנציאל לניצול לרעה של השרתים ולחזק את ההגנה מפני חדירה. מומחים ממליצים למנהלי מערכות המשתמשים ב-NGINX לעדכן את גרסאות התוכנה בהקדם האפשרי על מנת לצמצם את סיכוני האבטחה ולהגן על התשתיות הארגוניות מפני תקיפות פוטנציאליות המנצלות את פרצות אלו.
קראו במקור ←פריצה לספקית האחסון הרוסית FirstVDS: מידע רגיש של לקוחות נגנב
ספקית שירותי הענן והאחסון הרוסית FirstVDS דיווחה על אירוע סייבר במסגרתו האקרים הצליחו להשיג גישה למידע רגיש של לקוחות החברה. לפי הדיווחים, התוקפים ניצלו פגיעות בתוכנה המשמשת לניהול שרתי החברה, מה שאפשר להם לגנוב סיסמאות, פרטי גישה ונתונים נוספים השייכים למשתמשי השירות. האירוע מדגיש את הסיכונים הכרוכים בפגיעויות בתוכנות ניהול שרתים, שכן אלו עלולות להוביל לחשיפת בסיסי נתונים ומידע של לקוחות רבים. החברה פועלת כעת לחקירת היקף הפריצה ולצמצום נזקיה, בעוד לקוחותיה הונחו לנקוט בצעדי אבטחה מיידיים ולהחליף את פרטי הגישה שלהם כדי להגן על חשבונותיהם מפני ניסיונות ניצול נוספים בעקבות הדליפה.
קראו במקור ←דוח חדש מצביע על עלייה בשימוש באיומים אישיים ופיזיים כחלק ממתקפות כופרה
דוח כופרה שפרסמה חברת Semperis לשנת 2026 מציג מגמה מדאיגה של מעבר ממתקפות על מערכות טכנולוגיות לאיומים ממוקדים כלפי עובדים ובני משפחותיהם. על פי ממצאי הסקר, שכלל 1,200 אנשי IT ואבטחת מידע, חלק מהתוקפים עושים שימוש בהפחדות פסיכולוגיות ואיומים פיזיים כדי להפעיל לחץ על הארגון לשלם דמי כופר. לצד זאת, הדוח מציין כי ב-87% מהמתקפות שנסקרו נעשה שימוש לרעה במערכות ניהול זהויות כגון Active Directory, כאשר פחות ממחצית מהארגונים מחזיקים בתוכניות שחזור מוגדרות למערכות אלו, מה שמגביר את התלות בתוקפים ומקשה על התאוששות עצמאית לאחר פריצה.
קראו במקור ←פרצה קריטית ברכיבי Wi-Fi של Broadcom מאפשרת הרצת קוד מרחוק על נתבים
חוקר האבטחה קוונטין קייזר חשף פרצת אבטחה בתוכנת ההגדרה של רכיבי Wi-Fi מתוצרת חברת Broadcom, המאפשרת לתוקף הנמצא בטווח קליטה לבצע הרצת קוד ברמת הרשאות Root על גבי נתבים נגועים. המתקפה אינה דורשת סיסמת רשת או הליך צימוד מוקדם, מה שמאפשר השתלטות על נתבים ביתיים. במסגרת ההוכחה להיתכנות הפרצה, הציג החוקר יכולת להשתלט על נתבים שסופקו על ידי שלוש ספקיות אינטרנט בבלגיה, ובמקרה אחד אף עלה בידו לשלוף את סיסמת ה-Wi-Fi מתוך המכשיר עצמו. נכון למועד הפרסום, מדובר בפרצה שטרם קיבלה תיקון רשמי.
קראו במקור ←פריצה למערכת OpenCode Console עלולה הייתה לחשוף מפתחות API של חברות בינה מלאכותית
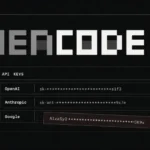
חברת OpenCode דיווחה כי ב-16 באוקטובר חדרו גורמים בלתי מורשים למערכת מיושנת שלה, דבר שעלול היה להוביל לחשיפת מפתחות API של צדדים שלישיים שהיו שמורים בשירות ה-Console של החברה. השירות, המאפשר למשתמשים לשמור מפתחות אישיים של OpenAI, Anthropic ו-Google כדי להשתמש במודלי בינה מלאכותית בתוך סביבת עבודה משותפת, היה חשוף לסיכון בעקבות אירוע האבטחה. החברה בוחנת את היקף החשיפה של המפתחות שהוזנו על ידי משתמשים במערכת ה-Console שלה, המוגדרת כשירות מאוחסן אופציונלי עבור צוותי פיתוח, במטרה להבין את חומרת האירוע והשפעותיו על לקוחותיה.
קראו במקור ←רשת מלונות מטיילים מזהירה: לקוחות נפלו קורבן לקמפיין פישינג באמצעות ווטסאפ
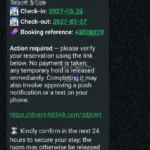
רשת המלונות מטיילים פרסמה התרעה רשמית ללקוחותיה בעקבות קמפיין פישינג מתוחכם המכוון נגד מי שביצעו הזמנות באתר הרשת. על פי הדיווחים, הלקוחות מקבלים הודעות ווטסאפ זדוניות המכילות פרטים מדויקים על הזמנתם, מה שמעלה חשש לדליפת מידע. ההודעות כוללות קישור לאתר המתחזה לפלטפורמת Booking במטרה לגנוב את פרטי כרטיסי האשראי של הקורבנות. הרשת קוראת ללקוחות לגלות עירנות ולא למסור פרטים רגישים בעקבות הודעות לא מאומתות המגיעות ממקורות חיצוניים, זאת בזמן שהנהלת הרשת פועלת לטיפול באירוע ומניעת פגיעה נוספת בלקוחותיה.
קראו במקור ←