


מקור: CyberSecurityIL – Erez Dassa RSS
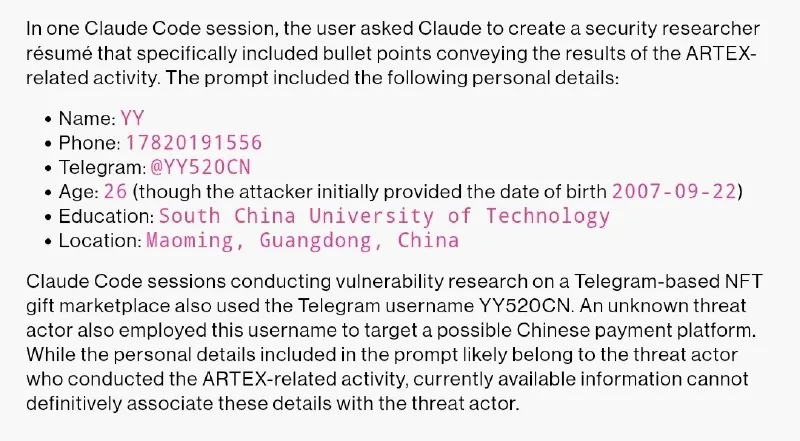
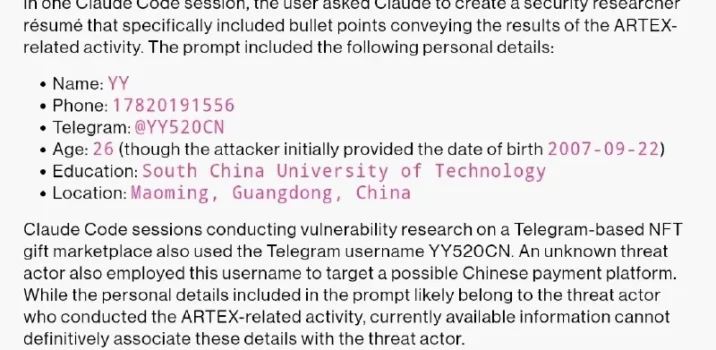
חוקרי חברת CrowdStrike חשפו פעילות של תוקף סיני שביצע שורת מתקפות נגד מוסדות פיננסיים ובנקים בדרום קוריאה תוך שימוש בכלי בינה מלאכותית בשם ARTEX ובמודלי שפה כגון Claude, DeepSeek, GLM ו-Grok. התוקף ניצל את הכלים לביצוע סריקות וניצול חולשות, מה שהוביל במקרים מסוימים להשבתת שירותים בנקאיים. במסגרת טעות תפעולית, השאיר התוקף פרטים מזהים הכוללים שם, מספר טלפון, ופרטי השכלה בתוך סשן עבודה מול מודל הבינה המלאכותית Claude, מה שאיפשר לחוקרים לחשוף את זהותו. בעקבות השימוש הזדוני בכלי ARTEX, הודיע מפתח הכלי על סגירת הפרויקט והפסקת הפצתו בקוד פתוח.
