פריצה לחברת TeamUpdraft: מפתחות גישה נגנבו ואתרי וורדפרס נחשפו להשתלטות
חברת TeamUpdraft, מפתחת תוסף הגיבוי הפופולרי UpdraftPlus המותקן ביותר מ-4 מיליון אתרי וורדפרס, אישרה כי חוותה פריצה למערכותיה. על פי הדיווח, תוקפים הצליחו להשיג גישה לנתוני לקוחות, לרבות פרטים אישיים, סיסמאות מגובבות ומפתחות גישה לשירות הניהול מרחוק UpdraftCentral. חוקרי אבטחה מחברת Patchstack ציינו כי המפתחות שנגנבו נוצלו בפועל להתקנת תוספים זדוניים באתרי לקוחות וליצירת חשבונות בעלי הרשאות ניהול. בתגובה לאירוע, החברה שחררה עדכוני אבטחה בגרסאות 1.26.13 ו-2.26.13, הכוללים ביטול של מפתחות הגישה הישנים, וקוראת למשתמשים לעדכן את התוסף באופן מיידי כדי למנוע חדירה לאתרים שלהם.
דליפת מידע רחבת היקף בבנק State Bank of India

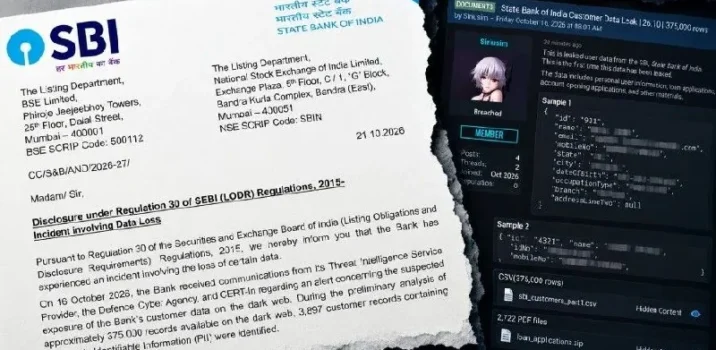
בנק State Bank of India, הבנק הגדול ביותר בהודו, אישר כי אירעה דליפת מידע שהובילה לחשיפת פרטי לקוחות ברשת האפלה ובפורומים שונים. מתוך בדיקה ראשונית שבוצעה על כ-375 אלף רשומות שדלפו, זוהו כ-4,000 רשומות המכילות פרטים אישיים רגישים של לקוחות הבנק. המידע שנחשף כולל בין היתר שמות מלאים, מספרי טלפון, תאריכי לידה, כתובות מגורים, כתובות דואר אלקטרוני ופרטים פיננסיים נוספים. מדובר באירוע אבטחה משמעותי עבור הבנק הגדול בהודו, כאשר כעת מתבצעות פעולות לבחינת היקף האירוע המלא והשלכותיו על הלקוחות המושפעים מהדליפה.

פרצת PHP2Shell: אזהרה מפני פתרונות עקיפים חלקיים לקראת עדכון האבטחה הקריטי

חברת אבטחה פרסמה אזהרה בנוגע לשתי פרצות קריטיות בשפת PHP, המכונות PHP2Shell ומתאפיינות בדירוג חומרה של 9.2 מתוך 10. לקראת שחרור עדכון האבטחה הרשמי המתוכנן להיום, הובהר כי פתרונות עקיפים שהוצעו ברשת אינם מספקים הגנה מלאה מפני ניצול הפרצות. נכון לעכשיו, צוותי פיתוח וניהול תשתיות מחויבים להמתין לעדכון התוכנה הרשמי, שכן לא קיים פתרון מובנה מטעם מפתחי PHP עצמם עד להפצתו. מומחים מדגישים כי כל ניסיון הסתמכות על הגדרות תצורה חלקיות כמענה לפרצות אלו עלול להותיר את המערכות חשופות להרצת פקודות מרחוק, ולכן מומלץ להיערך לעדכון המיידי לאחר פרסומו.

תוקפים השתלטו על מעל 300 צומתי יציאה ברשת Tor כדי ליירט חיבורי SSH

חוקר אבטחה גילה כי בתחילת חודש אוקטובר השתלטו גורמים עוינים על יותר מ-300 צומתי יציאה ברשת Tor, במטרה לבצע יירוט של חיבורי SSH. התוקפים השתמשו בצמתים אלו כדי להפנות את התעבורה לשרתים זדוניים שנועדו לגנוב את סיסמאות ההתחברות של המשתמשים. המתקפה התמקדה בחיבורי SSH שבוצעו דרך רשת Tor בין התאריכים 1 ל-5 באוקטובר, וכללה את הצגת התראה מזויפת בפני המשתמשים כדי לגרום להם לאשר את היירוט. מדובר באירוע חריג בחומרתו המדגיש את הסיכונים הכרוכים בשימוש בצומתי יציאה בסיסיים, שכן מדובר בנקודת המפגש האחרונה שבה התעבורה עוזבת את רשת Tor לעבר היעד הסופי שלה.

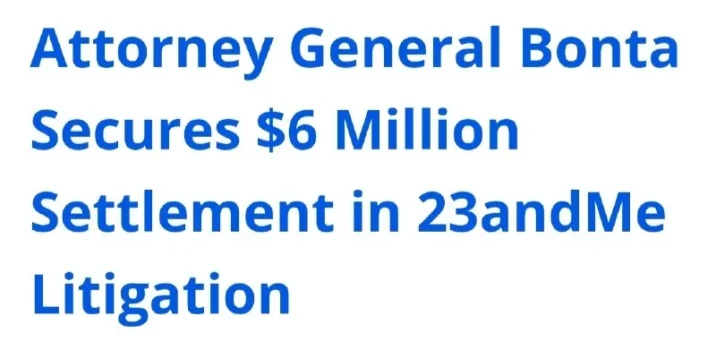
חברת 23andMe תשלם 6 מיליון דולר בעקבות דלף המידע הגדול

חברת 23andMe הגיעה להסדר פשרה בסך 6 מיליון דולר מול מדינת קליפורניה, וזאת בעקבות כשלים באבטחת המידע של לקוחותיה אשר הובילו לדלף נתונים רחב היקף שהתרחש בשנת 2023. הדלף כלל פרטים אישיים וגנטיים של כמעט שבעה מיליון לקוחות החברה ברחבי העולם, מתוכם למעלה מ-855 אלף תושבי קליפורניה. אירוע האבטחה המשמעותי גרר בעקבותיו שורה של תביעות משפטיות, קנסות וקשיים כלכליים משמעותיים שהשפיעו על פעילות החברה. הסדר זה מהווה נדבך נוסף בשרשרת ההשלכות של הפריצה שאירעה למאגרי המידע הרגישים של החברה, אשר עוררה סערה ציבורית רחבה בנוגע להגנה על פרטיות גנטית.

פרצה ב-TeamUpdraft: תוקפים ניצלו מפתחות גישה כדי להחדיר נוזקות לאתרי וורדפרס

חברת TeamUpdraft, המפתחת את תוסף הגיבוי הפופולרי UpdraftPlus עבור וורדפרס, דיווחה על פריצה למערכותיה שהובילה לחשיפת מפתחות התחברות של לקוחותיה. על פי הדיווח, גורמים עוינים השיגו גישה למפתחות הקשורים לשירותי UpdraftCentral, UpdraftVault ו-UpdraftClone וניצלו אותם כדי להחדיר דלתות אחוריות (Backdoors) לאתרים המשתמשים בשירותים אלו. החברה פועלת כעת לבדיקת היקף הפגיעה וממליצה למשתמשים לנקוט באמצעי זהירות, לרבות החלפת מפתחות התחברות וניטור אתרים אחר פעילות חריגה, בעוד החקירה בנושא נמשכת כדי למנוע ניסיונות תקיפה נוספים דרך אותם מפתחות גנובים.

שמונה שנות מאסר לאזרח ניגריה שהורשע בפריצה למשרדי ייעוץ מס בארה״ב

בית משפט בארצות הברית גזר שמונה שנות מאסר על Chukwuemeka Amachukwu, אזרח ניגריה בן 40, לאחר שהודה במעורבות בפריצה למשרדי ייעוץ מס. התוקף ושותפיו עשו שימוש בהודעות דואר אלקטרוני מסוג פישינג כדי לגנוב פרטי הזדהות ומידע אישי של לפחות 800 לקוחות. באמצעות המידע שנגנב, הם הגישו בקשות פיקטיביות להחזרי מס והלוואות לעסקים קטנים, תוך גריפת רווחים אסורים של מיליוני דולרים. מעבר לעונש המאסר, הוטלו על הנאשם קנס כספי בסך 3.5 מיליון דולרים וצו לעיקול נכסים בשווי 11 מיליון דולרים, וזאת בגין עבירות פריצה והונאה מתוחכמות שפגעו בפרטיות הלקוחות ובמערכות המס.

קבוצת תקיפה אוקראינית שינתה שאלונים במערכת החינוך ברוסיה למסרים נגד פוטין

משרד החינוך ברוסיה נאלץ להשבית השבוע את מערכת שאלוני ההערכה הארצית בבתי הספר, לאחר שתלמידים דיווחו כי שאלות המבחנים הוחלפו במסרים פוליטיים בגנות הנשיא ולדימיר פוטין ושותפיו. קבוצת התקיפה האוקראינית Black Spark נטלה אחריות על הפעילות וטענה כי היא זו שחדרה למערכות והטמיעה את התכנים האלו בתוך המבחנים. מדובר באירוע חדירה למערכות מחשוב ממשלתיות רגישות במדינה, אשר הוביל להפסקת פעילותן של המערכות הדיגיטליות לצורך תחקור האירוע ומניעת הפצה נוספת של המסרים על ידי התוקפים.

פרצת אבטחה קריטית מסוג RCE התגלתה בשפת התכנות PHP

קרן PHP הודיעה על זיהוי של שתי פגיעויות אבטחה חמורות המאפשרות הרצת קוד מרחוק (RCE), אשר קיבלו דירוג חומרה של 9.2 במדד CVSS. הפגיעות מאפשרת לתוקפים פוטנציאליים להריץ פקודות שרירותיות על שרתים המריצים גרסאות פגיעות של התוכנה. צוות הפיתוח של PHP פרסם עדכוני אבטחה רשמיים בתאריך ה-21 באוקטובר 2026 כדי לטפל בפרצות אלו. מנהלי מערכות וארגונים המשתמשים בטכנולוגיית PHP נדרשים לבחון את רשתות המחשוב שלהם בהקדם האפשרי ולהטמיע את עדכוני התוכנה הנדרשים כדי לצמצם את החשיפה לניסיונות ניצול של הפגיעות במערכותיהם.

פריצה למפתחות חתימה של חברת eMudhra מובילה לביטול תעודות אבטחה גלובלי

חברת eMudhra חוותה פריצה חמורה שהובילה לחשיפת שמונה מפתחות של רשויות אישור ביניים (Intermediate CA), זאת בעקבות תהליך יצירת מפתחות לקוי. אירוע זה, שתועד תחת המזהה CVE-2026-111943, מחייב ביצוע ביקורת אבטחה מיידית בארגונים המשתמשים בתעודות אלו. בעקבות החשיפה, דפדפנים וספקי דפדפנים ברחבי העולם החלו בתהליכי ביטול (Revocation) של תעודות שהונפקו באמצעות מפתחות אלו כדי למנוע ניצול לרעה של הפירצה. המשתמשים ומנהלי מערכות המידע נדרשים לוודא את תקינות תעודות ה-SSL/TLS שלהם ולהחליף תעודות המושפעות מהחשיפה בהקדם האפשרי על מנת לשמור על רציפות האבטחה והתקשורת המוצפנת בארגונם.

נוזקה התגלתה בקבצי ההתקנה הרשמיים של תוסף Rank Math Pro לוורדפרס

מפתחי תוסף ה-SEO הפופולרי לוורדפרס, Rank Math Pro, אישרו כי גרסה 3.0.123 שהופצה דרך אתרם הרשמי הכילה נוזקה. הקבצים הזדוניים היו זמינים להורדה למשך כ-11 שעות והשפיעו אך ורק על לקוחות משלמים, בעוד הגרסה החינמית של התוסף לא נפגעה מהאירוע. החברה ממליצה למשתמשים שהורידו את הגרסה הזדונית לפעול מתוך הנחה כי גורם עוין השיג גישה לאתר שלהם, וכי ייתכן שסיסמאות, טוקנים ומידע רגיש אחר נחשפו במהלך תקופה זו. מומלץ לבצע בדיקות אבטחה מקיפות לזיהוי חדירות אפשריות ולעדכן את התוסף לגרסה תקינה ונקייה.

דליפת מידע בחברת התקשורת היפנית Nikkei: כ-150 אלף רשומות אישיות נחשפו

קבוצת התקשורת היפנית Nikkei דיווחה על אירוע של דליפת מידע לאחר שתוקפים עשו שימוש בפרטי הזדהות גנובים כדי לחדור לשירות ענן ששימש את החברה לצורכי פיתוח מערכות. החדירה אירעה ב-7 באוקטובר, ובעקבותיה נגנבו כ-1.83 מיליון רשומות המאוחסנות בשירות. מתוך סך הרשומות שנגנבו, כ-150 אלף כללו פרטים אישיים רגישים של משתמשים, בהם שמות, כתובות, מספרי טלפון ותאריכי לידה. החברה פועלת לבדיקת היקף האירוע ומניעת גישה בלתי מורשית נוספת למערכותיה בעקבות התקרית.