

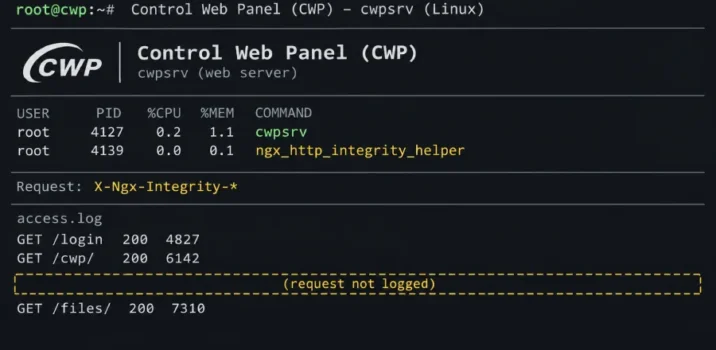

מקור: The Hacker News
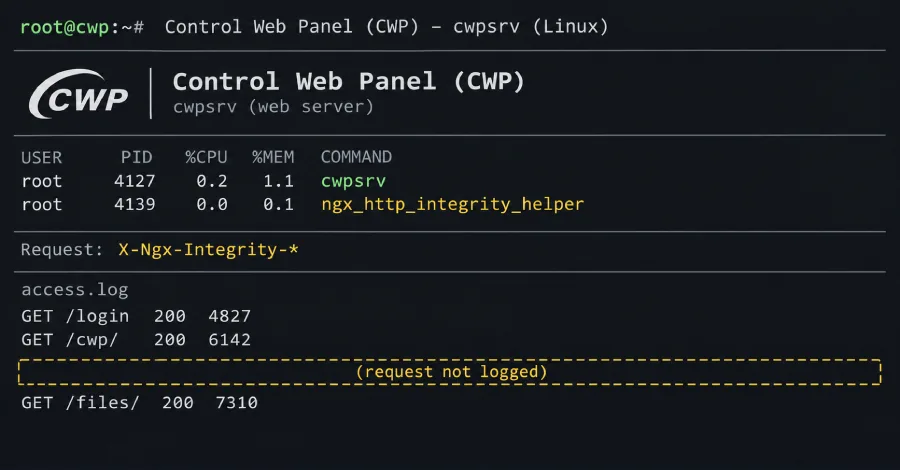
חוקרי אבטחה ממעבדת XLab של חברת QiAnXin חשפו דלת אחורית זדונית המוטמעת בתוך שרת האינטרנט המשמש לניהול ממשק Control Web Panel עבור שרתי לינוקס. הנגע מאפשר לתוקפים להריץ פקודות מרחוק מבלי שהפעולות יירשמו ביומני הגישה של השרת, מה שמקשה על זיהוי התקיפה. על פי החוקרים, התקנת הדלת האחורית מחייבת את התוקפים להשיג גישת שורש (Root) לשרת מראש. הממצאים מדגישים את החשיבות של ניטור מקיף אחר שינויים ברכיבי תשתית קריטיים וניהול הרשאות קפדני בשרתי אחסון, במיוחד בסביבות המשתמשות בממשקי ניהול חיצוניים.
