

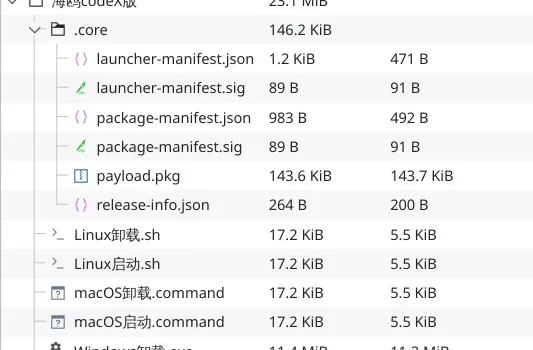

מקור: Check Point Research
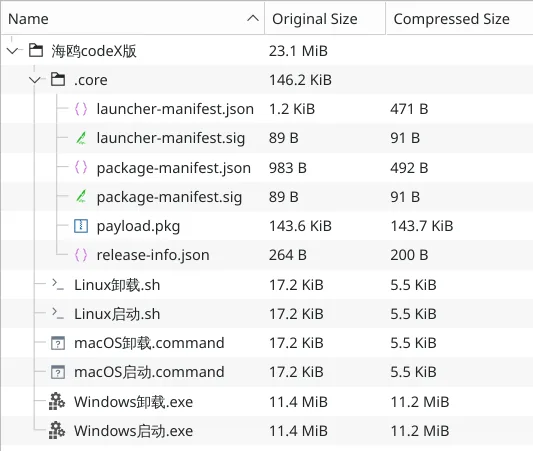
חוקרי חברת צ'ק פוינט חשפו חבילת פריצה (Jailbreak) למודל הבינה המלאכותית OpenAI Codex בשם Haiou, המכילה רכיב של נוזקת פרסום המכונה Prompt Adware. החבילה, המיועדת להסרת מגבלות האבטחה של המודל לטובת משימות פריצה וסייבר, כוללת קבצי הגדרה זדוניים המזרימים פרסומות לשירות ממסר (Gateway) חיצוני ללא ידיעת המשתמש. החוקרים זיהו כי החבילה משמשת גורמי פשיעת סייבר לצד כלי תקיפה קלאסיים כמו Cobalt Strike. מדובר בשיטת פעולה המנצלת קבצי הגדרה בשפה טבעית כדי להשפיע על פלט המודל ולשמש ערוץ להפצת שירותים מסחריים, מה שמעלה סיכוני אבטחה משמעותיים למשתמשי כלי בינה מלאכותית.
