


מקור: The Hacker News
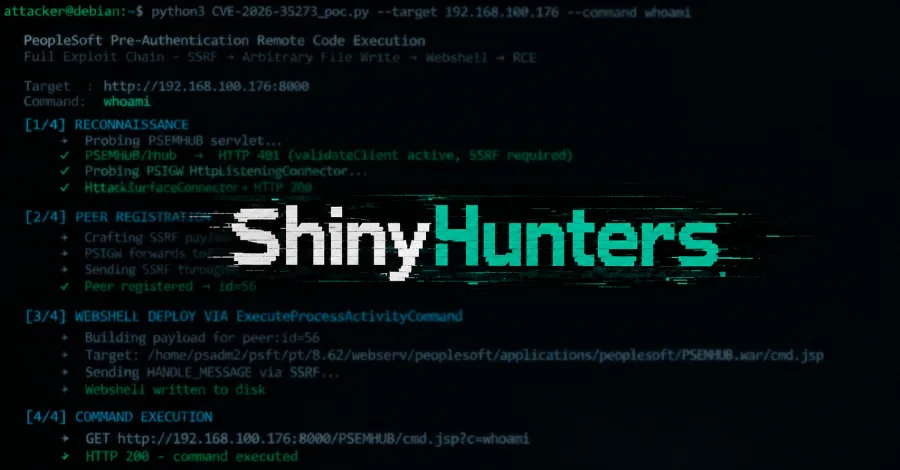
חוקרי אבטחה גילו כי פגיעות קריטית בתוכנת Oracle PeopleSoft, שנוצלה על ידי קבוצת התקיפה ShinyHunters מאז חודש מאי האחרון, אינה מורכבת מליקוי בודד אלא משרשור של שלושה ליקויים שונים. הפגיעות המרכזית, המנוצלת תחת המזהה CVE-2026-35273 שתיקנה חברת אורקל בחודש יוני, מתבססת על התקפת זיוף בקשות צד שרת (SSRF). התקפה זו מאפשרת לתוקפים להגיע לממשק ניהול פנימי, וזאת בשל העובדה כי המערכת מבצעת אמון מובנה בכתובת ה-loopback של עצמה. הממצאים מדגישים את המורכבות בטכניקות התקיפה ששימשו את הקבוצה לביצוע הפריצות נגד הארגונים שהשתמשו בפלטפורמה.
