


מקור: Microsoft Security Blog
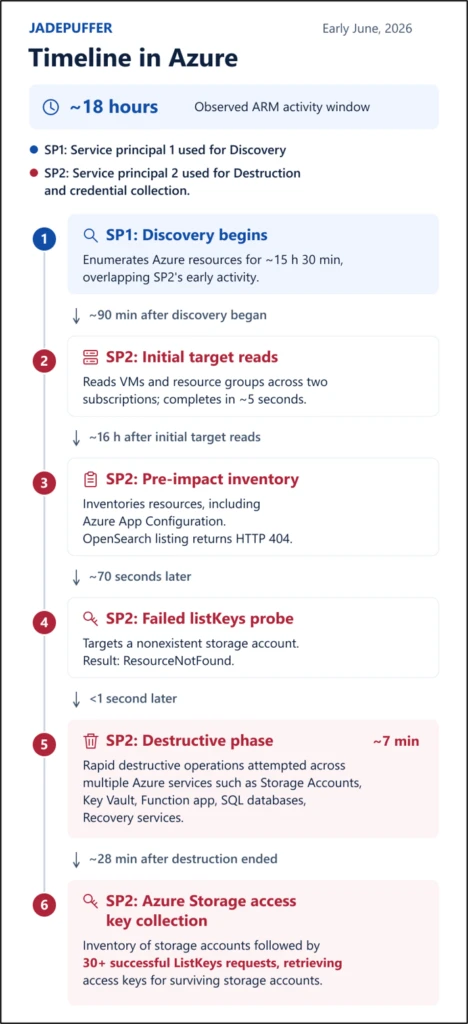
חוקרי מיקרוסופט זיהו קמפיין תקיפה נרחב של קבוצת האיום Storm-3168, המוכרת גם כ-JADEPUFFER, המתמקד בהרס משאבים בענן ובגניבת פרטי הזדהות בארגונים. התוקפים משתמשים בזהויות שירות (Service Principals) שנפגעו כדי לבצע סריקות, מחיקה המונית של מאגרי אחסון, בסיסי נתונים ומשאבי מחשוב, תוך שימוש באוטומציה מתקדמת. מקור חלק מהחשיפות היה בפרטי גישה שפורסמו בעבר בפלטפורמות פיתוח ציבוריות. החוקרים מדגישים כי גם לאחר מחיקת המידע מהרשת, הפרטים נותרים פרוצים ומחייבים החלפה מיידית. מומלץ לארגונים לאכוף עקרונות של הרשאות מינימליות, להגן על זהויות עבודה וליישם מנגנוני הגנה על גיבויים ושחזור למניעת הרס מכוון.
