


מקור: CyberSecurityIL – Erez Dassa RSS
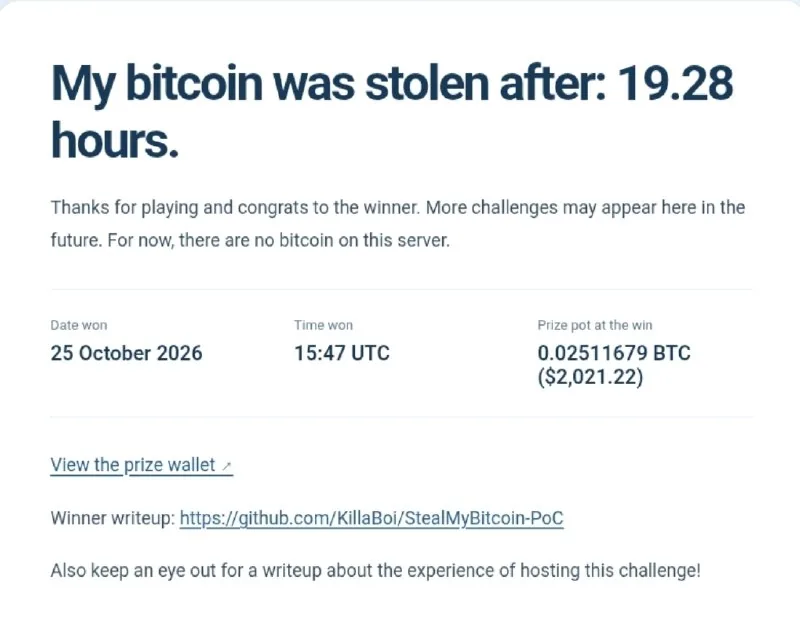
חוקר אבטחה הקים אתר בשם StealMyBitcoin.com והציע פרס של 2,000 דולר בביטקוין למי שיצליח לנצל חולשות קריטיות בגרסת PHP פגיעה ולגנוב מפתח פרטי שהוטמן בשרת. במהלך האתגר התגלו תקלות הגדרה בשרת שמנעו את הניצול בשעות הראשונות, אך לאחר תיקונן הצליח חוקר לפרוץ לשרת ולשלוף את המפתח. עם זאת, המפתח שנמצא לא תאם לארנק הפרס, ומארגן הניסוי העביר את הפרס לזוכה באופן אישי. המקרה ממחיש את המורכבות בביצוע בדיקות חדירות מעשיות ואת הקשיים בהגדרת סביבות עבודה לצורך בחינת ניצול חולשות קריטיות בצורה מהימנה.
