

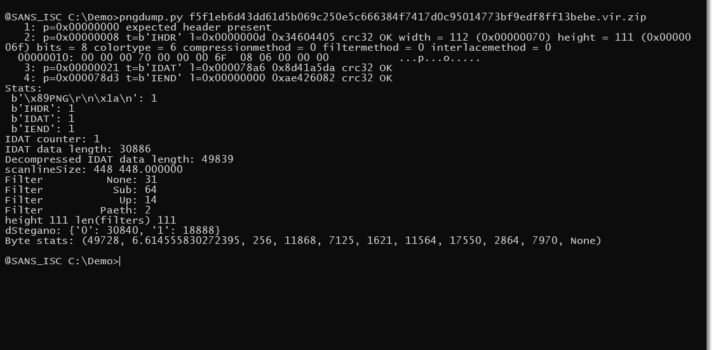

מקור: SANS Internet Storm Center
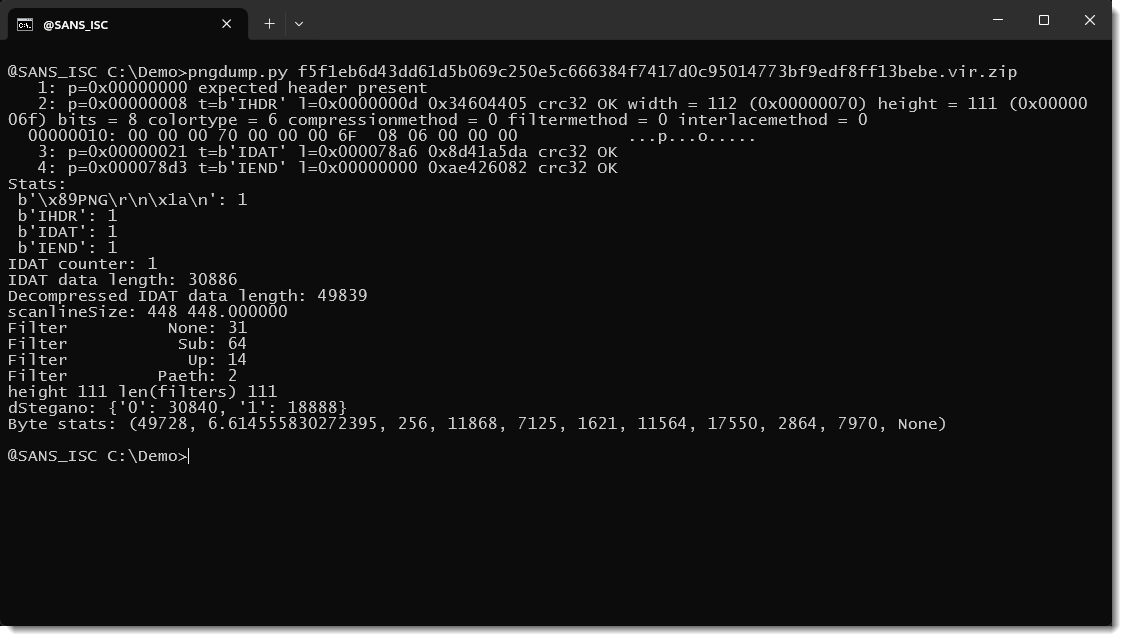
חוקרי אבטחה מ-SANS Internet Storm Center ניתחו את קמפיין התקיפה המכונה TerminalFix, בו נעשה שימוש בטכניקות סטגנוגרפיה להסתרת רכיבים זדוניים בתוך קבצי תמונה מסוג PNG. על פי הממצאים, התוקפים הטמיעו קבצי הרצה מסוג PE וקבצי DLL בתוך נתוני הפיקסלים של התמונות במקום להשתמש במטא-דאטה, מה שמאפשר עקיפת מנגנוני אבטחה. השימוש בטכניקה זו נועד להטעין קובץ הרצה לגיטימי של מיקרוסופט המנוצל לצורכי sideloading, תוך פיצול המטען הזדוני בין מספר קבצי תמונה המורכבים מחדש על ידי התוקפים במהלך התקיפה. ממצאי המחקר מדגישים את חשיבות הבדיקה העמוקה של קבצים המגיעים ממקורות חיצוניים, גם כאשר הם נחזים כקבצי תמונה תקניים.
