


מקור: The Hacker News
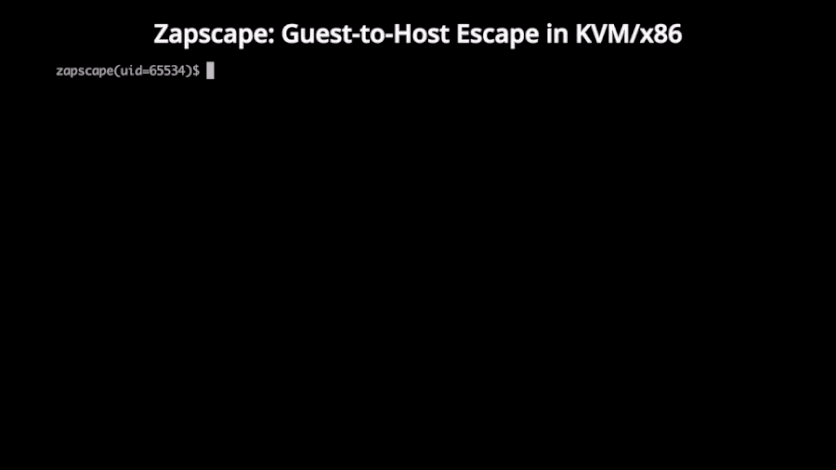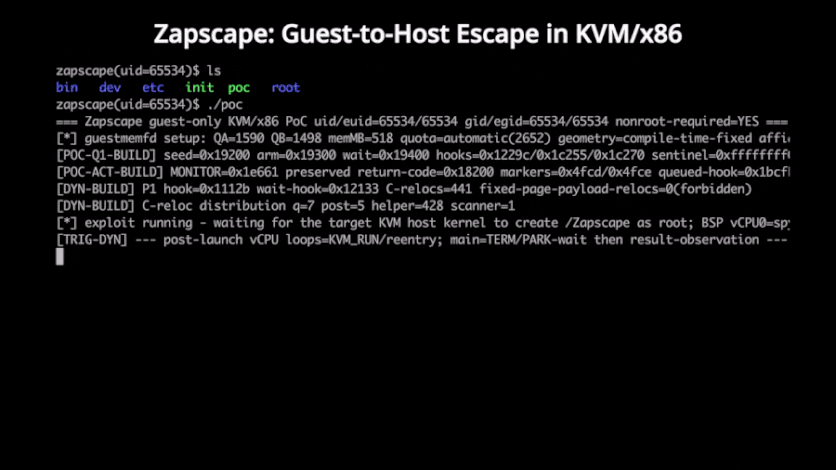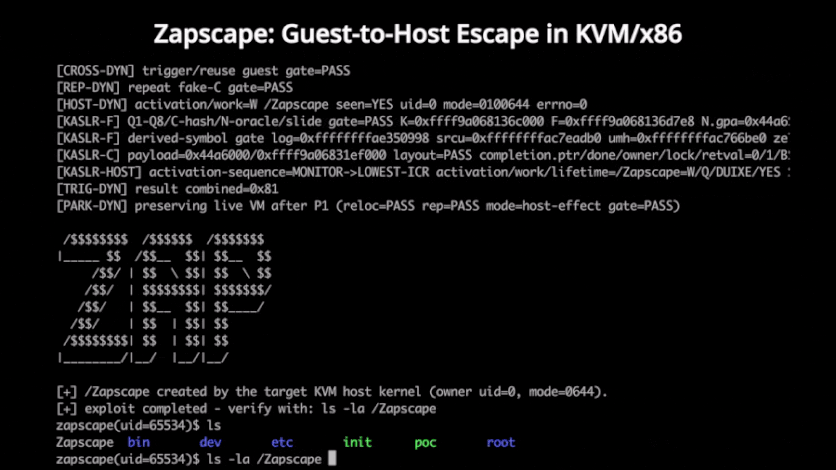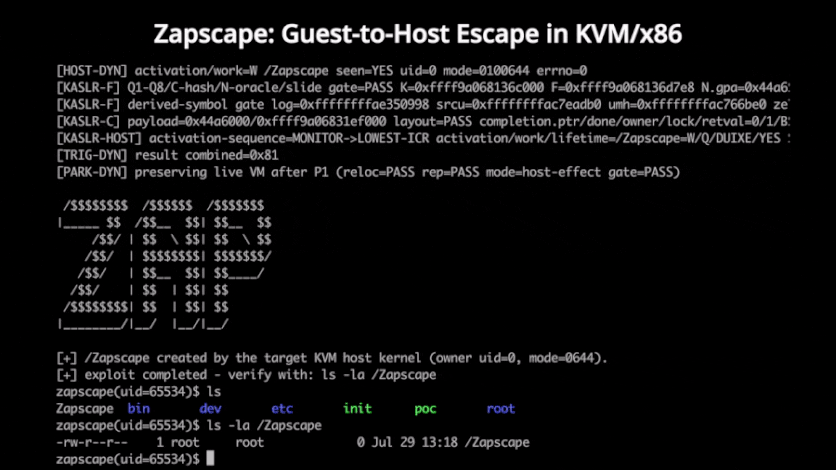
חוקרי אבטחה חשפו פגיעות חדשה בליבת לינוקס המכונה Zapscape, המתועדת תחת המזהה CVE-2026-64561. הפרצה מאפשרת לתוקף בעל הרשאות מנהל בתוך מכונה וירטואלית מסוג L1 לבצע בריחה מבידוד ה-KVM ולהריץ קוד זדוני על גבי המערכת המארחת. סיכון זה רלוונטי במיוחד בסביבות שבהן נעשה שימוש בווירטואליזציה מקוננת המוגדרת עבור משתמשים שאינם מהימנים. הפגיעות נובעת מכשל בניהול יחידת הזיכרון המוצלת (shadow MMU) של רכיב ה-KVM/x86 בליבת לינוקס. מומלץ למנהלי מערכות לעקוב אחר עדכוני האבטחה הרלוונטיים כדי לצמצם את סיכוני החשיפה לאיומים המנצלים פרצה זו.
