


מקור: The Hacker News
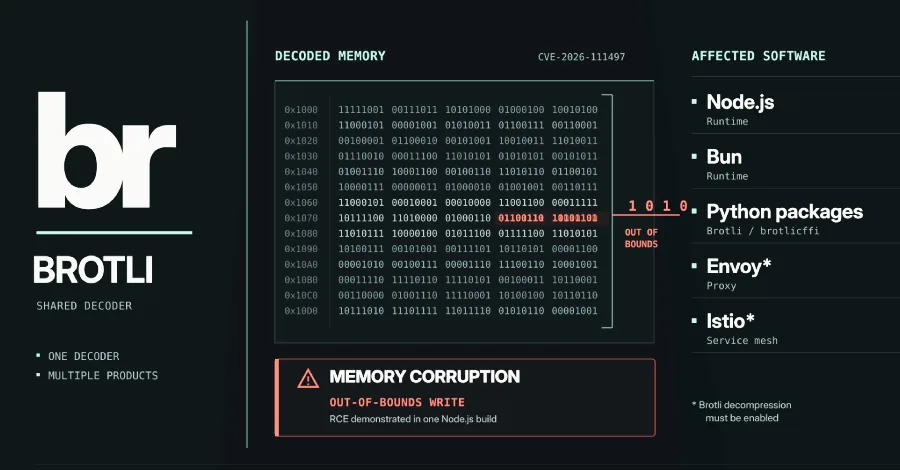
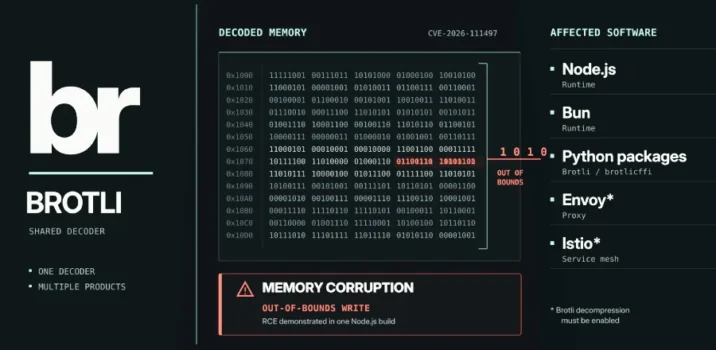
חוקרי אבטחה חשפו פגיעות מסוג השחתת זיכרון בתוכנת הפענוח של אלגוריתם הדחיסה Brotli מבית גוגל, המסומנת כ-CVE-2026-111497. הפגם מאפשר לתוקפים לשלוח נתוני דחיסה מעוצבים הגורמים לחריגה מחוץ לגבולות הזיכרון המוקצה, מה שעלול להוביל להרצת קוד מרחוק או לקריסת המערכת. הפגיעות משפיעה על מגוון רחב של סביבות וכלים, ביניהם סביבת הריצה Bun, חבילות Python המשתמשות ב-Brotli ו-brotlicffi, וכן שרתי Proxy מסוג Envoy המוגדרים לבצע פענוח לנתוני Brotli. עדכוני תוכנה רלוונטיים הופצו במערכות המושפעות כדי לחסום את ניצול הפרצה ולמנוע את שיבוש זיכרון התוכנה.
