

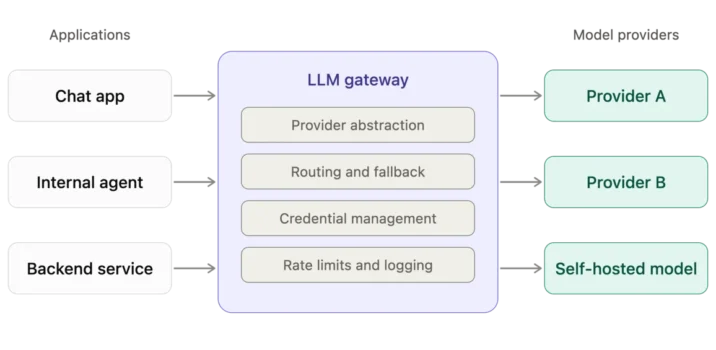

מקור: Check Point Research
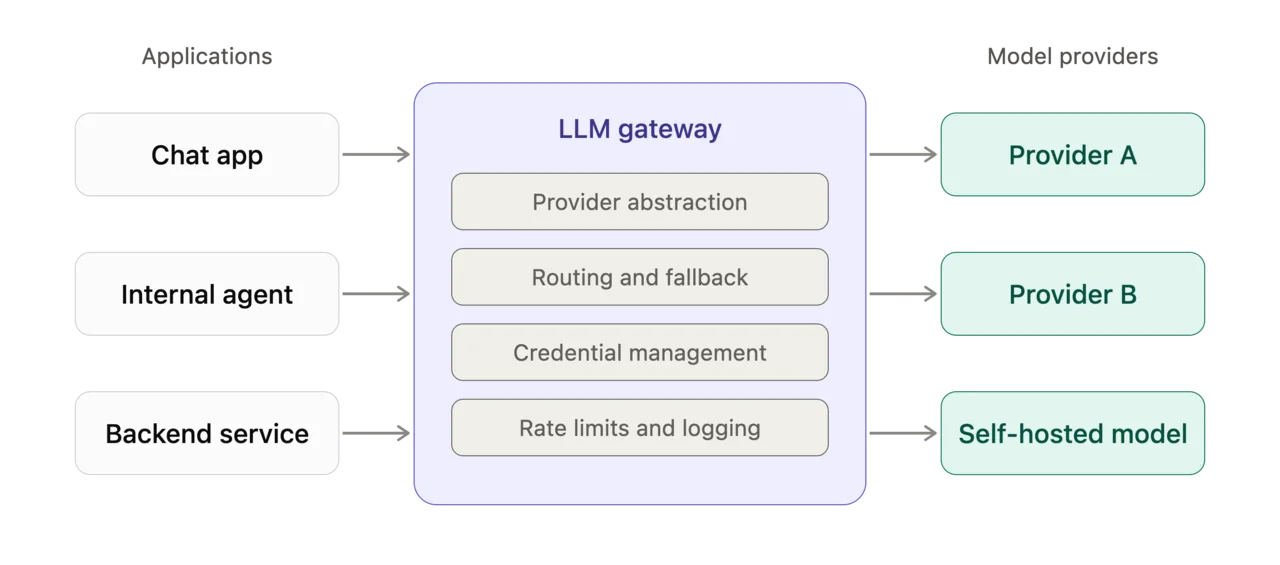
חוקרי אבטחה חשפו מספר פרצות אבטחה בעלות השפעה גבוהה בכלי ה-Gateway למודלי שפה (LLM) הפופולרי LiteLLM. הפגיעויות, שסומנו כ-CVE-2026-35029 ו-CVE-2026-59823, אפשרו למשתמשים בעלי הרשאות נמוכות לבצע מניפולציות על הגדרות המערכת בשל חוסר בבדיקות הרשאה תקינות בנקודת הקצה של העדכונים. ניצול הפרצות עלול היה להוביל להרצת קוד מרחוק, קריאת קבצים שרירותית והשתלטות על חשבונות אדמיניסטרטיביים, וכן לפרצת SSRF המאפשרת חשיפת מפתחות API. החברה תיקנה את הליקויים בגרסה 1.83.9, ומומלץ למשתמשים לעדכן את המערכת בהקדם כדי למנוע ניצול של פרצות אלו בסביבות AI.
