

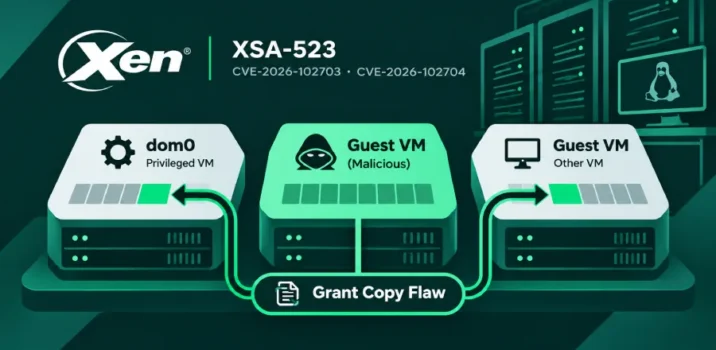

מקור: The Hacker News
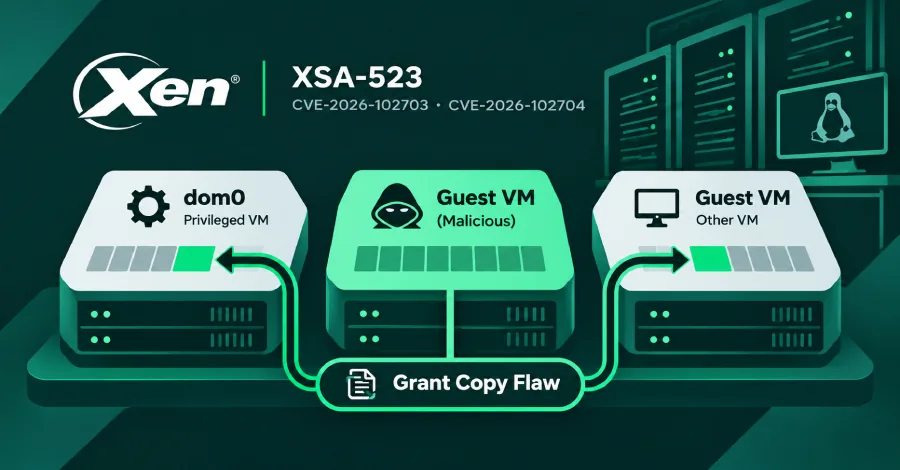
פרויקט Xen פרסם התרעה על שתי פרצות אבטחה קריטיות המאפשרות למכונה וירטואלית זדונית לקרוא ולכתוב בזיכרון של מכונות אחרות הפועלות על אותו מארח, כולל גישה ל-dom0, המכונה המנהלת את המערכת. החולשות משפיעות על כל גרסאות Xen החל מגרסה 4.6 ומעלה. נכון לעכשיו, לא קיימים אמצעי מניעה או הקלה למעט התקנת עדכוני האבטחה שפורסמו על ידי צוות הפיתוח ב-3 בנובמבר. מדובר בסיכון משמעותי לסביבות וירטואליות המבוססות על Hypervisor זה, שכן התוקף עלול להשיג הרשאות מלאות ולפגוע בשאר המכונות המנוהלות על השרת.
