


מקור: The Hacker News
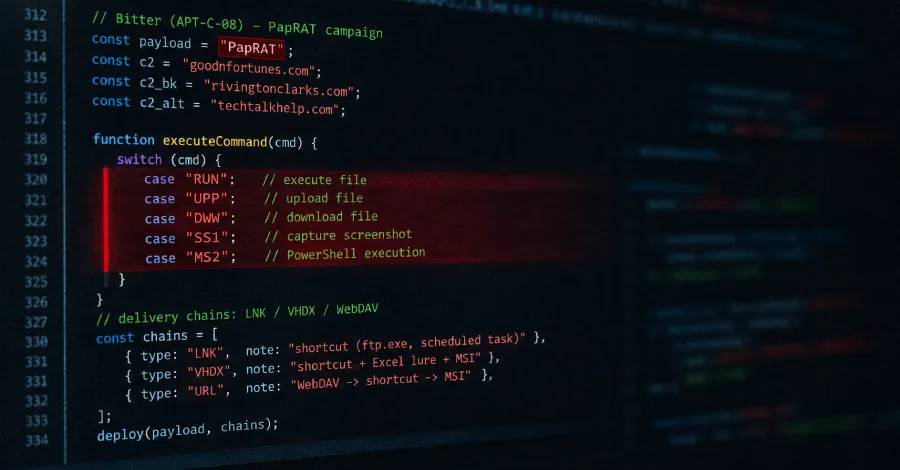
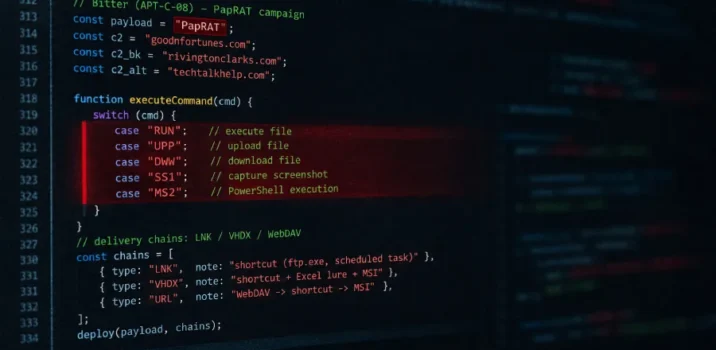
חוקרי אבטחה מחברת Fortinet זיהו קמפיין ריגול סייבר ממוקד של קבוצת התקיפה המוכרת בשם Bitter, המופנה נגד ארגונים בדרום אסיה. במסגרת פעילות זו, עושים התוקפים שימוש בכלי זדוני חדש בשם PapRAT, אשר מתפקד כסוס טרויאני לגישה מרחוק. הכלי פותח בשפות C++ ו-Rust ומאפשר לתוקפים לבצע מגוון פעולות הכוללות הרצת פקודות מרחוק, ניהול קבצים ופעילויות זדוניות נוספות. מדובר בהתפתחות משמעותית בארסנל הכלים של הקבוצה הידועה גם בכינויים APT-C-08 ו-Hazy Tiger, הממשיכה למקד את מאמציה באיסוף מודיעין נגד גופים באזור זה באמצעות טכניקות מתוחכמות.
