


מקור: Check Point Research
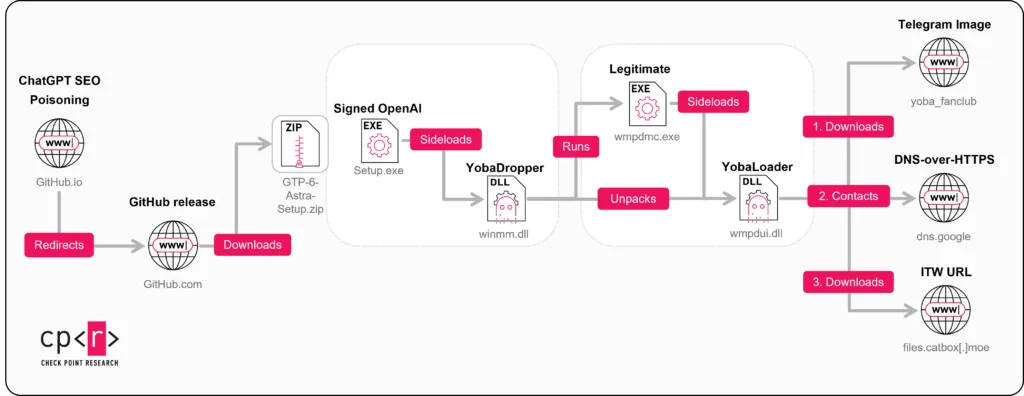
חוקרי חברת צ'ק פוינט זיהו קמפיין תקיפה המכונה Yoba, המנצל את הפופולריות של כלי בינה מלאכותית כמו ChatGPT ו-Claude להפצת נוזקות. התוקפים מקימים פרויקטים פיקטיביים ב-GitHub המציגים תוכנות דסקטופ כוזבות תחת שמות כמו GPT-6 Astra ו-Claude Opus. במסגרת הקמפיין, משתמשים התוקפים בטכניקת DLL Sideloading, תוך שילוב קבצים זדוניים לצד קבצים חתומים ולגיטימיים של OpenAI ו-Anthropic כדי לעקוף מנגנוני אבטחה. הקמפיין משתמש בטקטיקות קידום אתרים כדי להופיע בתוצאות חיפוש גבוהות בגוגל, ומסתמך על תשתית מבוזרת הכוללת את טלגרם ו-Tor לניהול התקשורת עם השרתים הזדוניים.
