

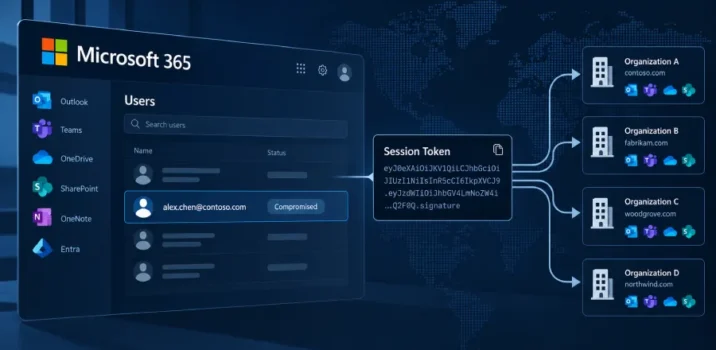

מקור: The Hacker News
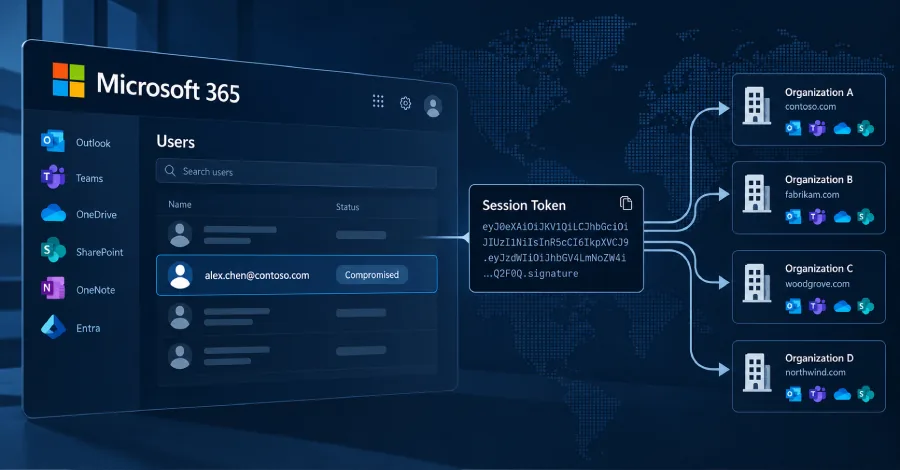
חוקרי אבטחה מחברת Huntress חשפו קמפיין זדוני רחב היקף שבוצע בין יולי לספטמבר 2026, במסגרתו תקפו גורמים עוינים 79 ארגונים שונים. התוקפים השתמשו בטכניקת Adversary-in-the-Middle כדי לבצע יירוט של אסימוני אימות (Tokens) ב-Microsoft 365, ולאחר מכן השתמשו בהם כדי לפרוץ לחשבונות דואר אלקטרוני מבלי לעבור את שלבי אימות רב-שלבי רגילים. במהלך הפעילות תועדו 497 כניסות מוצלחות לחשבונות שנפגעו, דבר המדגיש את הסיכון הגובר לשימוש בטכניקות של שידור חוזר (Replay) של אסימוני הזדהות לעקיפת אמצעי הגנה מסורתיים בחשבונות ארגוניים המבוססים על הענן.
