


מקור: CyberSecurityIL – Erez Dassa RSS
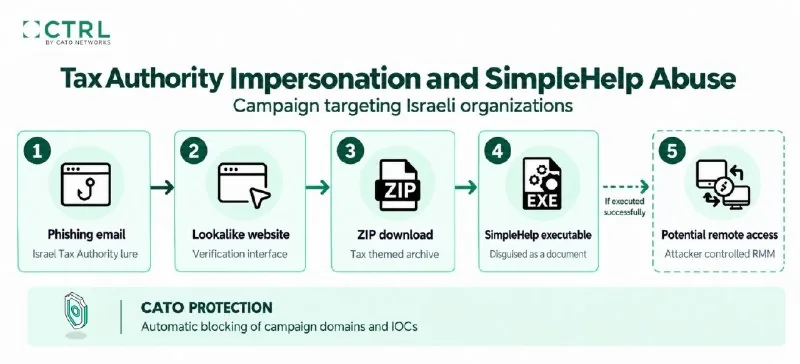
חברת Cato Networks פרסמה מחקר החושף קמפיין תקיפה מתמשך הפועל מאז ספטמבר 2026 נגד ארגונים בישראל. התוקפים, המזוהים ככל הנראה עם קבוצת MuddyWater האיראנית, מפיצים הודעות פישינג המתחזות לרשות המסים וכוללות קישורים לאתרים זדוניים בעלי כתובות דומות לאתר הממשלתי. המשתמשים מועברים לאתר המציג מנגנון אימות מזויף מסוג CAPTCHA, ולאחריו מתבקשים להוריד קובץ ZIP. בתוך הקובץ מוסתרת תוכנה זדונית לשליטה מרחוק, המוסווית כקובץ הרצה בשם רשות המסים בישראל.exe. המחקר מדגיש את השימוש בטכניקות הנדסה חברתית מתוחכמות להשתלטות על מחשבי קורבנות בארגונים ישראליים.
