


מקור: The Hacker News
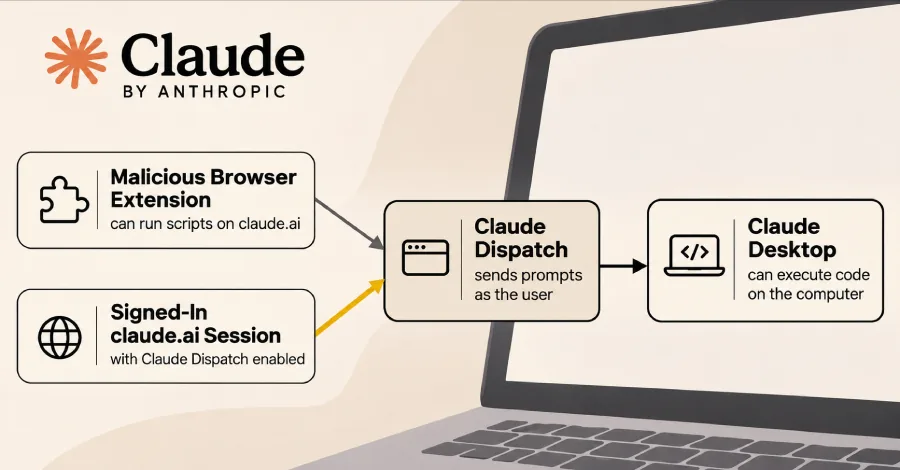
חוקרי אבטחה מחברת Forever Security חשפו וקטור תקיפה חדש המנצל את רכיב ה-Dispatch של כלי הבינה המלאכותית Claude. על פי הממצאים, תוסף דפדפן זדוני מסוגל להריץ סקריפטים בתוך ממשק האתר claude.ai, ובכך להפעיל את יישום Claude Desktop המותקן על מחשב הקצה של המשתמש. המתקפה מתבססת על היכולת של התוסף לשלוח משימות מהדפדפן ישירות לגרסת שולחן העבודה, מה שמאפשר הרצת קוד שרירותי על המערכת המארחת. החוקרים ציינו כי הפרצה המדוברת עדיין ניתנת לניצול, מה שמעלה חששות לגבי מנגנוני האימות וההרשאות בין ממשק הדפדפן ליישום המקומי של Claude.
