

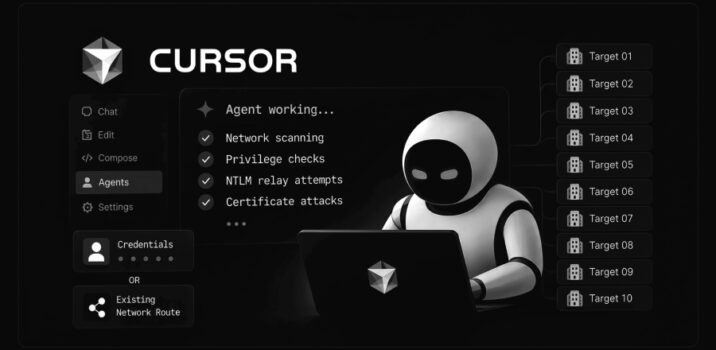

מקור: The Hacker News
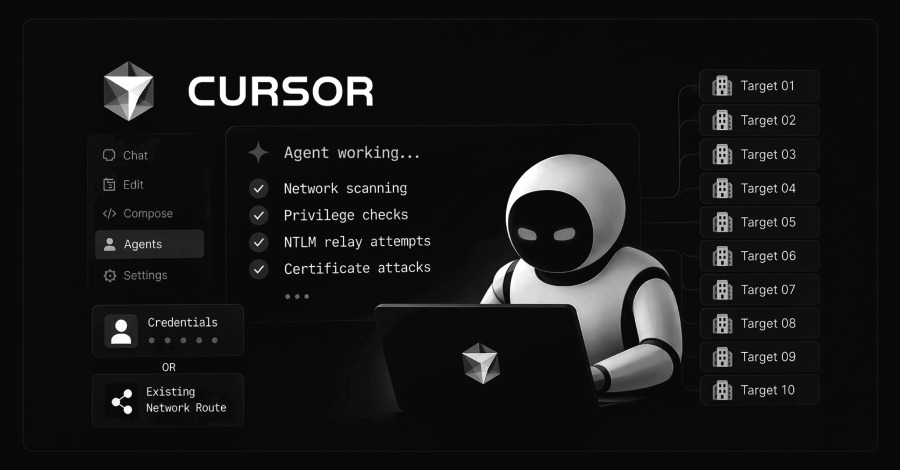
חוקרי אבטחה מחברות CloudSEK ו-Gambit Security דיווחו כי מפעילי כופרה המזוהים עם קבוצת Aurora עושים שימוש בכלי העזר לתכנות מבוסס בינה מלאכותית Cursor לצורך ביצוע מתקפות כנגד ארגונים. על פי הממצאים, התוקפים מנצלים את יכולות הכלי כדי לחדור לרשתות של עשרה יעדים שזוהו עד כה. החשיפה מגיעה בעקבות ניתוח של תשתית פתוחה המקושרת לקבוצת הפשיעה הדוברת רוסית, המדגישה את המגמה ההולכת וגוברת של שימוש בכלי בינה מלאכותית גנרטיבית לצורך ייעול פעולות זדוניות ופיתוח קוד במסגרת מתקפות סייבר מורכבות נגד רשתות ארגוניות.
