

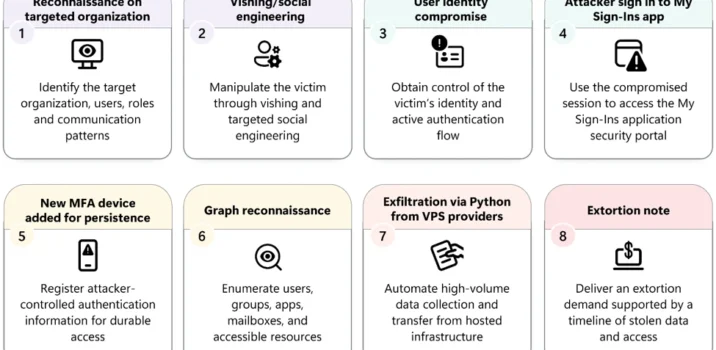

מקור: Microsoft Security Blog
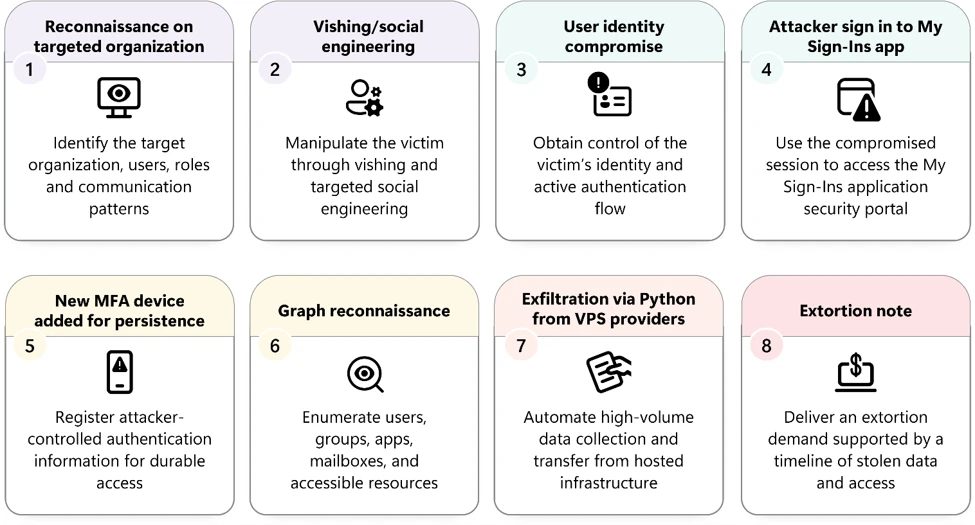
חוקרי האבטחה של מיקרוסופט מדווחים על קמפיין תקיפה פעיל המבוסס על הנדסה חברתית ממוקדת נגד ארגונים, המתרחש מאז מאי 2026. התוקפים משתמשים בשיחות טלפון והודעות SMS מתחזות המציגות את עצמן כדרישות מעדכוני IT בנושא אימות ב-Passkey או ב-SSO, כדי להוביל קורבנות לאתרי דיוג או לתהליכי אימות קוד מכשיר. לאחר השגת הגישה הראשונית, התוקפים מנצלים את זהות המשתמש לביצוע פעולות ריגול ואיסוף מידע מתוך שירותי ענן כמו SharePoint, OneDrive ו-Microsoft Graph. החוקרים מדגישים כי התוקפים משתמשים בתשתית דינמית ומשתנה במהירות וקוראים לארגונים לבחון חריגות בסימני האימות, לבטל הפעלות חשודות ולהסיר שיטות אימות שלא אושרו על ידי המשתמשים.
