


מקור: The Hacker News
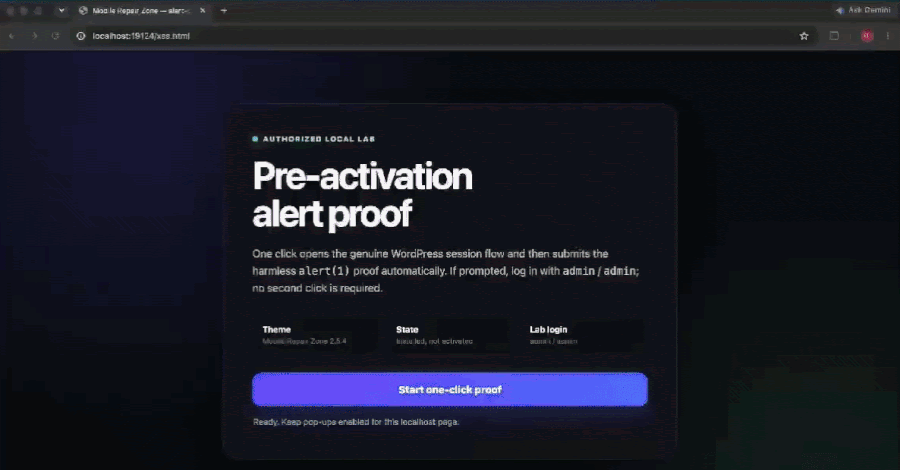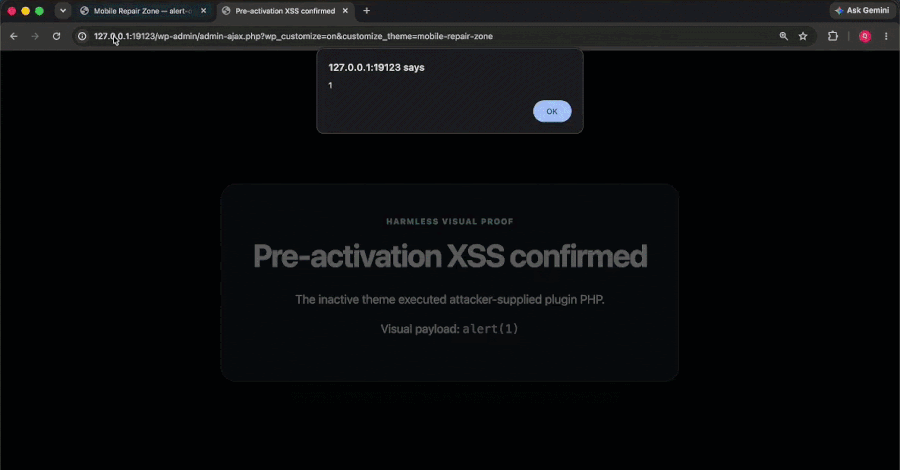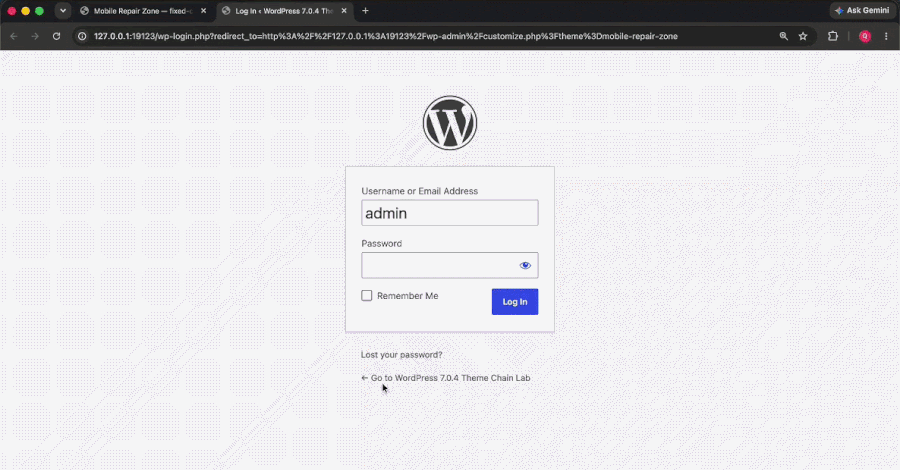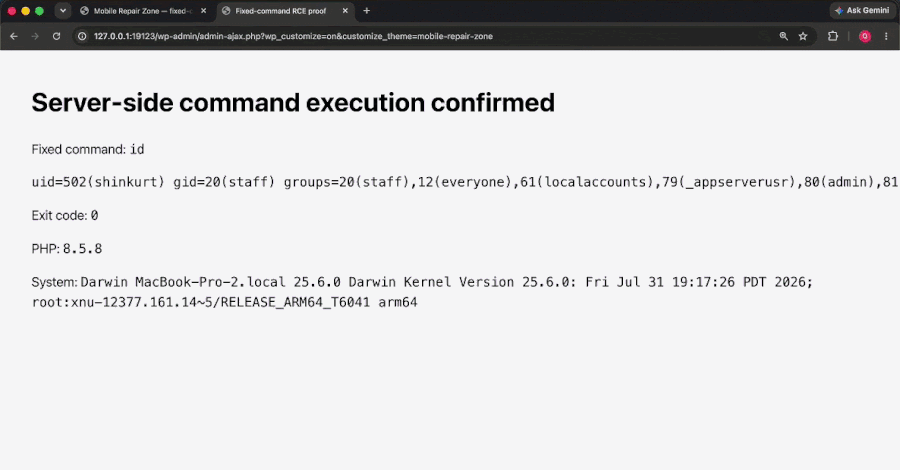
חברת וורדפרס פרסמה עדכוני אבטחה לליבת המערכת עבור פגיעות המכונה Click2Shell, אשר דווחה על ידי חוקרי חברת pwn.ai. הפגיעות מאפשרת לתוקף, באמצעות יצירת קישור זדוני שנפתח על ידי מנהל מערכת מחובר, להורד ולהתקין ערכת עיצוב מתוך מאגר וורדפרס הרשמי ללא צורך באישור ידני מצד המשתמש. שרשור של פעולות אלו עשוי להוביל להרצת קוד מרחוק על גבי אתרים פגיעים. מומלץ למנהלי מערכות וורדפרס לעדכן את גרסת הליבה בהקדם כדי למנוע ניצול של פרצה זו להשתלטות על אתרים.
