


מקור: The Hacker News
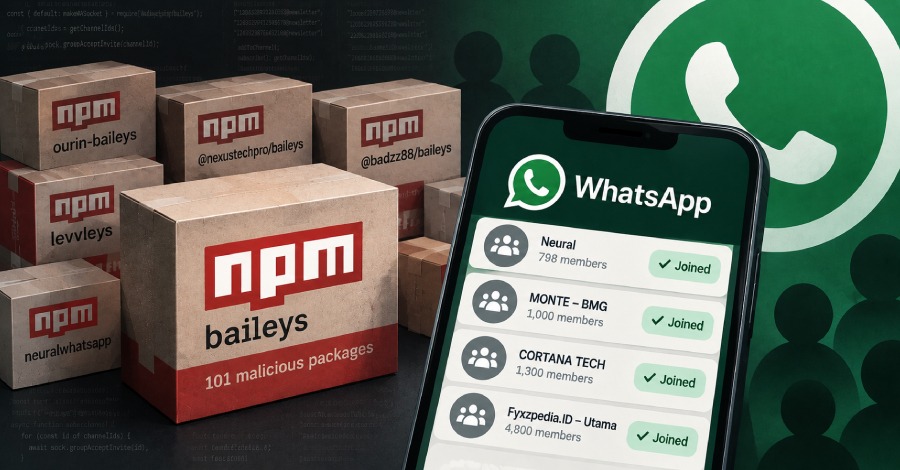
חוקרי אבטחה מחברת OX Security חשפו קמפיין זדוני המכונה PhantomSub, במסגרתו זוהו 101 חבילות בקוד פתוח במאגר npm המשמשות להונאת מפתחים. על פי הדיווח, החבילות הזדוניות עושות שימוש בספריית הקוד הפתוח Baileys כדי לנצל את פלטפורמת וואטסאפ ולצרף את המפתחים שמתקינים אותן לקבוצות שונות ללא ידיעתם או הסכמתם. מדובר בטכניקה המנצלת את התלות של מפתחים בחבילות קוד חיצוניות כדי לבצע פעולות לא רצויות בחשבונות המשתמש האישיים שלהם, ובכך מעוררת דאגה בנוגע לאבטחת שרשרת האספקה של תוכנות במאגרי הקוד הציבוריים.
