


מקור: Microsoft Security Blog
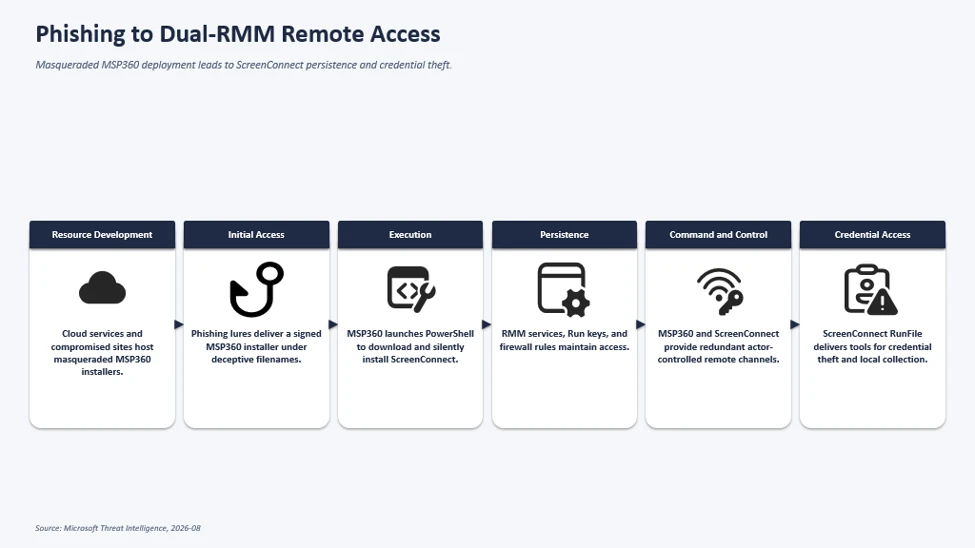
חוקרי מיקרוסופט מדווחים על קמפיין פישינג פעיל שתוקף ארגונים במגוון תעשיות באמצעות התחזות לתוכנות לגיטימיות. התוקפים מפיצים מתקין של כלי הניטור והניהול מרחוק MSP360 תחת שמות קבצים מטעים, המוסווים כהזמנות לפגישות, מסמכי PDF או עדכוני תוכנה. לאחר ההתקנה, הכלי משמש ליצירת ערוץ שליטה מרחוק עקבי, שבאמצעותו מותקנת תוכנת ConnectWise ScreenConnect כערוץ גישה משני. שיטה זו מאפשרת לתוקפים לשלב פעילות זדונית בתוך תהליכי עבודה ארגוניים לגיטימיים, לבצע איסוף מידע וגניבת אישורים, תוך צמצום משמעותי של יכולת הזיהוי של מערכות האבטחה המסורתיות בתוך הארגונים שנפגעו.
