


מקור: The Hacker News
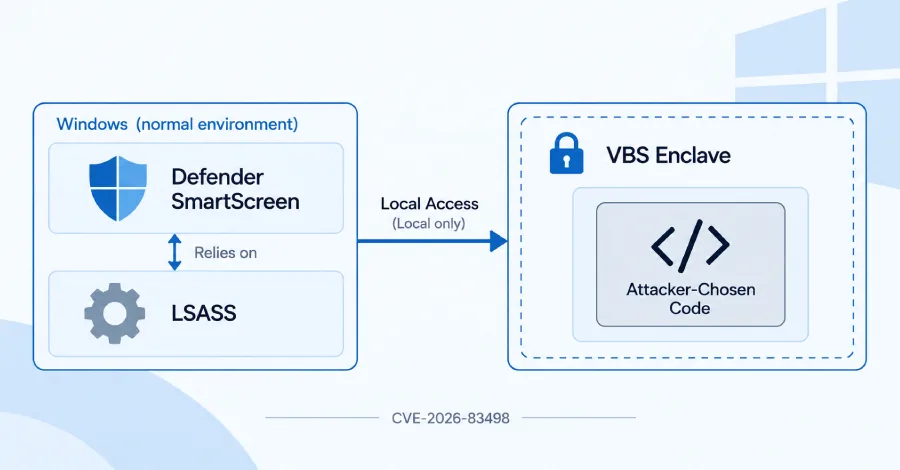
צוות חוקרי אבטחה הדגים היתכנות לביצוע הרצת קוד זדוני בתוך אזור הזיכרון המבודד המכונה VBS Enclave במערכת ההפעלה Windows. אזור זה נועד להוות שכבת הגנה קריטית שנותרת חסויה גם במקרים של השתלטות חיצונית על המחשב, ובפרט הוא אחראי על ניהול סיסמאות במנגנון ההגנה מפני דיוג (Anti-phishing) של מיקרוסופט. החוקרים ניצלו שילוב של פגיעות מסוג Four-Byte Write יחד עם תזמון מדויק כדי לעקוף את מנגנוני הבידוד. מדובר במחקר מעבדה המדגיש את המורכבות בהגנה על אזורים מבודדים בחומרה ובתוכנה מפני התקפות מתוחכמות, וזאת ללא דיווח על ניצול זדוני של הפרצה בשטח בשלב זה.
