

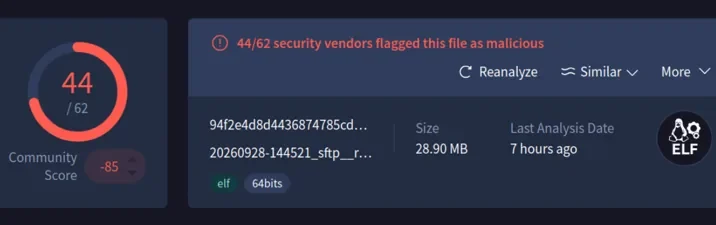

מקור: SANS Internet Storm Center
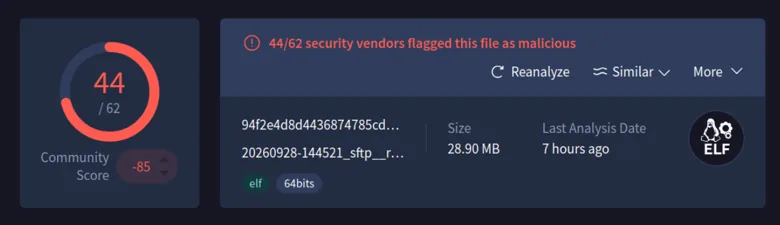
חוקרי SANS Internet Storm Center ניתחו דגימה עדכנית של Panchan, תולעת ובוטנט P2P לכריית מטבעות מבוזרים שנלכדה ברשת מלכודות מדבש מסוג DShield. הנוזקה, שנכתבה בשפת Golang וזוהתה לראשונה בשנת 2022, ממשיכה לפעול נגד שרתי לינוקס החשופים לרשת ומנצלת שרתי SSH לא מאובטחים. לאחר השגת גישה, התולעת גונבת מפתחות פרטיים של SSH, סורקת את קובץ known_hosts כדי לבצע תנועה רוחבית, ומשתמשת ב-Rootkit לשמירת אחיזה. בנוסף, הניתוח העלה כי גרסה זו עושה שימוש בערוץ Discord כשרת שליטה ובקרה.
