


מקור: Microsoft Security Blog
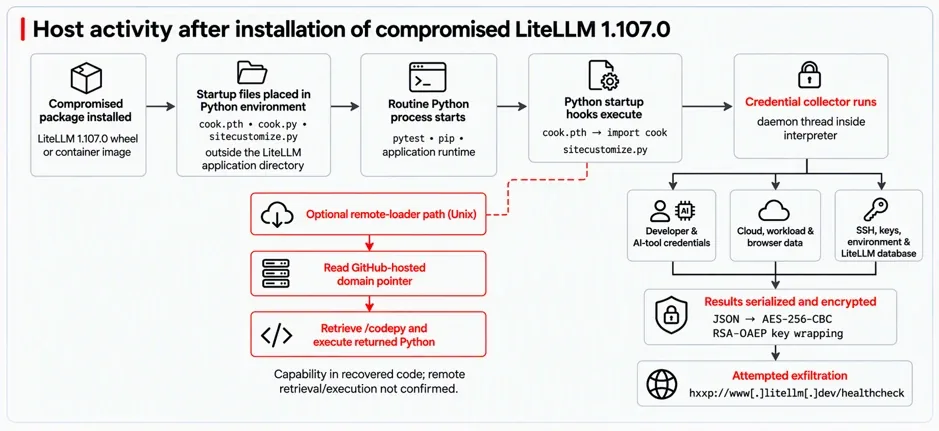
חוקרי מיקרוסופט זיהו כי גרסה 1.107.0 של ספריית ה-Python הפופולרית LiteLLM עברה קומפרומייז והופצה עם קוד זדוני דרך מאגר PyPI ותמונות קונטיינרים רשמיות. הקוד הזדוני ניצל מנגנוני הפעלה אוטומטיים של Python כדי להריץ תוכנת איסוף נתונים וגניבת אישורים ברגע הפעלת מפרש השפה, גם ללא שימוש ישיר בספרייה עצמה. התוקפים השתמשו בגישה לחשבונות GitHub של מפתחים כדי להטות את תהליך הפיתוח ולהפיץ את הגרסה הפרוצה. האיום כלל גניבת פרטי גישה לשירותי ענן, כלי פיתוח, דפדפנים ותשתיות רגישות. מומלץ לארגונים לבדוק היטב את סביבות הפיתוח והשרתים, שכן הסרת החבילה לבדה אינה מספיקה לניקוי מלא של הקוד הזדוני.
