


מקור: CyberSecurityIL – Erez Dassa RSS
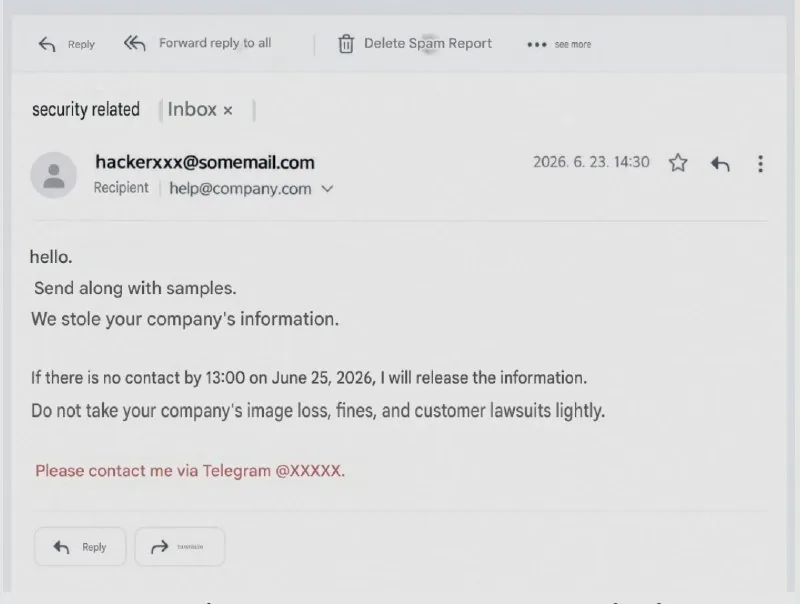
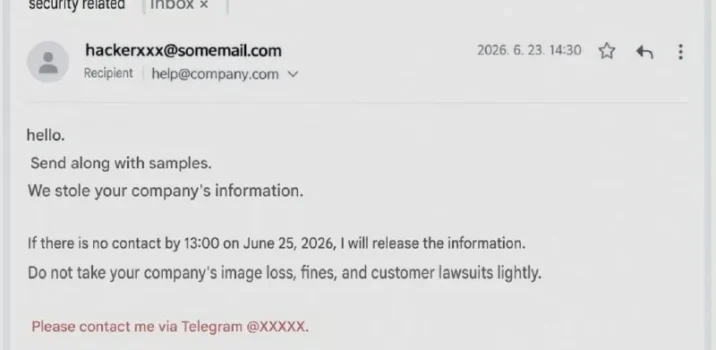
משטרת דרום קוריאה עצרה חוקר אבטחת מידע לשעבר, בן 32, בחשד לניהול קבוצה שביצעה מתקפות כופר וסחיטה נגד כ-90 ארגונים, בהם בתי חולים ומוסדות חינוך. לפי המשטרה, הקבוצה גנבה מיליוני רשומות של מידע אישי ודרשה תשלום כופר תמורת אי-פרסום המידע. החשוד עבד בחברת סייבר בין השנים 2019 ל-2022 כחוקר אבטחה ובודק חדירות, ובשנת 2025 החל לתקוף ארגונים וחברות תוך שילוב טכנולוגיית בינה מלאכותית באמצעות הכלי Artex AI.
