

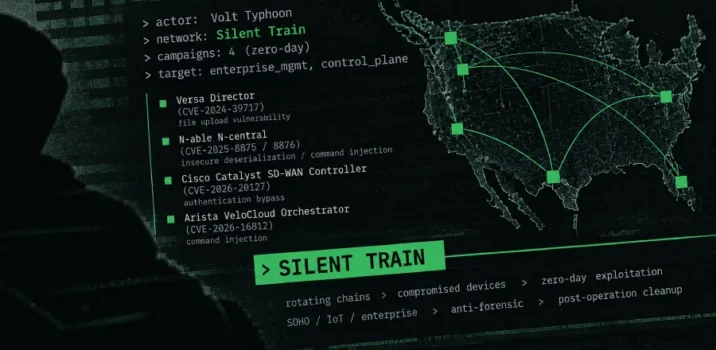

מקור: The Hacker News
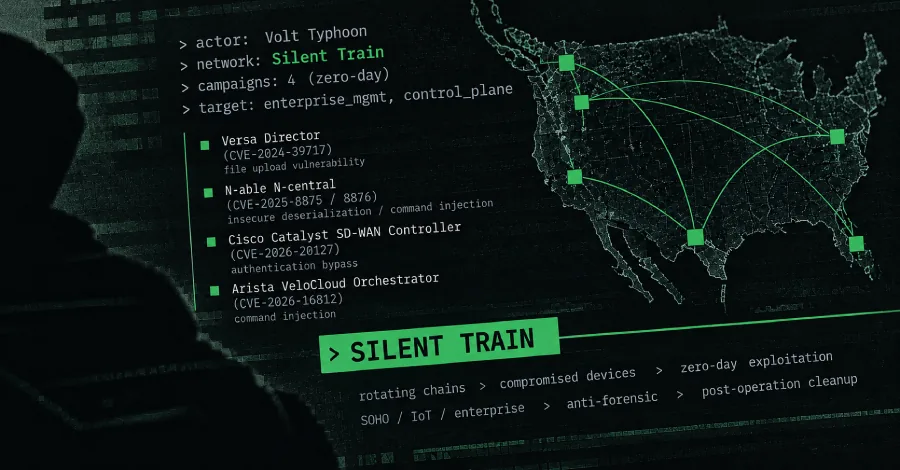
דוח חדש של מעבדות Black Lotus מבית Lumen Technologies חושף כי קבוצת הריגול הסינית Volt Typhoon עשתה שימוש ברשת תשתית חשאית המכונה Silent Train לצורך ביצוע פעולות סייבר אסטרטגיות. הרשת, שזוהתה לראשונה בסוף שנת 2023, מתבססת על שרשראות מתחלפות של התקני SOHO, IoT ותשתיות ארגוניות שנפרצו, ושימשה את התוקפים לניצול פגיעויות מסוג Zero-Day. על פי הממצאים, תשתית זו אפשרה לקבוצה לשמר גישה ממושכת וחשאית למטרות אסטרטגיות תוך טשטוש עקבותיהם, כאשר הרשת הושבתה לאחרונה לאחר חקירה ומעקב של חוקרי אבטחה שחשפו את אופן פעולתה המורכב והשפעתה על הגופים שנפגעו.
