


מקור: The Hacker News
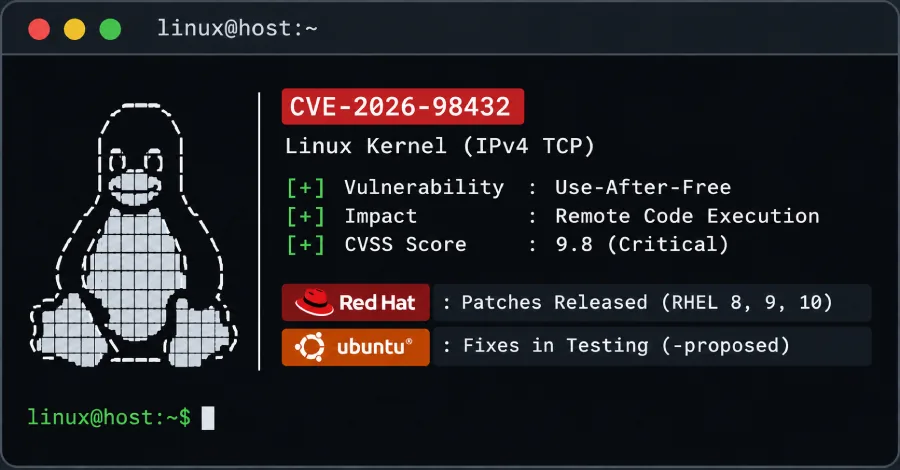
חברת רד האט שחררה עדכוני ליבה עבור הפצות Enterprise Linux 8, 9 ו-10 כדי לטפל בפגיעות קריטית מסוג שימוש לאחר שחרור (Use-after-free) בקוד ה-IPv4 TCP של ליבת לינוקס, המזוהה כ-CVE-2026-98432. פרצת האבטחה, שקיבלה דירוג חומרה גבוה של 9.8, מאפשרת לתוקף מרוחק שאינו מאומת להריץ קוד מרחוק על המערכות המושפעות. במקביל, גם אובונטו פועלת לתיקון הפגיעות עבור שלוש גרסאות ה-LTS האחרונות שלה, אולם נכון לעכשיו התיקונים זמינים רק בערוץ בדיקות אופציונלי ללא תאריך יעד ברור לעדכון המערכות הסטנדרטיות. מומחי אבטחה ממליצים למנהלי מערכות לעקוב אחר העדכונים וליישם את הטלאים בהקדם האפשרי.
