

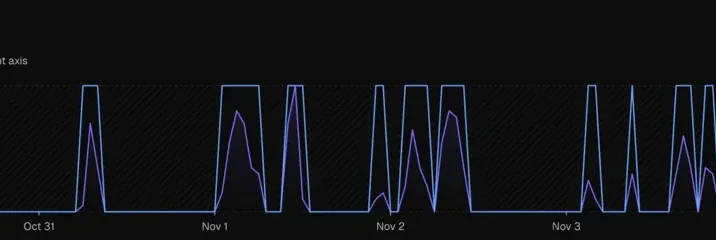

מקור: KrebsOnSecurity
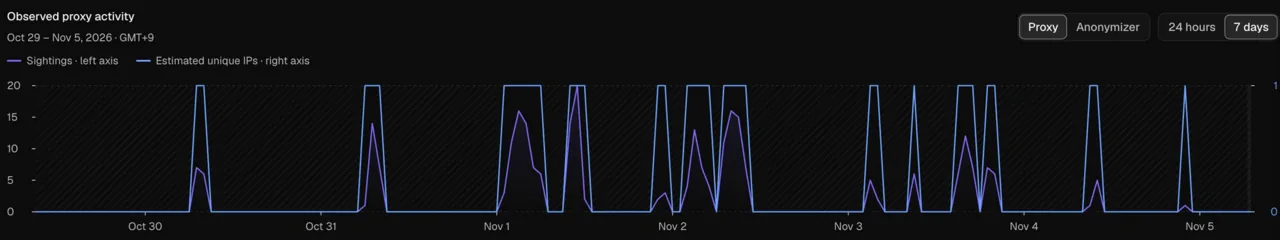
דוח של חברת האבטחה Layer3 Intel חושף כי מכשירי קצה השייכים לרשת האינטרנט של הבית הלבן הוגדרו באופן שגוי כצמתי יציאה עבור שירותי פרוקסי למגורים. פעילות זו אפשרה לכל גורם חיצוני לשכור גישה לרשת הממשלתית הרגישה תמורת תשלום סמלי. החוקרים זיהו עקביות בפעילות בין החודשים אוקטובר לנובמבר 2026, כאשר שירות הפרוקסי המעורב, Infatica, מזוהה עם מייסד בעל קשרים היסטוריים למתקפות סייבר רוסיות על מערכות בחירות בארה״ב. המקרה מדגיש את הסיכון הביטחוני הטמון בשימוש ביישומי צד ג׳ המטמיעים רכיבי פרוקסי בתוך ארגונים ממשלתיים ורגישים, דבר המאפשר לעוקפים לעקוף בקרות גישה ולאנונימיזציה של תעבורה זדונית.
