


מקור: The Hacker News
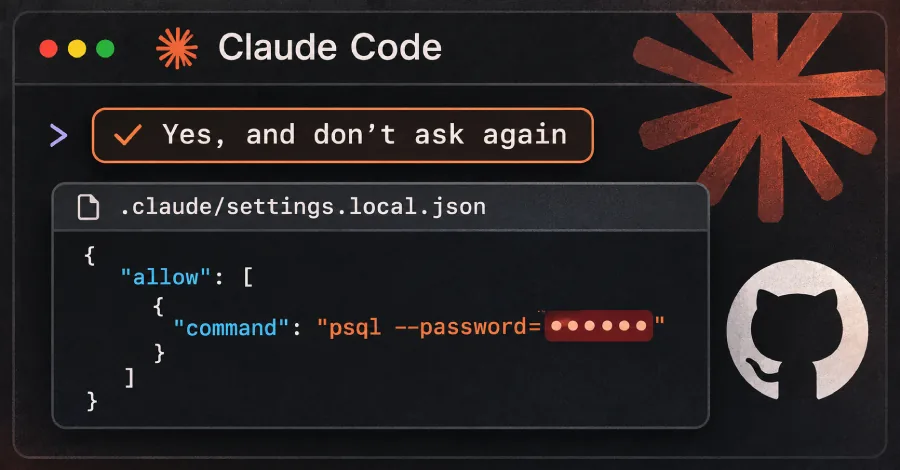
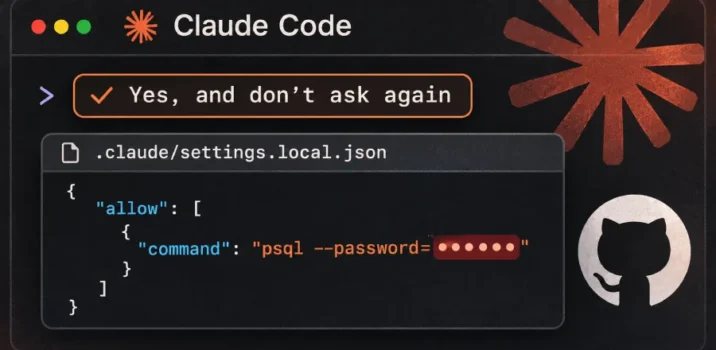
חברת אבטחת התוכנה Apiiro מדווחת כי כלי הסיוע בכתיבת קוד Claude Code של חברת Anthropic עלול להוביל לחשיפת מידע רגיש. לפי הממצאים, כאשר משתמשים בוחרים באפשרות המאשרת הרצת פקודות ללא אישור נוסף, הכלי שומר את הפקודות במלואן, לרבות סיסמאות ומפתחות API שהוזנו על ידי המפתחים, בתוך קובץ הגדרות פרויקט. מחקר החברה העלה כי 1,122 עותקים ציבוריים של פרויקטים המכילים את המידע הרגיש זמינים כעת בגיטהאב, דבר שעלול להוות סיכון אבטחה משמעותי עבור ארגונים ומפתחים שחשפו את המידע בטעות לציבור הרחב.
