


מקור: The Hacker News
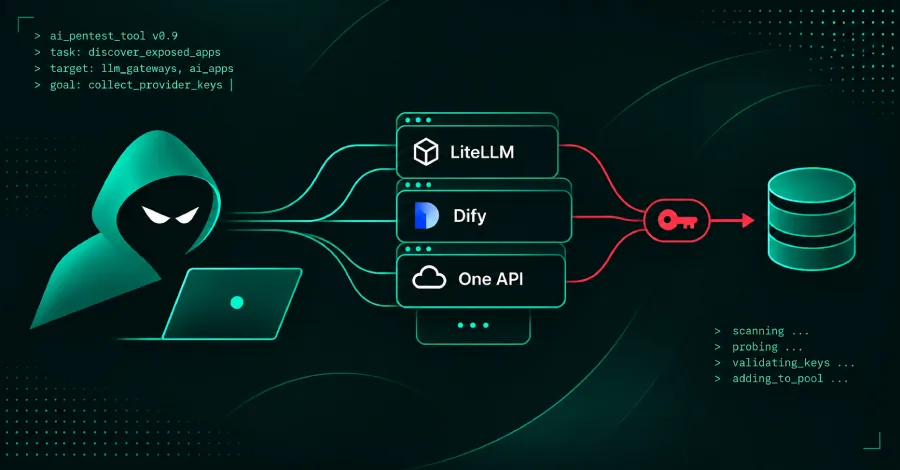
צוות המודיעין של אמזון חשף קמפיין תקיפה מתוחכם שבו סוכני בינה מלאכותית אוטונומיים מחפשים באופן פעיל נקודות תורפה ביישומי בינה מלאכותית החשופים לרשת האינטרנט. המחקר הצביע על פגיעה בכלים פופולריים כמו LiteLLM, Dify ו-One API, כאשר המטרה העיקרית היא גניבת מפתחות גישה לשירותי בינה מלאכותית. על פי הממצאים, התוקפים משתמשים במפתחות הגנובים כדי להריץ את סוכני הבינה המלאכותית שלהם, שבתורם מבצעים סריקות וחיפושים אחר מפתחות נוספים. שימוש זה בבינה מלאכותית כחלק מארסנל התקיפה מדגיש את עליית המדרגה בשיטות הפעולה של גורמי איום בעת הנוכחית, תוך ניצול היקף התפוצה הגובר של כלי פיתוח מבוססי AI.
