


מקור: The Hacker News
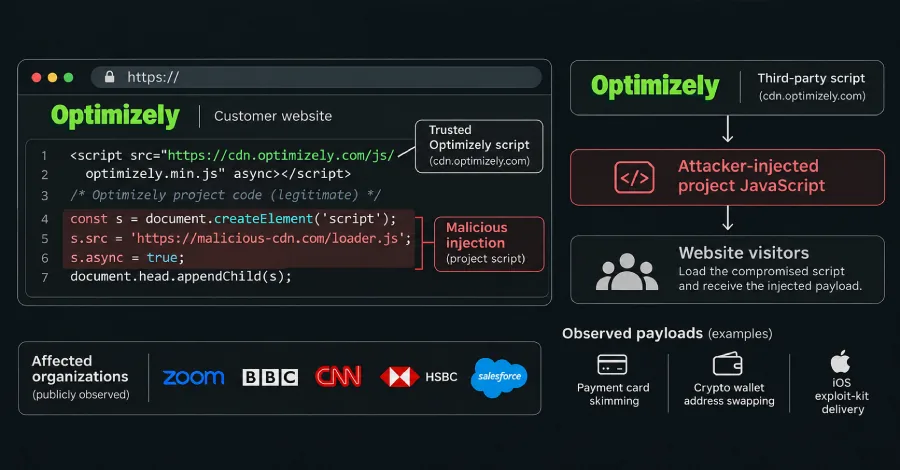
חברת Optimizely הודיעה על פריצה למערכת הניסויים שלה, במסגרתה הושתל קוד זדוני בסקריפטים המשמשים את לקוחות החברה. על פי דיווחי חברת האבטחה Report URI, הקוד המזיק הגיע למבקרים ב-178 אתרים שונים, ביניהם ענקיות תקשורת וטכנולוגיה כמו CNN, ה-BBC ו-Zoom. הקוד נועד לבצע פעולות זדוניות בהן גניבת פרטי כרטיסי אשראי והפצת ערכות ניצול למכשירי iOS. האירוע ממחיש את הסיכונים המשמעותיים הטמונים בתקיפות שרשרת אספקה, שכן פגיעה בספק שירות בודד מאפשרת לתוקפים להגיע לקהל יעד נרחב המבקר באתרי אינטרנט לגיטימיים ומוכרים, תוך ניצול האמון של המשתמשים באתרים אלו.
