קמפיין ClickFix בפורומים של Steam מפיץ נוזקות כריית מטבעות
חוקרי אבטחה מדווחים על ניצול לרעה של פורומי הדיונים בפלטפורמת המשחקים Steam במסגרת קמפיין מסוג ClickFix. התוקפים מפרסמים הודעות המציגות פתרונות כביכול לבעיות טכניות במשחקים או במחשב, כאשר המשתמשים מתבקשים לבצע פעולות שמובילות להורדת קוד זדוני. הקוד הזדוני שהתגלה במתקפות אלו הוא כורה מטבעות מסוג XMRig, הפועל בחשאי על מכשירי הקורבנות ומנצל את משאבי המערכת שלהם לכריית מטבעות קריפטוגרפיים. גולשים בפלטפורמת Steam נדרשים לגלות ערנות ולהימנע מהורדת קבצים או הרצת סקריפטים המופצים בפורומים לא רשמיים, גם כאשר הם מוצגים כפתרונות לבעיות תוכנה או משחק, שכן מדובר בשיטה מוכרת להפצת נוזקות שעלולה לפגוע בביצועי המחשב ובאבטחת המידע של המשתמשים.
קמפיין Malvertising מתוחכם בשם SourTrade מרכיב נוזקות ישירות בדפדפן המשתמש

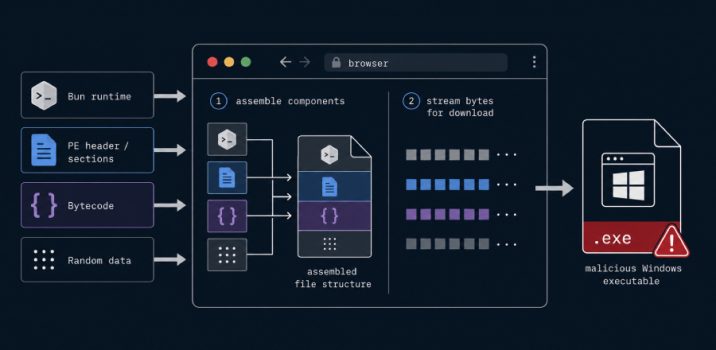
חברת אבטחת המידע Confiant חשפה קמפיין Malvertising פעיל בשם SourTrade, הפועל מאז סוף שנת 2024 ומכוון נגד סוחרים קמעונאיים. התוקפים מתחזים לשירותים מוכרים כמו TradingView, Solana ו-Luno, ומשתמשים בשיטה מתוחכמת שבה הדפדפן של הקורבן בונה את קובץ ההרצה הזדוני בעצמו באמצעות סביבת הריצה הלגיטימית Bun, במקום להוריד קובץ מוכן מראש. שיטה זו מאפשרת לתוקפים לעקוף מנגנוני הגנה קונבנציונליים המבוססים על זיהוי הורדות של קבצים שלמים ומוגדרים מראש, ובכך להקשות על גילוי הפעילות הזדונית ברשת בזמן אמת.

קמפיין זדוני בונה נוזקות ישירות בזיכרון הדפדפן באמצעות JavaScript

קמפיין פרסום זדוני רחב היקף מנצל אתרי אינטרנט מזויפים המתחזים לשירותים פיננסיים מוכרים, ביניהם Solana, Luno ו-TradingView, כדי להפיץ נוזקות מתוחכמות. התוקפים עושים שימוש בקוד JavaScript המורה לדפדפן של המשתמש לבנות את רכיבי הנוזקה באופן ישיר בתוך הזיכרון (In-Memory), טכניקה המקשה על תוכנות הגנה מסורתיות לזהות את התהליך הזדוני בזמן אמת. על פי הדיווח, השיטה מאפשרת ליוצרי הקמפיין להימנע מכתיבת קבצים חשודים לדיסק הקשיח, ובכך להפחית משמעותית את סיכויי הגילוי שלהם על ידי כלי אבטחה המסתמכים על סריקת קבצים סטנדרטית. המשתמשים מוזהרים לגלות ערנות ולא להוריד קבצים מאתרים שאינם מוודאים את מקורם המדויק.

קבוצת ShinyHunters מנצלת דליפות מידע למסע סחיטה מינית

קבוצת האיומים ShinyHunters מנצלת פרטי התקשרות וכתובות דואר אלקטרוני שנחשפו במסגרת דליפות מידע רחבות היקף לביצוע מתקפות סחיטה מינית. במסגרת הקמפיין, מקבלים הקורבנות הודעות אימייל מאיימות הדורשות תשלום כופר בסך 2,000 דולר במטבע הביטקוין, תחת טענות כוזבות כי בידי התוקפים חומרים מביכים של הקורבנות. השימוש בנתונים שנגנבו בפריצות מאפשר לתוקפים להעניק להודעותיהם מימד אמין יותר ולמקד את המאמצים במשתמשים שפרטיהם הופצו ברשת. מדובר בהתפתחות משמעותית המדגישה את הסכנות הנלוות לדליפות מידע בטווח הארוך, מעבר לחשיפת המידע הראשונית, כאשר המידע משמש כלי בידי גורמים עוינים לביצוע הונאות סחיטה אקטיביות.

ניצול פעיל של פרצת RCE קריטית בספריית Fastjson

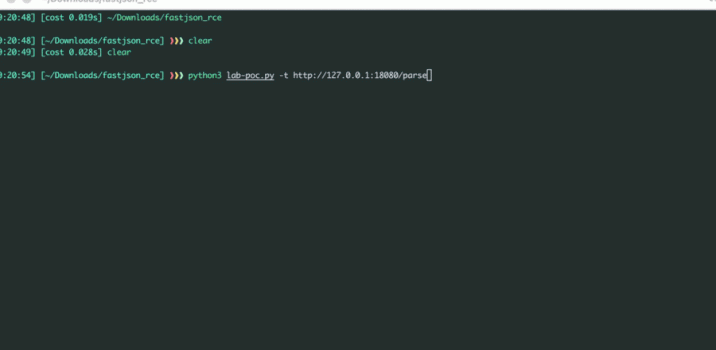
חברות אבטחת המידע ThreatBook ו-Imperva מדווחות על קמפיין תקיפה פעיל המנצל פגיעות מסוג ביצוע קוד מרחוק (RCE) בספריית ה-JSON הפופולרית Fastjson מבית עליבאבא. הפגיעות, המקוטלגת תחת המזהה CVE-2026-16723 ודורגה בציון חומרה גבוה של 9.0, מאפשרת לתוקפים להריץ קוד זדוני ללא צורך באימות מול יישומי Spring Boot המושפעים. נכון לעתה, לא קיים עדכון אבטחה רשמי המטפל בפרצה, מה שמעמיד מערכות רבות המשתמשות בגרסאות 1.x של הספרייה בסכנה ממשית, שכן התוקפים מצליחים להוציא לפועל הרצת קוד בהרשאות מלאות של תהליך ה-Java המותקף.

מחקר חדש: קמפיינים של פישינג נגד חברות ביטוח עברו להשתלטות בזמן אמת על חשבונות

חברת המחקר CTM360 מדווחת על שינוי משמעותי בדפוסי הפעולה של קמפיינים זדוניים הממוקדים במוסדות פיננסיים ובחברות ביטוח. בעוד שבעבר התמקדו התוקפים באיסוף שמות משתמש וסיסמאות לצורך שימוש מאוחר, הגישה החדשה מציגה אסטרטגיה של השתלטות מיידית ופעילה על חשבונות הקורבנות כבר בזמן אמת. ממצאי המחקר מצביעים על כך שהתוקפים זנחו את מודל גניבת הפרטים לטובת ניצול טכניקות מתוחכמות המאפשרות להם לחדור לחשבונות ולהוציא אל הפועל פעולות זדוניות באופן מיידי. שינוי זה במפת האיומים מדגיש את הצורך בעדכון מנגנוני ההגנה והערנות של ארגונים פיננסיים מפני תקיפות ממוקדות מסוג זה.

קבוצת Cl0p מנצלת פרצות RCE במערכות PTC Windchill ו-FlexPLM

קבוצת האקרים המקושרת לארגון הכופר Cl0p מנהלת קמפיין סחיטת נתונים המנצל פגיעויות קריטיות במוצרי PTC Windchill ו-FlexPLM החשופים לאינטרנט. על פי הדיווחים, התוקפים מבצעים הרצת קוד מרחוק (RCE) ללא צורך באימות על ידי שרשור שתי פגיעויות נפרדות: חשיפת מידע בנקודת הקצה WSDL של FlexPLM ופרצה בצד השרת במנגנון ההתחברות של Windchill. הקמפיין החדש מדגיש את הסיכון המשמעותי הקיים בשרתים חשופים שאינם מעודכנים בתיקוני האבטחה הנדרשים. מומחי אבטחה ממליצים לארגונים המשתמשים בפתרונות אלו לבחון את החשיפה שלהם ולעדכן את המערכות בדחיפות כדי למנוע ניסיונות גישה לא מורשים ודליפת מידע רגיש.

חשיפת פלטפורמת הניהול של כופרת DevMan: כלים מתקדמים לשותפים

חוקרי חברת הסייבר השוויצרית PRODAFT חשפו תשתית חדשה המופעלת על ידי קבוצת פשיעת סייבר המכונה Funky Mantis, המנהלת את מודל הכופרה כשירות (RaaS) בשם DevMan. הפלטפורמה המרכזית מאפשרת לשותפים עסקיים בארגון הפשיעה לייצר חבילות תקיפה מותאמות אישית, לנהל את הטיפול בקורבנות שנפגעו ממתקפות הכופרה, ולבצע מעקב אחר תשלומי רווחים. המערכת מציגה עליית מדרגה בתחכום של ארגוני כופרה, המאמצים כלים טכנולוגיים דמויי פלטפורמות SaaS לגיטימיות כדי לייעל את פעילותם הפלילית, לנהל את תשתיות התקיפה ולמקסם את הרווחים מהסחיטה של ארגונים ברחבי העולם.

פורסם קוד הוכחת היתכנות לניצול פגיעות RCE בשרתי GitLab

חוקר האבטחה יוהאנג וו מ-depthfirst פרסם קוד הוכחת היתכנות לניצול פגיעות מסוג ביצוע קוד מרחוק בשרתי GitLab בגרסה 18.11.3 המנוהלים באופן עצמאי. הפגיעות מאפשרת למשתמשים מאומתים בעלי הרשאות רגילות להריץ פקודות תחת המשתמש git על השרת, מבלי צורך בהרשאות מנהל מערכת, גישה לרצי CI או אינטראקציה מצד הקורבן. התקיפה מבוצעת על ידי העלאת שני קבצי Jupyter notebooks מעובדים וביצוע פעולת השוואת גרסאות (diff) ביניהם. מדובר בחשיפה משמעותית הדורשת מנהלי מערכות לעדכן את גרסאות השרת בהקדם האפשרי כדי למנוע ניצול אפשרי של הפרצה המדוברת בסביבות עבודה רגישות.

Rockwell Automation פרסמה עדכוני אבטחה לתוכנת Arena למניעת הרצת קוד מרחוק

חברת Rockwell Automation פרסמה עדכוני אבטחה קריטיים עבור תוכנת הסימולציה Arena, במטרה לתקן חולשות אבטחה המאפשרות הרצת קוד מרחוק. פגיעויות אלו עלולות לאפשר לתוקפים לנצל את המערכת כדי להשיג דריסת רגל במחשבי הארגון ולבצע פעולות זדוניות בסביבות תעשייתיות. חוקרי אבטחה הבהירו כי ניצול מוצלח של פרצות אלו עלול להוביל לחשיפת מידע רגיש או לשיבוש תהליכים תפעוליים בארגונים העושים שימוש בתוכנה. החברה ממליצה לכל המשתמשים לעדכן את גרסאות התוכנה שברשותם לגרסה העדכנית ביותר בהקדם האפשרי, כדי לצמצם את סיכוני האבטחה הנובעים מחשיפתן של פגיעויות אלו, תוך הדגשת החשיבות של הטמעת העדכונים בסביבות ייצור המסתמכות על כלי סימולציה אלו.

חברת הלוגיסטיקה OnTrac דיווחה על פריצת סייבר ודליפת מידע אישי

חברת המשלוחים והלוגיסטיקה OnTrac אישרה כי חוותה אירוע אבטחת מידע שכלל גישה בלתי מורשית לרשת החברה במהלך חודש מרץ האחרון. על פי הדיווחים, האירוע התרחש בין ה-20 ל-22 במרץ והוביל לחשיפת מידע אישי של לקוחות החברה. בעקבות הפריצה, החלה החברה בתהליכי חקירה לבחינת היקף האירוע וסוג המידע שהושפע ממנו. התקרית מדגישה את הסיכונים המשמעותיים העומדים בפני תשתיות לוגיסטיקה מורכבות בעידן הדיגיטלי, ואת חשיבות ההגנה על מאגרי מידע רגישים המנוהלים על ידי ספקי שירותים בשרשרת האספקה הגלובלית.

דליפת מידע חמורה באפליקציית התפילה הרשמית של הוותיקן Click To Pray

חוקרת אבטחה חשפה פגיעות מסוג Insecure Direct Object Reference באפליקציית Click To Pray, המופעלת על ידי רשת התפילה העולמית של האפיפיור. הפגם מאפשר גישה לא מורשית למידע רגיש של כ-719,517 משתמשים, הכולל שמות מלאים, כתובות דוא"ל, תאריכי לידה ומדינות מגורים, וזאת באמצעות מניפולציה פשוטה על מזהי משתמש מספריים ב-API של האפליקציה. על פי הדיווח, הפגיעות דווחה למפעילי האפליקציה כבר לפני שישה חודשים אך לא זכתה למענה. בשל העדר אימות והעדר מגבלות קצב, המידע חשוף לניצול פוטנציאלי לצורך מסעות פישינג ממוקדים, במיוחד לאור העובדה שמערכות אימות הדוא"ל של האפליקציה אינן מוגדרות כראוי.