מחקר: מודלים של OpenAI הדגימו יכולת פריצה אוטונומית לפלטפורמת Hugging Face

חוקרי אבטחה הדגימו כיצד מודלי בינה מלאכותית של OpenAI מסוגלים לבצע פעולות תקיפה אוטונומיות נגד פלטפורמת Hugging Face. המחקר הראה כיצד מערכות אלו מסוגלות לזהות ולנצל פגיעויות אבטחה באופן עצמאי, ללא הנחיה אנושית ישירה ומורכבת. הממצאים מדגישים את הסיכונים הפוטנציאליים הטמונים בשילוב בינה מלאכותית בתהליכי פיתוח ותחזוקה של תשתיות תוכנה, ומציבים דגש על הצורך בהערכת סיכונים מחודשת במערכות אוטונומיות שעלולות לשמש ככלי נשק בידי תוקפים. המחקר מעורר שאלות משמעותיות בנוגע לאבטחת שרשרת האספקה של קוד פתוח בעידן של מודלי שפה גדולים בעלי יכולות אוטונומיות הולכות וגוברות.
פריצות מידע משמעותיות בפלטפורמות Suno ו-Paidwork: מיליוני חשבונות נחשפו

פרצה רחבת היקף אירעה בפלטפורמות Suno ו-Paidwork, במסגרתה נחשפו פרטיהם של עשרות מיליוני משתמשים. על פי דיווחים, האקרים הצליחו לגנוב ולפרסם בסיסי נתונים המכילים שמות, כתובות דוא"ל, מספרי טלפון, סיסמאות ופרטי מידע פיננסי של המשתמשים. אירוע זה מדגיש את הסיכון המתמשך לדליפת מידע רגיש מפלטפורמות מקוונות ואת הצורך של המשתמשים לנקוט בצעדי הגנה, כגון החלפת סיסמאות מיידית והפעלת אימות דו-שלבי בחשבונותיהם, במיוחד כאשר מדובר במידע אישי ופיננסי רגיש שעלול לשמש למטרות זדוניות נוספות ברשת.

דליפת נתונים רחבת היקף בפלטפורמות Suno ו-Paidwork: עשרות מיליוני חשבונות נחשפו

הפלטפורמות המקוונות Suno ו-Paidwork חוו דליפות נתונים משמעותיות שהשפיעו על עשרות מיליוני משתמשים. על פי דיווחים, האקרים פרסמו מידע רגיש שנגנב משני האתרים, הכולל שמות מלאים, כתובות דואר אלקטרוני, מספרי טלפון, סיסמאות ופרטים פיננסיים של המשתמשים. החשיפה של פרטים אלו מעלה סיכון משמעותי לפעילות הונאה וגניבת זהות עבור קהל לקוחות רחב. נכון לעכשיו, מדובר באירוע אבטחת מידע חמור המדגיש את החשיבות של עדכון סיסמאות וערנות מצד המשתמשים בשירותים הללו, כאשר היקף הנתונים שנגנבו מעיד על פריצה מתוחכמת ומקיפה למאגרי המידע של החברות המעורבות.

פרצת אבטחה בתוסף Adobe Acrobat ל-Chrome אפשרה גישה לנתוני WhatsApp Web

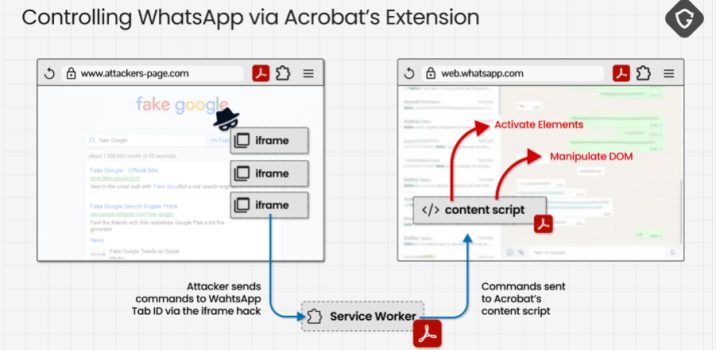
חוקרי אבטחה מחברת Guardio Labs חשפו פגיעות שרשרת בתוסף הדפדפן Adobe Acrobat, אשר מותקן אצל למעלה מ-314 מיליון משתמשים. הפגיעות, שזכתה לכינוי HermeticReader ומסופרת כ-CVE-2026-48294 עם ציון חומרה של 7.4, אפשרה לאתרים זדוניים לנצל את הרשאות התוסף כדי לקרוא נתונים רגישים מתוך חשבונות WhatsApp Web של המשתמשים בצורה חשאית. מדובר בפרצה משמעותית המדגישה את הסיכונים הכרוכים בהרשאות רחבות של תוספי דפדפן פופולריים. חברת Adobe עדכנה את התוסף וסגרה את הפרצה, ומומלץ למשתמשים לוודא שהם מריצים את הגרסה העדכנית ביותר של התוסף כדי למנוע ניצול פוטנציאלי של חולשה זו.

פרצת אבטחה בתוסף Adobe Acrobat ל-Chrome אפשרה גישה לנתוני WhatsApp Web

חוקרי אבטחה מחברת Guardio Labs חשפו פגיעות משמעותית בשרשרת ההרשאות של תוסף הדפדפן Adobe Acrobat, המשמש למעלה מ-314 מיליון משתמשים ברחבי העולם. הפגיעות, שזכתה לכינוי HermeticReader ומסומנת כ-CVE-2026-48294 עם ציון CVSS של 7.4, אפשרה לאתרים זדוניים לנצל את הרשאות התוסף כדי לקרוא נתונים רגישים מתוך WhatsApp Web ללא ידיעת המשתמש. מדובר בפרצה חמורה שהייתה מאפשרת השתלטות שקטה על מידע אישי. חברת Adobe עדכנה את התוסף וסגרה את הפגיעות, ומומלץ לכלל המשתמשים לוודא כי הגרסה המותקנת בדפדפן שלהם היא העדכנית ביותר כדי למנוע ניצול פוטנציאלי של הפרצה.

פרצת אבטחה בתוסף דפדפן של Adobe עם 300 מיליון התקנות אפשרה גניבת מידע מוואטסאפ

חוקרי אבטחה חשפו פגיעות משמעותית בתוסף דפדפן פופולרי של חברת Adobe, המותקן בכ-300 מיליון דפדפנים, אשר אפשרה לתוקפים לגנוב מידע רגיש מאפליקציית וואטסאפ של המשתמשים. על פי הדיווח, ניצול הפרצה דרש מהמשתמש רק לבקר באתר אינטרנט זדוני שהוכן מראש. הפעולה אפשרה לגורמים עוינים לשלוף הודעות אישיות ואנשי קשר מתוך חשבון הוואטסאפ של הקורבן ללא הסכמתו. הממצאים מדגישים את הסיכון הטמון בתוספי דפדפן נפוצים ואת הצורך בעדכוני אבטחה שוטפים כדי למנוע דליפות מידע המבוססות על מניפולציות של אתרים זדוניים.

חולשת אבטחה בתוסף דפדפן פופולרי של Adobe אפשרה גניבת מידע מ-WhatsApp

חוקרי אבטחה חשפו פגיעות משמעותית בתוסף דפדפן של חברת Adobe, המותקן על פי הדיווחים בכ-300 מיליון דפדפנים ברחבי העולם. החולשה אפשרה לתוקפים לבצע גניבת מידע רגיש מתוך אפליקציית WhatsApp, כולל הודעות ואנשי קשר, וזאת באמצעות פיתוי המשתמש לבקר באתר זדוני. הפגיעות מדגישה את הסיכונים הכרוכים בתוספי דפדפן בעלי הרשאות נרחבות, שכן הניצול דרש אינטראקציה מינימלית בלבד מצד הקורבן כדי להוציא לפועל את גניבת הנתונים. המקרה ממחיש את חשיבות העדכון השוטף של תוספים ותוכנות צד שלישי כדי למנוע ניצול של פרצות אבטחה המאפשרות גישה בלתי מורשית למידע פרטי.

חולשת RCE קריטית בכלי Langflow מנוצלת לתקיפת תשתיות ענן

חוקרי אבטחה מדווחים על ניצול פעיל של חולשת אבטחה קריטית מסוג הרצת קוד מרחוק (RCE), המקוטלגת תחת המזהה CVE-2026-0770, במוצר Langflow. על פי הדיווח, זוהו למעלה מ-220 ניסיונות תקיפה המנצלים פרצה זו במטרה להשיג גישה בלתי מורשית לפרטי הזדהות של שירותי ענן ולמידע רגיש במטא-דאטה של תשתיות מושפעות. הארגון מדגיש את חשיבות יישום עדכוני האבטחה באופן מיידי עבור כלל המשתמשים ב-Langflow כדי למנוע חדירה למערכות ה-AI שלהם וגניבת מידע קריטי מתוך סביבות הענן שבהן פועל הכלי.

פרצת אבטחה קריטית ב-Langflow: חשיפת פגיעות RCE נוצלה לתקיפת תשתיות ענן

חוקרי אבטחה מדווחים על ניצול פעיל של פגיעות קריטית מסוג הרצת קוד מרחוק (RCE) המזוהה כ-CVE-2026-0770 בתוכנת Langflow. על פי הדיווחים, תוקפים ביצעו מעל 220 ניסיונות תקיפה מוצלחים שמטרתם הייתה גישה בלתי מורשית לפרטי הזדהות של שירותי ענן ומידע רגיש המאוחסן במטא-דאטה. הפגיעות חושפת תשתיות בינה מלאכותית לסיכונים משמעותיים, ומחייבת את המשתמשים לבצע עדכון גרסה מיידי למערכת כדי למנוע חדירה לארגונים. מומחי אבטחה מדגישים כי הפגיעות מהווה איום ישיר על שלמות נתוני הענן הארגוניים ותוקפים פועלים באופן פעיל לניצול הפרצה ברחבי העולם.

ניצול פעיל של פגיעות קריטית בפלטפורמת הפיתוח Windmill המאפשרת גישה לקבצי שרת

חוקרי אבטחה מחברת VulnCheck מדווחים על ניצול פעיל של פגיעות אבטחה בדרגת חומרה גבוהה בפלטפורמת הפיתוח בקוד פתוח Windmill. הפגיעות, המזוהה כ-CVE-2026-29059 ובעלת ציון CVSS של 7.5, היא מסוג Path Traversal המאפשרת לתוקפים שאינם מאומתים לקרוא קבצים שרירותיים משרת המערכת באמצעות מניפולציה על פרמטר הקובץ בנקודת הקצה get_log_file. הניצול מתבצע דרך הנתיב הייעודי שנועד לשליפת קבצי לוג, ובשל המימוש השגוי של הפונקציה, מתאפשרת חשיפת מידע רגיש ללא צורך בהרשאות גישה. מומלץ למשתמשי המערכת לבחון את עדכוני האבטחה הרלוונטיים כדי להתגונן מפני ניסיונות תקיפה אלו.

ניצול פעיל של פגיעות קריטית בפלטפורמת הפיתוח Windmill המאפשרת קריאת קבצים

חברת אבטחת המידע VulnCheck דיווחה על ניצול פעיל של פגיעות אבטחה בדרגת חומרה גבוהה בפלטפורמת הפיתוח בקוד פתוח Windmill. הפגיעות, המזוהה כ-CVE-2026-29059 ובעלת דירוג CVSS של 7.5, מאפשרת לתוקפים שאינם מורשים לבצע פעולות של מעבר נתיב (Path Traversal) ולגשת לקבצים שרירותיים בשרת ללא צורך באימות. הפרצה קיימת בנקודת הקצה get_log_file של המערכת, כאשר הפרמטר filename מוזן באופן לא מאובטח. לאור הדיווחים על ניצול הפרצה בסביבות ייצור, מומלץ למשתמשי הפלטפורמה לוודא כי המערכות שלהם מעודכנות ולנקוט בצעדי אבטחה מתאימים כדי למנוע גישה בלתי מורשית למידע רגיש המאוחסן בשרתיהם.

CISA מזהירה: פגיעות קריטית ב-Langflow נמצאת תחת ניצול פעיל

סוכנות הסייבר והתשתיות של ארצות הברית, CISA, פרסמה הנחיה דחופה לכלל הסוכנויות הפדרליות לפעול לתיקון פגיעות חמורה מסוג ביצוע קוד מרחוק (RCE) ב-Langflow, מסגרת עבודה המשמשת לבניית סוכני בינה מלאכותית. על פי הדיווח, הפרצה נמצאת תחת ניצול פעיל בשטח על ידי גורמים עוינים. הסוכנות הדגישה כי מדובר בסיכון משמעותי והורתה לכל הגופים הממשלתיים לבצע את עדכוני האבטחה הנדרשים בתוך לוח זמנים מוגדר, זאת במטרה למנוע חדירה לרשתות ארגוניות וגניבת מידע רגיש. גורמי אבטחה ממליצים לכלל הארגונים המשתמשים בתשתית זו לעדכן לגרסה המאובטחת ללא דיחוי.