

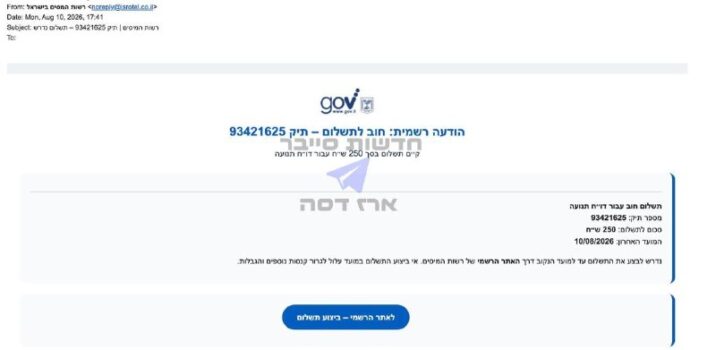

מקור: CyberSecurityIL – Erez Dassa RSS
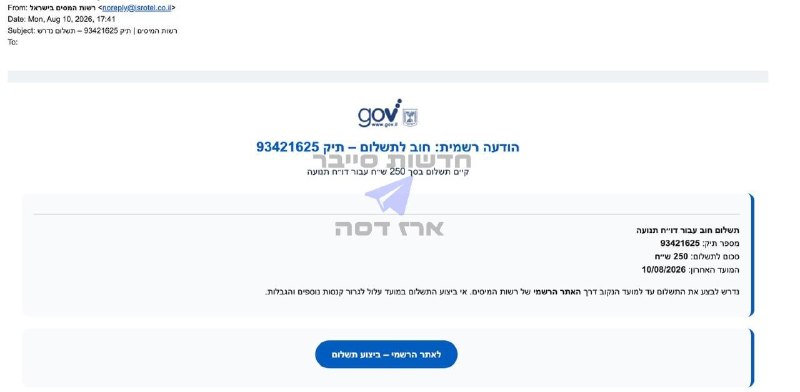
קמפיין פישינג חדש מנצל את הכתובת הרשמית של רשת המלונות ישרוטל כדי לשלוח הודעות מתחזות למרכז לגביית קנסות של רשות האכיפה והגביה ושל רשות המיסים. השימוש בתשתית הדוא"ל הרשמית של הארגון מאפשר להודעות הזדוניות לעקוף את מסנני הספאם ולהגיע לתיבות הדואר הנכנס של הקורבנות. חוקרי אבטחה זיהו כי המיילים מפנים לכתובות URL חשודות כגון govilapp.com ו-s0i4u.mjt.lu, המשמשות ככל הנראה לדליית פרטים רגישים מהמשתמשים. מדובר בהמשך של קמפיין פעיל המשתמש בטכניקות התחזות מתוחכמות, ומומלץ לציבור לגלות זהירות יתרה בעת קבלת הודעות דוא"ל המבקשות תשלום קנסות, גם אם הן נשלחות מכתובות שנראות מהימנות.
