


מקור: The Hacker News
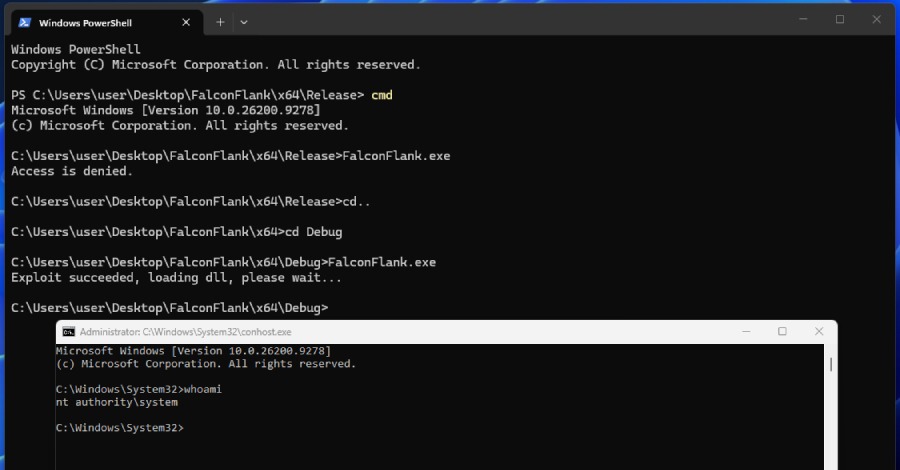
חוקר אבטחה המכונה Chaotic Eclipse פרסם הוכחת היתכנות לפרצת יום-אפס (Zero-day) חדשה המכונה FalconFlank, המשפיעה על מוצר האבטחה CrowdStrike Falcon. על פי הדיווח, הפרצה מאפשרת הסלמת הרשאות על ידי ניצול לרעה של מנגנון תיקון פקודות מאקרו זדוניות ב-Office הקיים בחיישן של CrowdStrike. פרסום הפרצה והקוד המצורף ב-GitHub מציבים סיכון פוטנציאלי למשתמשי המערכת, שכן הם חושפים שיטה לניצול רכיב אבטחה רגיש במטרה להשיג הרשאות גבוהות יותר על גבי תחנות הקצה המוגנות. נכון לעכשיו, טרם פורסם עדכון רשמי מצד החברה לטיפול בליקוי זה.
