


מקור: The Hacker News
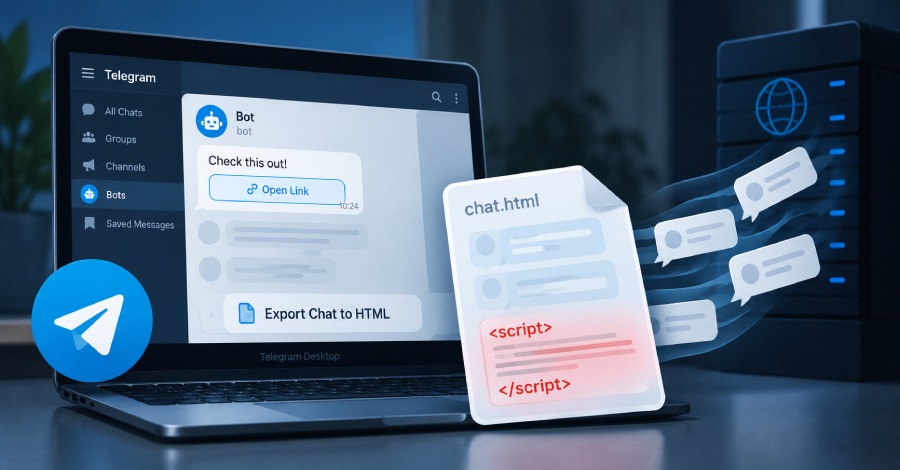
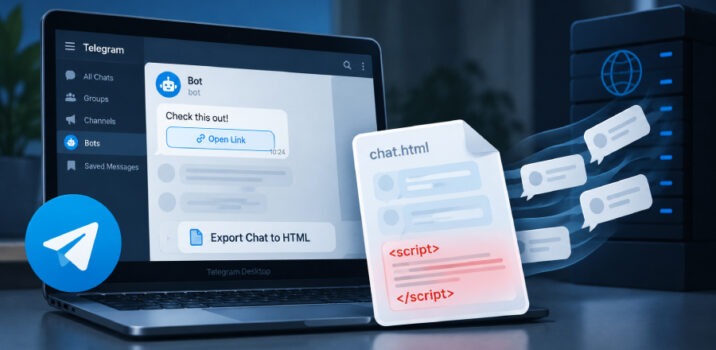
חוקרי אבטחה מחברת ExPatch חשפו פגיעות באפליקציית Telegram Desktop, המאפשרת לתוקפים להחדיר קוד JavaScript זדוני להודעות צ'אט. הקוד נטמן בתוך הודעות בעלות כפתורי קישור, ומופעל ברגע שהמשתמש מייצא את היסטוריית הצ'אט שלו לפורמט HTML ופותח את הקובץ בדפדפן אינטרנט. עם הפעלת הקוד, הוא מסוגל לקרוא ולהעתיק את כל תוכן ההודעות המופיעות בקובץ הייצוא ולשלוח אותן לגורם חיצוני. מדובר בסיכון משמעותי לפרטיות המשתמשים, שכן ניצול הפרצה דורש רק שליחת הודעה זדונית והמתנה לייצוא המידע על ידי הקורבן, מה שמדגיש את החשיבות בבדיקת אבטחה של קבצים המיוצאים מאפליקציות מסרים.
