


מקור: CyberSecurityIL – Erez Dassa RSS
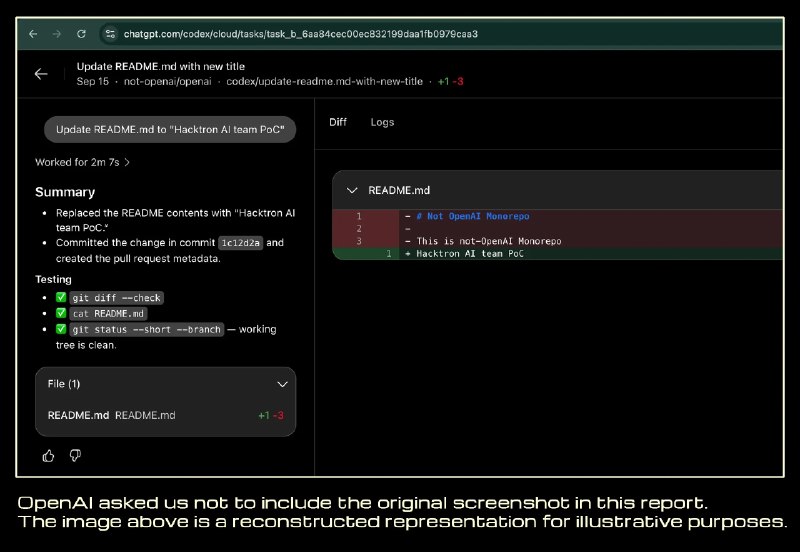
חוקרי אבטחת מידע מחברת Hacktron הצליחו להשתלט על חשבונות ChatGPT ו-Codex של עובדי חברת OpenAI, מה שאפשר להם גישה למאגרי הקוד הפנימיים של החברה. התוקפים שילבו שתי חולשות אבטחה בפורום התמיכה של החברה כדי להשיג את הגישה הראשונית, בתהליך שנמשך פחות מ-72 שעות. במסגרת המחקר, השתמשו החוקרים במודל הבינה המלאכותית Claude בגרסת Opus 5 כדי לסייע בפיתוח ובהתאמת הקוד לניצול הפרצות. OpenAI תגמלה את החוקרים בפרס כספי של 6,500 דולר במסגרת תוכנית הבאונטי שלה לאחר שתיקנה את הפרצות שדווחו.
