


מקור: The Hacker News
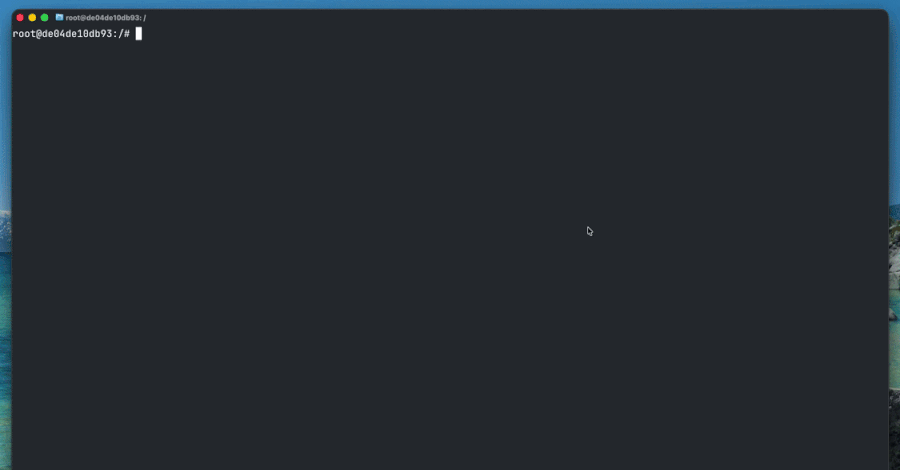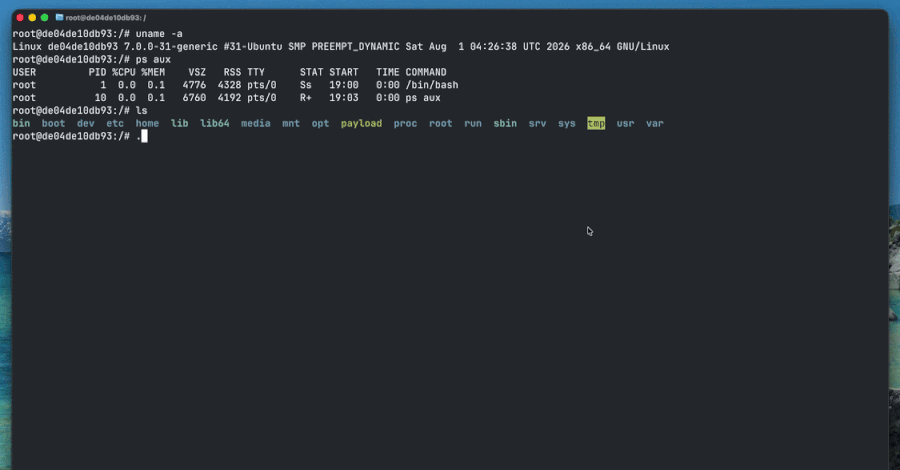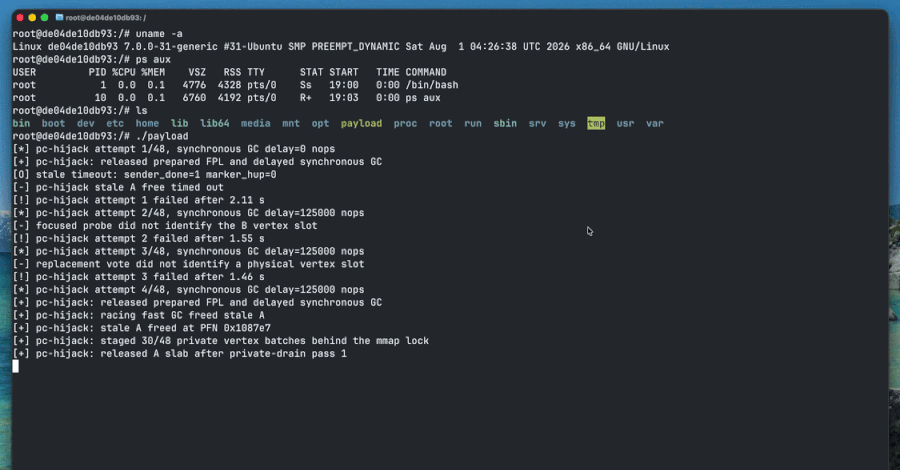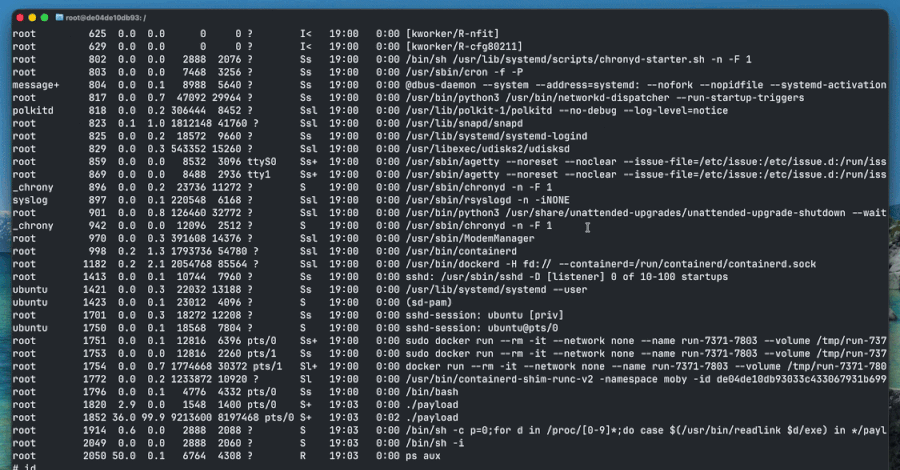
חוקרי אבטחה מחברת DepthFirst חשפו קוד ניצול המנצל פגיעות מסוג שימוש לאחר שחרור (Use-after-free) במערכת ה-AF_UNIX socket של ליבת הלינוקס. הפגיעות, המזוהה כ-CVE-2026-80521 עם ציון חומרה של 7.8, מאפשרת לתוקפים לברוח מתוך סביבת מכולות (Container) ולהשיג הרשאות מנהל (Root) על מארח המערכת. על אף שהתיקון שוחרר ברמת הליבה כבר בחודש אוגוסט האחרון, חברת קנוניקל טרם הפיצה עדכון אבטחה עבור גרסאות LTS של הפצת אובונטו 26.04, 24.04 ו-22.04, מה שמותיר מערכות רבות חשופות לניצול פוטנציאלי מצד גורמים עוינים אשר עשויים להשתמש בקוד שפורסם.
