


מקור: The Hacker News
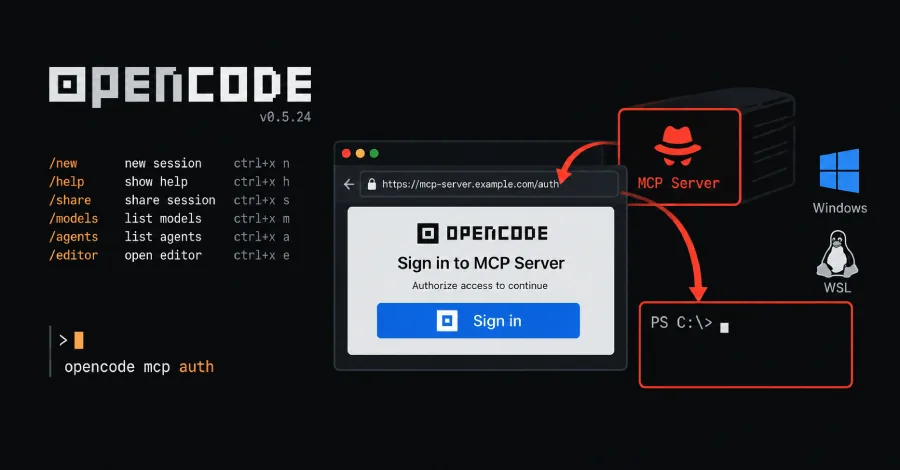
חברת Anomaly עדכנה את כלי הפיתוח מבוסס הבינה המלאכותית OpenCode לאחר שנחשפה פרצת אבטחה המאפשרת הרצת קוד זדוני על מכונות Windows או WSL של מפתחים. הפגיעות טמונה בדרך שבה הכלי מתחבר לשרתי פרוטוקול הקשר המודל (MCP), מה שמאפשר לשרת MCP זדוני או פרוץ להריץ פקודות בחשבון המשתמש בעת תהליך ההתחברות. התוקפים היו יכולים לנצל את הרשאות המשתמש כדי לבצע פעולות לא מורשות בסביבת הפיתוח. החברה תיקנה את הליקוי המשמעותי בגרסה 1.18.33 ששוחררה במהלך חודש ספטמבר, וממליצה לכל המשתמשים לעדכן את גרסת התוכנה שברשותם כדי למנוע ניצול של הפרצה.
