


מקור: The Hacker News
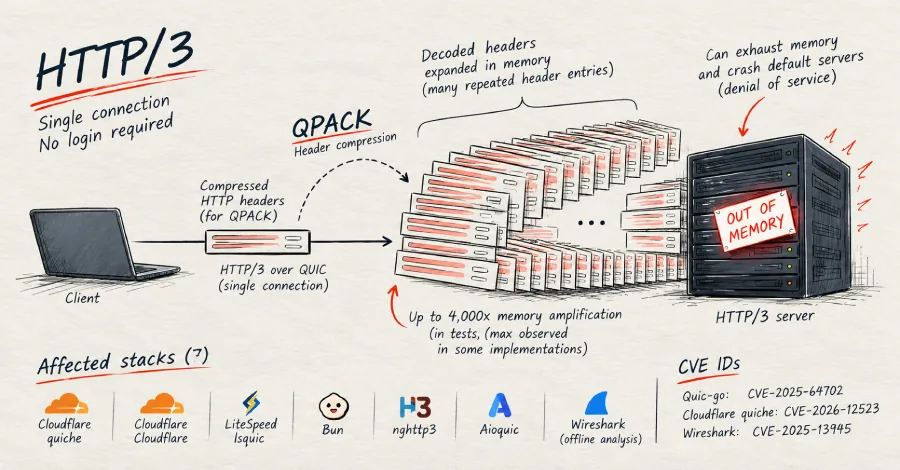
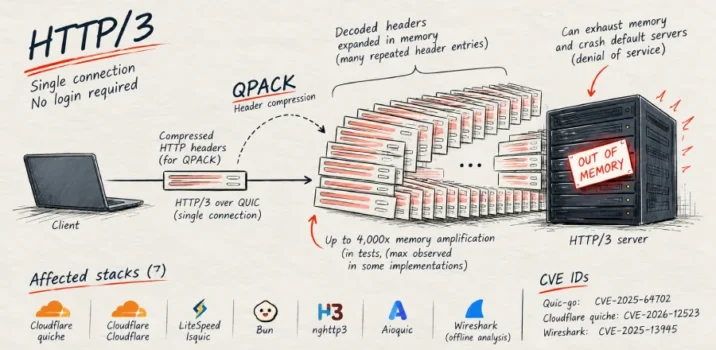
חברת האבטחה FoxIO חשפה פרצות חדשות בפרוטוקול QPACK המשמש ב-HTTP/3, המאפשרות לתוקף מרוחק שאינו מאומת להוביל לקריסת שרתים. על פי הדיווח, ניצול הפרצות מתבצע באמצעות שליחת חבילת כותרות HTTP דחוסות המתרחבות באופן משמעותי בעת העיבוד בזיכרון השרת. התהליך יוצר הגברה של עד פי 4,000 בצריכת הזיכרון, מה שמוביל להצפת המשאבים ולניתוק השירות. החברה פרסמה קוד הוכחת היתכנות המדגים כיצד חיבור יחיד יכול להפיל שרת ברירת מחדל, מה שמחייב מנהלי מערכות לעדכן את רכיבי ה-HTTP/3 המושפעים כדי למנוע ניצול של חולשות אלו במערכותיהם.
