


מקור: The Hacker News
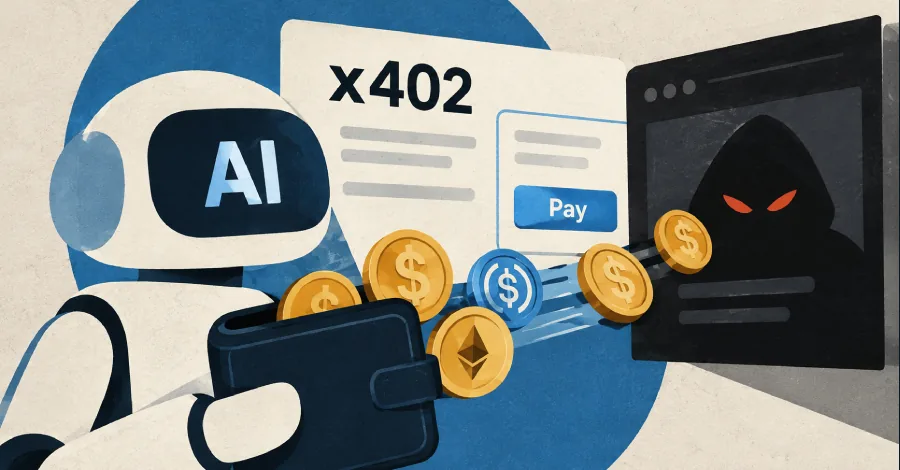
חוקרי חברת האבטחה V12 חשפו פרצת אבטחה קריטית בערכת הפיתוח x402 SDK, המשמשת סוכני בינה מלאכותית לביצוע תשלומים עבור קריאות ל-API. הפגיעות אפשרה לגורמי זדון המפעילים API נגוע לבקש תשלום בגובה מלוא יתרת האסימונים של הסוכן, שכן הגדרות ברירת המחדל של הלקוח לא כללו מגבלת הוצאות עד לעדכונים ששוחררו ב-18 באוגוסט. הסיכון היה משמעותי במיוחד עבור סוכנים שהגדירו חתימה אוטומטית על תשלומים, מה שאיפשר למעשה ניצול של המשאבים הכספיים המקושרים לאותם סוכני בינה מלאכותית ללא אישור נוסף מצד המשתמש, דבר המדגיש את החשיבות בהטמעת מגבלות תקציביות קשיחות בעבודה עם ממשקי תשלום אוטומטיים.
