


מקור: The Hacker News
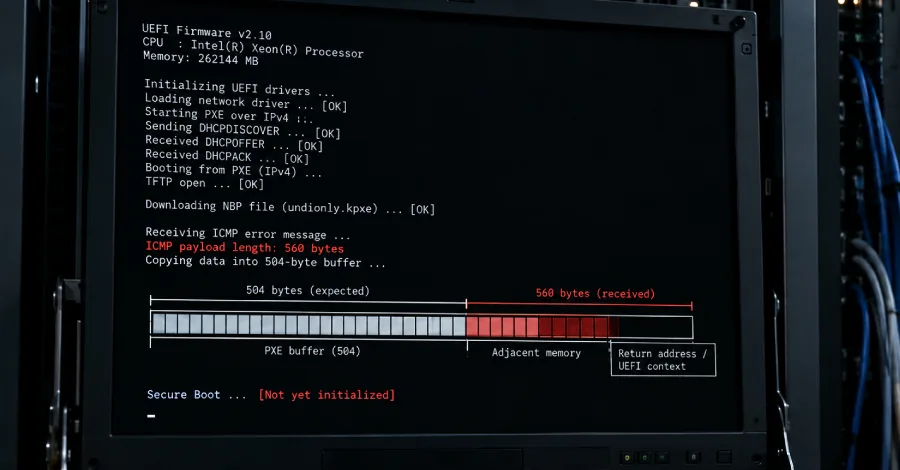
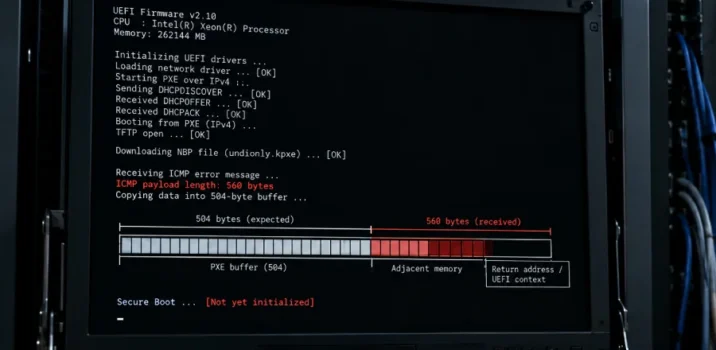
חוקרי אבטחה חשפו פגיעות קריטית בת 16 שנים בקוד ה-EDK II, המשמש יצרני חומרה רבים לפיתוח קושחת ה-UEFI. הפרצה מאפשרת לתוקף להריץ קוד זדוני על שרתים ומחשבים בשלב האתחול, זאת בתנאי שהמכשיר מוגדר לאתחול דרך הרשת. מכיוון שה-UEFI הוא התוכנה הראשונה שרצה בעת הפעלת המחשב, לפני טעינת מערכת ההפעלה, מדובר בסיכון אבטחה משמעותי המאפשר לתוקף להשיג שליטה ברמה נמוכה מאוד. בעלי שרתים ומערכות ארגוניות נדרשים לעקוב אחר עדכוני קושחה מהיצרנים כדי לטפל בפרצה זו ולהגן על תהליך האתחול של המערכות שלהם מפני ניסיונות ניצול אפשריים.
