


מקור: Microsoft Security Blog
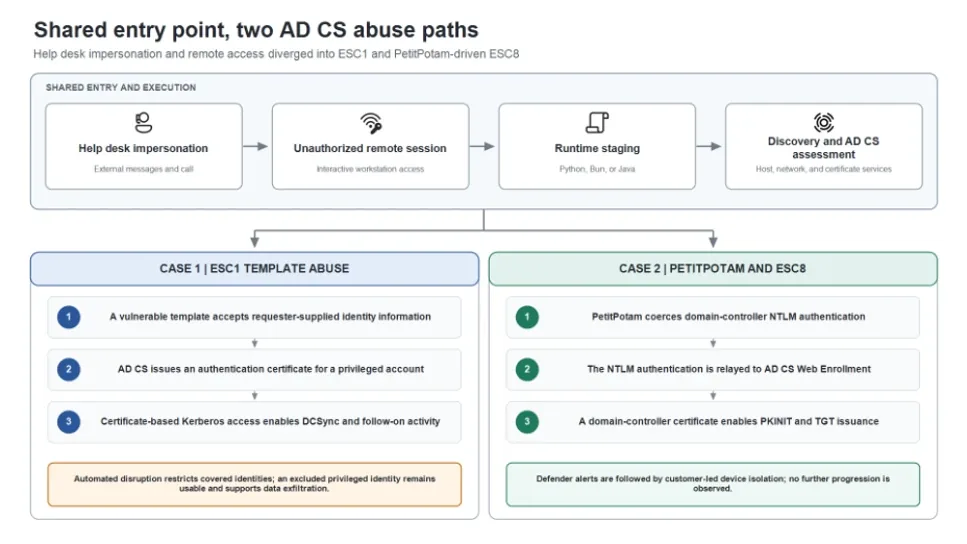
חטיבת אבטחת המידע של מיקרוסופט מדווחת על תקיפות ממוקדות העושות שימוש במתקפות הנדסה חברתית דרך פלטפורמת Microsoft Teams. התוקפים מתחזים לאנשי תמיכה טכנית ומשכנעים עובדים לאפשר שליטה מרחוק באמצעות כלי סיוע כמו Quick Assist, מה שמאפשר להם להחדיר כלי הרצה ניידים ולהריץ סקריפטים זדוניים. במסגרת התקיפה, מבצעים התוקפים ניצול לרעה של שירותי Active Directory Certificate Services, תוך שימוש בשיטות המכונות ESC1 ו-ESC8, במטרה להשיג תעודות דיגיטליות המעניקות הרשאות גבוהות והשתלטות על זהויות בארגון. מיקרוסופט מדגישה את הצורך בהגדרות אבטחה קפדניות בניהול תעודות דיגיטליות וניטור פעילות חריגה לאחר חיבורים מרחוק.
