


מקור: Microsoft Security Blog
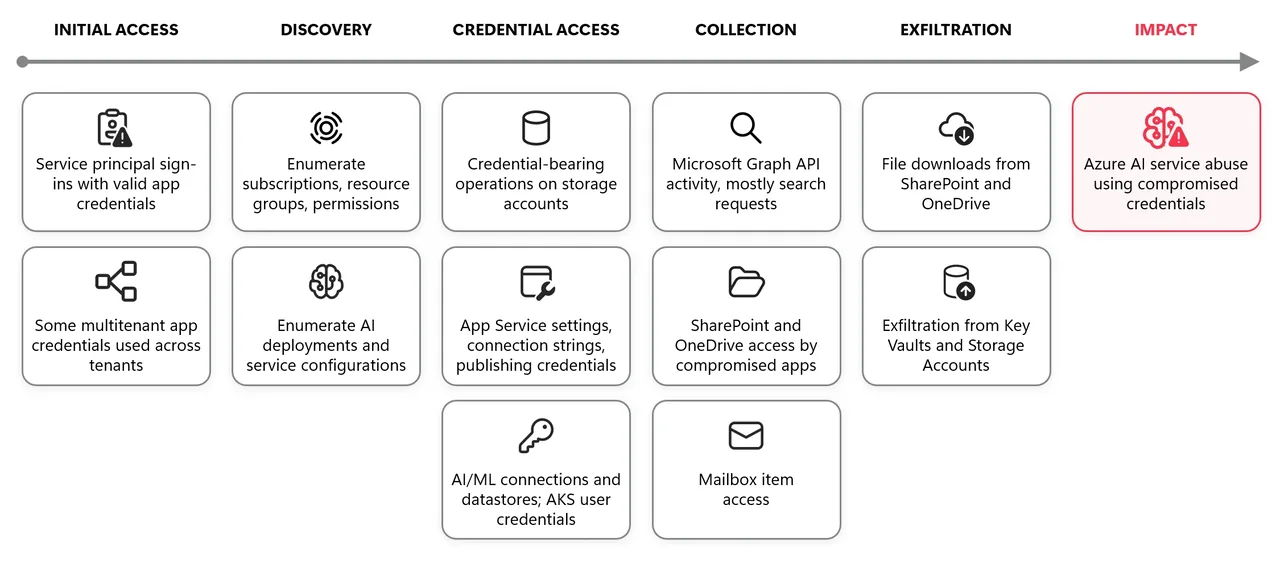
חוקרי מיקרוסופט זיהו קמפיין תקיפה מתמשך שבו גורמים עוינים עושים שימוש בכלי בינה מלאכותית אוטונומיים כדי לסרוק מאגרי קוד ציבוריים ב-GitHub בחיפוש אחר הרשאות, מפתחות API וסודות חשופים. הכלים מאפשרים לתוקפים לא רק לאתר את המידע במהירות, אלא גם לבצע פעולות המשך באופן אוטומטי, כגון חדירה לשירותי ענן של Azure, גניבת נתונים מ-Key Vault וניצול לרעה של הרשאות גישה של אפליקציות. התוקפים הדגימו יכולת להתקדם משלב הסריקה ועד להוצאת נתונים בתוך דקות ספורות. מיקרוסופט ממליצה לארגונים לבצע סריקות קוד, להחליף מפתחות שנחשפו ולעבור לשימוש בזהויות מנוהלות כדי לצמצם את הסיכון.
